


本质是CDN回源请求因Referer不符合Nginx白名单被拒绝,需在valid_referers中显式添加none、blocked、CDN域名或私有IP段,并确认CDN透传配置与证书校验无冲突。
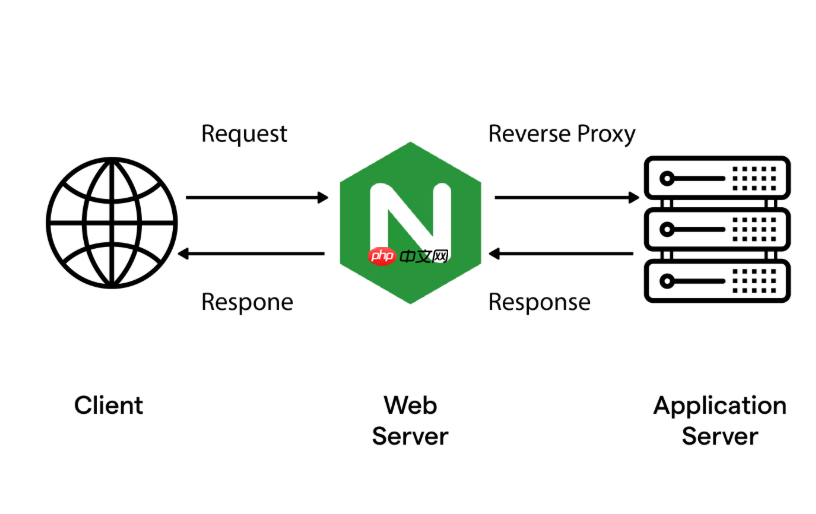
开启防盗链后 CDN 节点拉不到资源,本质是 CDN 回源请求被 Nginx 拒绝了——不是用户访问出问题,而是 CDN 自己作为“客户端”来取资源时,Referer 不符合你的白名单规则。
确认 CDN 回源请求的 Referer 特征
CDN 节点回源时,绝大多数不会携带 Referer 头(或固定为自身域名、空值),这和真实浏览器访问完全不同。如果你的 valid_referers 只写了自家域名,CDN 请求就会全部 403。
- 查看 Nginx access.log,筛选 CDN 回源 IP 的请求,看 Referer 字段实际是什么(常见为空、
https://cdn.example.com、http://10.0.0.1或根本缺失) - 用 curl 模拟 CDN 行为:
curl -H "Referer:" https://your-site.com/image.jpg或curl -H "Referer: https://cdn.your-cdn-provider.com" https://your-site.com/image.jpg
放宽 valid_referers 白名单范围
不能只信任浏览器来源,必须显式允许 CDN 的合法回源行为。

前端设计优化skill
下载
前端设计与 UI/UX 全方位优化专家。覆盖视觉层次、排版系统、色彩理论、响应式布局、交互体验、动画动效、无障碍访问、性能优化八大维度,帮助开发者将普通页面升级为高品质产品级界面。前端设计与 UI/UX 全方位优化专家。覆盖视觉层次、排版系统、色彩理论、响应式布局、交互体验、动画动效、无障碍访问、性能优化八大维度,帮助开发者将普通页面升级为高品质产品级界面。
- 在
location块中,把 CDN 的回源域名或 IP 段加入valid_referers,例如:valid_referers none blocked your-site.com www.your-site.com cdn.your-cdn-provider.com; - 如果 CDN 使用私有 IP 回源(如 10.x、172.16–31.x、192.168.x),加
server_addr(表示用服务器本地地址发起的请求)或直接写 CIDR:valid_referers none blocked your-site.com 10.0.0.0/8; -
none表示允许无 Referer 请求(CDN 回源常见),blocked表示 Referer 被防火墙或代理清空后的“无效值”,这两项通常必须保留
检查 CDN 是否启用了“伪造 Referer”或“回源 Host”功能
部分 CDN(如阿里云、腾讯云、Cloudflare)支持自定义回源请求头,可主动带上你认可的 Referer 或 Host,从而绕过 Nginx 防盗链拦截。
立即学习“前端免费学习笔记(深入)”;
- 登录 CDN 控制台,在“回源配置”或“高级设置”里查找类似“回源请求头”、“自定义 Referer”、“回源 Host 设置”的选项
- 添加一条规则:回源时设置
Referer: https://your-site.com或Host: your-site.com - 启用后,Nginx 就能按正常白名单逻辑放行,无需额外放宽 IP 或接受空 Referer
验证是否同时启用了 proxy_ssl_verify 或证书校验
如果 Nginx 同时作为反向代理(比如 CDN → Nginx → 应用),且开启了 proxy_ssl_verify on,而 CDN 回源用的是自签名证书或链不全,也会导致连接失败,表现可能和防盗链一样(502 或超时)。
- 临时关闭
proxy_ssl_verify测试是否恢复,确认是否叠加故障 - 若必须校验,确保 CDN 提供的证书完整(含中间 CA),并正确配置
proxy_ssl_trusted_certificate











