


ip_hash负载均衡失效源于nginx.conf损坏,恢复需用备份原样还原并验证:确保upstream块含ip_hash指令及server列表、proxy_pass正确指向、无冲突指令;执行stop→覆盖→语法检查→grep确认→启动→IP一致性测试;备份须包含/etc/nginx/全目录,修改后立即归档并添加注释。
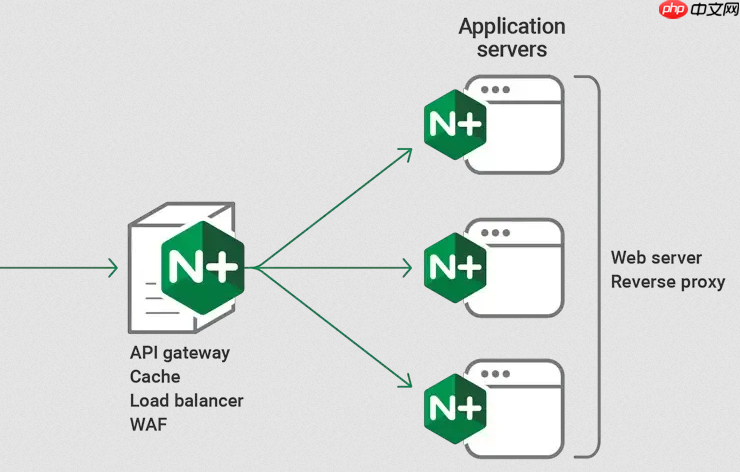
Nginx 的 ip_hash 负载均衡策略依赖于主配置文件中 upstream 块的精确语法和结构,一旦 nginx.conf 损坏,ip_hash 会直接失效——用户请求可能被随机分发,导致会话中断、登录态丢失或缓存错乱。快速恢复的关键不是“修配置”,而是用备份原样还原并验证分流逻辑是否生效。
备份必须包含的核心内容
ip_hash 能否正确工作,取决于以下三类配置是否完整保留在备份中:

-
upstream块定义:必须含ip_hash;指令及后端 server 列表(如server 192.168.1.10:8080;); - 对应
server或location块中的proxy_pass指向该 upstream 名称(如proxy_pass http://backend;); - 全局或 http 块中未禁用
ip_hash所需的上下文(例如不能在 upstream 内混用least_conn或hash $remote_addr consistent等冲突指令)。
恢复步骤要快且稳
- 停止 Nginx 服务,避免配置加载冲突:
sudo systemctl stop nginx
- 用备份覆盖原配置(假设备份为
/backup/nginx_conf_20260720.tar.gz):sudo tar -xzvf /backup/nginx_conf_20260720.tar.gz -C /
-
必须验证
ip_hash是否真被加载:sudo nginx -t # 语法检查通过只是基础 sudo nginx -T | grep -A 5 "upstream.*backend" # 确认 ip_hash 行存在且未被注释
- 启动服务并测试分流一致性:
- 用同一 IP(如本地 curl 或固定出口 IP)连续发起 3–5 次请求;
- 检查响应头中
X-Upstream-Addr(若你自定义了该 header)或后端 access log 中 client IP 与 upstream server 的对应关系; - 正常情况应始终命中同一台后端,而非轮询或随机。
防止下次再出问题
- 备份不能只存
nginx.conf,必须包含整个/etc/nginx/目录(含conf.d/和sites-enabled/),因为upstream常被拆到独立文件中; - 每次修改
upstream后,立即执行一次备份并标记用途(如nginx_upstream_iphash_20260721.tar.gz); - 在
upstream块里加注释说明用途,例如:upstream backend { # ip_hash for session stickiness — DO NOT REMOVE ip_hash; server 10.0.1.100:8080; server 10.0.1.101:8080; }
不复杂但容易忽略。











