


proxy_bind在upstream中统一绑定指定本地IP(如10.20.30.40)可强制所有后端连接从此IP发出,需Nginx≥1.19.10;低版本支持server行后加proxy_bind=IP;须确保IP已配置、UP、路由可达并配策略路由与rp_filter调整。
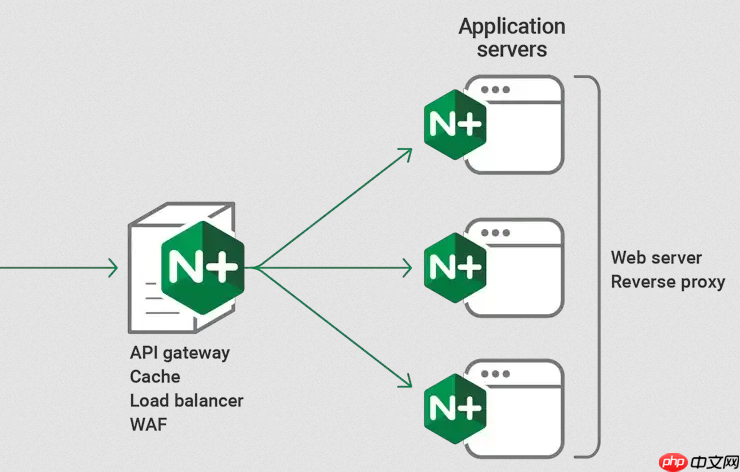
在 Nginx 负载均衡中配置 proxy_bind,核心是让 upstream 连接强制从你指定的本地 IP(即某张网卡的已启用地址)发出请求。它不改变监听行为,只控制“Nginx 主动连后端”时的源地址。
确认目标 IP 已就绪
该 IP 必须真实存在、处于 UP 状态,且路由可达:
- 运行
ip addr show,找出对应网卡(如eth1)下标记为UP的 IPv4 地址,例如10.20.30.40; - 虚拟接口(
eth0:0)、Docker 网桥(docker0)或容器网络 IP,只要状态是 UP,也可用; - 避免使用未配置、被禁用或仅用于内核内部通信的地址(如
127.0.0.1或未分配的别名)。
在 upstream 块中统一绑定(推荐)
适用于所有后端节点共用同一出口 IP 的场景,结构清晰、易维护:
- Nginx 版本需 ≥ 1.19.10,否则
proxy_bind不支持直接写在upstream块顶层; - 写法示例:
upstream api_cluster {
proxy_bind 10.20.30.40;
server 172.16.5.10:443;
server 172.16.5.11:443;
}
这样所有发往这两个后端的连接,源 IP 都会固定为 10.20.30.40。

FastAPI Flask Proxy
下载
FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
为不同后端指定不同出口 IP
当多个后端需走不同物理线路或白名单 IP 时,可在每个 server 行后加参数:
- 语法:
server host:port proxy_bind=IP;; - 示例:
upstream multi_line {
server backend-a.example.com:443 proxy_bind=10.20.30.40;
server backend-b.example.com:443 proxy_bind=10.20.30.41;
}
注意:该写法兼容性更好,低版本 Nginx(≥1.17.6)也支持,且无需策略路由干预每个 IP 的出向路径。
配套系统设置不能省
仅写 proxy_bind 往往不够,数据包可能仍从默认网卡发出:
-
路由匹配:确保系统有该 IP 对应的默认路由,常用策略路由,例如:
ip rule add from 10.20.30.40 table 200ip route add default via 10.20.30.1 dev eth1 table 200; -
反向路径校验:若回包路径与出包不一致,可能被丢弃,临时放宽:
sysctl -w net.ipv4.conf.eth1.rp_filter=2; -
权限与内核:Nginx 需 root 启动;若绑定非主 IP,建议开启:
sysctl -w net.ipv4.ip_nonlocal_bind=1。
验证是否真正生效
最直接的方式是抓包看 TCP SYN 的源 IP:
- 在目标网卡执行:
tcpdump -i eth1 host backend-a.example.com and port 443 -nn; - 触发一次请求,观察三次握手第一个包的源地址是否为你设定的 IP;
- 也可查后端 access log 的
remote_addr字段(前提是中间无 NAT/LB 覆盖)。











