


Nginx的ip_hash支持IPv6需满足三前提:版本≥1.7.2、正确还原真实IPv6地址(via set_real_ip_from等)、upstream中用方括号写IPv6地址;其哈希基于全部128位,不支持weight且扩容会导致会话漂移,高稳定性场景建议改用hash $remote_addr consistent。
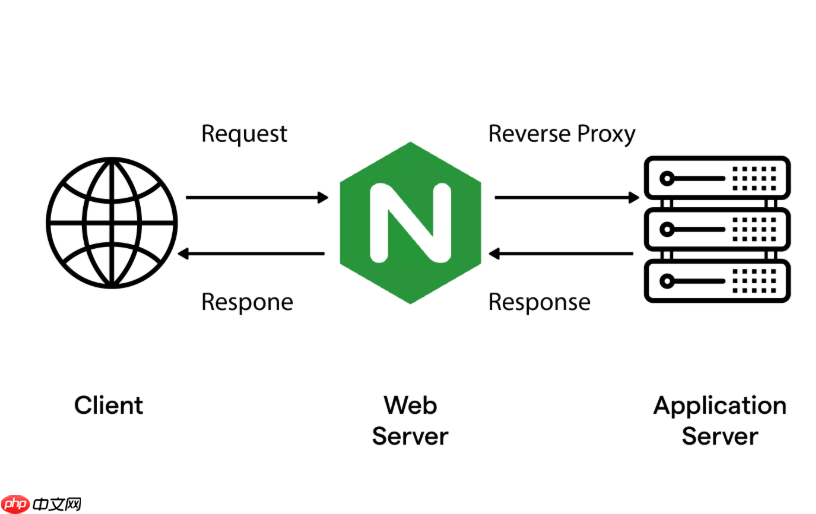
Nginx 的 ip_hash 对 IPv6 支持有明确前提,不是加了指令就自动生效,必须确保版本、地址提取和哈希逻辑三者匹配。

确认 Nginx 版本与 IPv6 基础支持
ip_hash 完整支持 IPv6 地址哈希始于 Nginx 1.3.2(稳定版 1.2.2 起部分支持),但真正可靠使用建议 ≥ 1.7.2。低于该版本时,IPv6 请求可能退化为轮询,无法保持会话。 可通过以下命令验证: ```bash nginx -v # 查看编译参数是否含 --with-ipv6(旧版本需手动开启) nginx -V 2>&1 | grep -o "with-ipv6" ```保证客户端真实 IPv6 地址被正确识别
若请求经过 CDN、反向代理或 SLB,$remote_addr 默认是上一跳地址(可能是 IPv4 或内网 IPv6),而非用户真实 IPv6。必须配合以下配置还原原始地址: - 在 http 块中声明可信代理段(例如你的 CDN 或前置 LB 的 IPv6 段): ```nginx set_real_ip_from 2001:db8::/32; # 替换为实际可信前缀 real_ip_header X-Forwarded-For; real_ip_recursive on; ``` - 确保上游传递了完整 IPv6 地址(如 `X-Forwarded-For: 2001:db8:abcd::1, 2001:db8::2`),Nginx 会取最左非信任地址作为真实客户端 IP。 - 验证日志是否记录真实 IPv6:在 log_format 中加入 `$remote_addr`,查看访问日志是否出现完整 IPv6 地址(如 `2001:db8::1` 而非 `::1` 或 `127.0.0.1`)。upstream 中启用 ip_hash 并注意行为差异
- 配置本身与 IPv4 相同,无需额外参数: ```nginx upstream backend_v6 { ip_hash; server [2001:db8::101]:8080; # 方括号包裹 IPv6 地址 server [2001:db8::102]:8080; server [2001:db8::103]:8080; } ``` - 关键事实: - IPv6 地址参与哈希的是**全部 128 位**(即完整地址字节),不是像 IPv4 那样只取前 3 段 - 不支持 weight、backup 等参数,添加会导致 nginx -t 报错 - 后端增删会改变取模基数,所有哈希映射重算 → IPv6 用户也会发生会话漂移特殊场景下的替代方案
当业务要求更高一致性(如扩容不中断会话),ip_hash 不够用: - 改用通用 hash 指令 + 一致性哈希: ```nginx upstream backend_v6_consistent { hash $remote_addr consistent; server [2001:db8::101]:8080; server [2001:db8::102]:8080; server [2001:db8::103]:8080; } ``` 此方式在节点变动时仅少量请求重映射,适合对会话稳定性敏感的 IPv6 服务。 - 若需区分 IPv4/IPv6 用户策略,可结合 map 模块做条件路由,但 ip_hash 本身不提供协议分支能力。不复杂但容易忽略。











