


必须将Rules规则与Agent模式联动才能生效:确认.cursor/rules/下有.md规则文件且路径正确,再通过@rules、AGENTS.md锚点或/plan触发调用,Agent输出含规则来源标注即表示成功激活。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
要在Cursor中让Agent按团队编码规范、安全策略或项目特定逻辑自动执行任务,必须把Rules规则和Agent模式真正联动起来——光写规则不激活、开了Agent不注入规则,两者都形同虚设。
确认Rules已正确加载
打开Cursor设置 → Rules页面,检查左侧「User Rules」和「Project Rules」两个标签页是否显示有效条目。若项目根目录存在.cursor/rules/文件夹,且其中至少有一个.md文件(如security.md),则项目规则已就位;若右侧显示「No rules found」,说明规则未被识别。
⚠️ 注意:【Rules文件必须以.md为后缀,且不能放在子文件夹内(除非该子文件夹被明确声明为rules路径)】。例如.cursor/rules/security/security.md不会被自动加载,而.cursor/rules/security.md可以。
项目级Rules需位于.cursor/rules/下,且受Git版本控制;AGENTS.md可直接放在项目根目录,作为轻量替代方案。
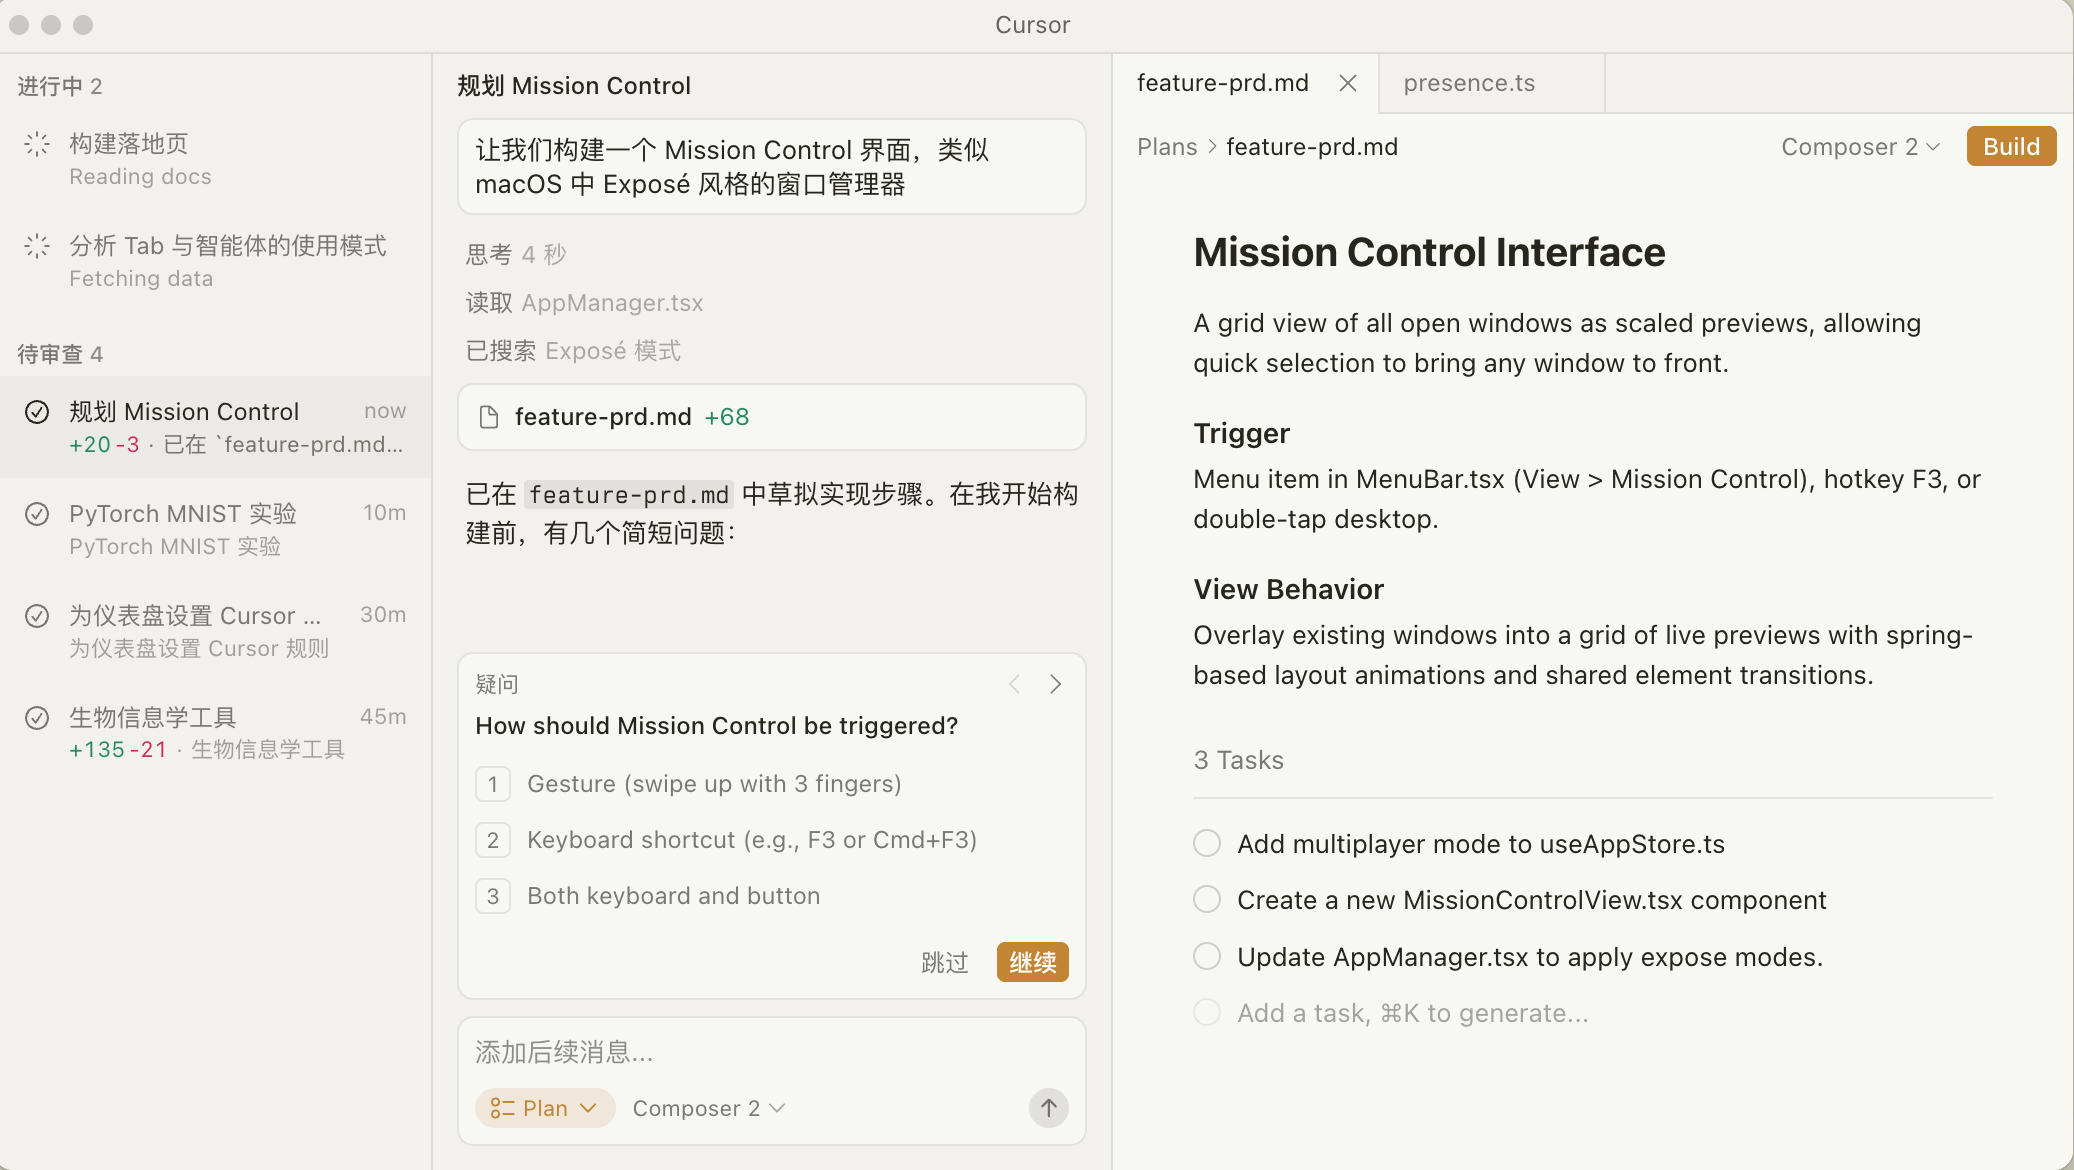
Agents 正在你的整个代码库中处理越来越复杂、运行时间更长的任务。本次版本引入了新的 agent 框架改进,以实现更好的上下文管理,并在编辑器和 CLI 中带来了许多提升使用体验的修复。
在Agent模式中触发Rules生效
按下Cmd+I(Mac)或Ctrl+I(Win/Linux)唤起Composer → 点击右上角「Agent」图标切换至Agent模式。
此时Rules不会自动运行,必须在输入框中明确调用上下文或触发指令:
方法一:用@引用配合规则关键词
输入@rules security → 按Tab补全 → 回车。Agent会将.cursor/rules/security.md内容注入当前上下文,并依据其中定义的「禁止硬编码密钥」「所有API调用必须带X-Request-ID」等指令约束后续行为。
方法二:直接在Prompt中嵌入规则锚点
输入「请按AGENTS.md第3条规范重构这个函数」→ Agent会自动读取根目录AGENTS.md,定位到「# 3. 函数签名规范」章节,再执行重构。
方法三:通过Plan模式强制校验
输入/plan → 描述任务(如「添加JWT鉴权中间件」)→ Agent生成计划前,会先扫描所有启用的Rules,若发现.cursor/rules/auth.md中规定「所有中间件必须返回Promise
验证Rules是否正在影响Agent决策
第一步:在Agent模式下输入「列出当前项目所有HTTP端点」
第二步:观察响应末尾是否出现类似「根据.rules/api-endpoints.md第2条,已过滤未标注@public的路由」的说明行
第三步:若无此说明,说明Rules未生效 → 返回
确认Rules已正确加载
重新检查路径与命名这一步操作起来很简单,直接看Agent回复里有没有带规则来源标注。没有标注=没加载成功,不用猜,立刻去查文件位置。
当Agent在输出中主动引用.cursor/rules/xxx.md或AGENTS.md的具体章节时,即表示Rules已成功介入决策链。














