


Nginx正向代理无法直接拦截HTTPS域名,仅能通过resolver+map对HTTP请求的$host做黑名单匹配并返回403;HTTPS则依赖proxy_connect_allow端口控制及IP地理围栏,或结合日志外联分析实现有限阻断。
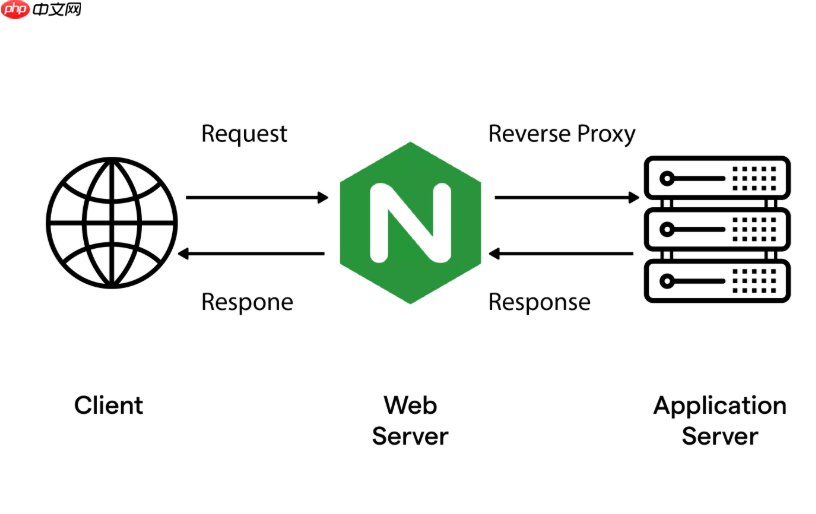
Nginx 本身不支持在正向代理中直接拦截特定域名或 URL 的访问,因为它不解析 CONNECT 请求的目标主机名(HTTPS 流量中该信息仅存在于 TLS 握手阶段,Nginx 无法解密),也不对 HTTP 请求中的 Host 头做动态黑名单匹配。但可通过组合配置,在有限场景下实现对恶意网站的访问限制。
基于 resolver + 变量匹配的 HTTP 域名拦截
仅适用于明文 HTTP 请求(非 HTTPS),利用 Nginx 的 resolver 和 $host 变量,在 proxy_pass 前判断目标域名:
- 在 server 块中启用 DNS 解析:resolver 114.114.114.114 valid=30s;
- 使用 map 指令预定义恶意域名黑名单(支持通配符需配合正则):
map $host $blocked_domain {
default 0;
~*\.(phishing-bad\.com|malware-site\.org)$ 1;
evil-domain\.net 1;
} - 在 location 中拦截:
if ($blocked_domain) { return 403 "Access to malicious site denied"; }
针对 HTTPS CONNECT 请求的端口与目标 IP 层过滤
HTTPS 正向代理依赖 CONNECT 方法,Nginx 无法看到域名,但可控制连接目标 IP 和端口:

- 使用 ngx_http_proxy_connect_module 后,通过 proxy_connect_allow 严格限定允许端口(如仅 443/993/995),避免被连到 SMTP(25)、RDP(3389)等高危服务
- 结合 geo 或 map 模块,对已知恶意 IP 段返回 403:
geo $bad_ip {
default 0;
192.168.127.12/24 1;
203.0.113.55 1;
}
if ($bad_ip) { return 403; } - 注意:此方式依赖 DNS 解析结果准确且不被污染,且无法拦截域名级伪装(如 CDN 后的真实恶意站)
日志识别 + 外部联动阻断
当 Nginx 配合完整审计日志时,可将访问行为导出至外部系统做实时分析:
- 自定义 log_format 记录 $http_host(HTTP)、$request_body(若开启读取)、$remote_addr、$status
- 用 Filebeat + Elasticsearch + 自定义规则,检测高频访问恶意域名模式(如包含 “pay”、“bank-secure” 等关键词的 Host)
- 触发脚本自动更新 Nginx 的 map 黑名单或防火墙规则(如 iptables 或 nftables 封禁源 IP)
更可靠替代方案建议
若业务要求强管控恶意网站访问,Nginx 正向代理不是合适选择:
- Squid 支持完整的 ACL 规则,可基于域名、URL、SSL 证书 CN 字段、内容类型等多维拦截,且原生支持 HTTPS 透明代理与 SSL Bump
- 企业级方案如 Zscaler、Cloudflare Gateway 或自建 OpenDNS+Pi-hole,提供实时威胁情报库与自动更新机制
- 终端侧部署策略(如浏览器扩展、组策略代理 PAC 文件)可前置过滤,减少代理层压力










