





Nginx 的 ip_hash 与基于 Cookie 的会话保持互斥,无法配合或构成“双重会话保持”,因 ip_hash 必须独占 upstream 首行且禁止与其他 hash 指令共存;二者逻辑冲突:前者依赖不可控的客户端 IP,后者依赖可控 Cookie;可行方案是用 sticky 或 hash $cookie_jessionid 替代 ip_hash,并辅以 fallback 和后端协同。
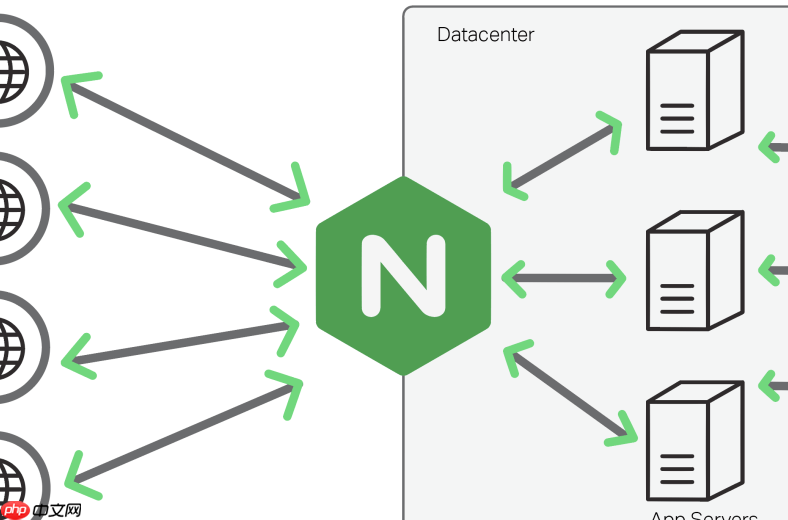
Nginx 的 ip_hash 和基于 Cookie 的会话保持本质上是互斥机制,不能直接“配合”使用,更无法构成所谓“双重会话保持”。这是因为:
ip_hash 与 cookie 植入不可共存
ip_hash 必须作为 upstream 块内的首行指令,且不允许与其他 hash 类指令(如 hash $cookie_jsessionid、sticky)同时存在。Nginx 启动时会校验并报错,例如:
也就是说,你无法在一个 upstream 中既写 ip_hash;,又写 sticky cookie srv_id expires=1h; 或 hash $cookie_jsessionid consistent;。

为什么“双重”不是增强,而是逻辑冲突
-
ip_hash是服务端无状态决策:仅靠客户端 IP 做哈希,不依赖任何应用层标识; - Cookie 植入(如
sticky模块)是有状态干预:Nginx 主动下发并识别 cookie,将用户绑定到具体后端; - 两者目标一致(请求路由固定),但依据完全不同——IP 可变、Cookie 可控;强行叠加不仅技术上被禁止,还会造成策略混乱:比如 IP 变了但 Cookie 还在,该信谁?Nginx 不做这种仲裁,它只认一种路由逻辑。
真正可行的增强思路:用 Cookie 方案替代 ip_hash,并补足其短板
与其追求虚幻的“双重”,不如用更鲁棒的 Cookie 方案为主干,再通过其他手段提升容灾与兼容性:
-
首选 nginx-sticky-module-ng:编译安装后,在 upstream 中启用
sticky cookie srv_id expires=1h path=/;,自动植入并识别srv_id,天然抗 NAT、代理、IP 切换; -
降级兜底:加 fallback 路由逻辑:若请求无有效 cookie,可 fallback 到
hash $remote_addr consistent(非ip_hash),避免完全轮询,提升局部稳定性; -
后端协同加固:让后端(如 Tomcat)生成标准
JSESSIONID,Nginx 用hash $cookie_jsessionid consistent;路由——此时不依赖 Nginx 植入,而是复用已有会话标识,更轻量、无需额外模块; -
真实 IP 还原仍需保留:即使不用
ip_hash,只要涉及日志、限流或安全策略,set_real_ip_from+real_ip_header X-Forwarded-For依然必要。
小结:没有“双重”,只有取舍与演进
ip_hash 是快速上线的简易方案,适合内网测试或临时场景;Cookie 方案才是生产环境应对 NAT、移动网络、CDN 的可靠选择。所谓“配合”,实质是用 Cookie 机制取代 ip_hash,并在其基础上叠加 fallback、后端协同等工程实践来提升整体健壮性。硬凑两种机制,只会让配置失效、维护困难、问题难定位。














