





Nginx不原生支持HTTPS正向代理,仅适合作为前置安全网关;Squid才是承担代理、缓存与ACL策略的核心组件,二者分工协作——Nginx终结TLS并分发请求,Squid执行路由、缓存和认证。
直接用 Nginx 做正向代理并不天然支持 HTTPS CONNECT 隧道,也不具备缓存能力;它更适合做反向代理或 TLS 透传网关。真正要构建高可用、可缓存、带策略路由的企业上网网关,核心思路是:让 Nginx 充当“前置流量入口与安全网关”,把实际的代理逻辑和缓存交给 Squid 承担——两者分工协作,而非替代。
明确角色分工:Nginx 负责接入层,Squid 负责代理与缓存
Nginx 不处理 HTTP/HTTPS 请求内容解析(尤其对 HTTPS 只做 TCP 层透传),而是聚焦于:
- 统一监听 80/443 端口,终结 TLS,校验客户端证书或 IP 白名单
- 基于请求头(如 X-Region、User-Agent)、域名或路径做初步分发
- 启用连接限速(
limit_conn)、并发控制、防爬规则 - 将匹配后的请求,通过
proxy_pass http://squid:3128转发给后端 Squid 实例
Squid 则专注:
- 接收 Nginx 转发的 HTTP 请求(含原始 Host、User-Agent 等)
- 执行动态路由决策(如按国家选 ipipgo 住宅 IP,ACL 匹配 +
cache_peer_access) - 缓存静态资源(JS/CSS/IMG),设置长周期
refresh_pattern - 健康检查上游代理连通性,自动剔除失效节点
配置关键点:Nginx 透传请求头 + Squid 正确识别原始信息
若 Nginx 不透传关键字段,Squid 就无法做路由判断。必须在 Nginx 的 location / 块中显式设置:

-
proxy_set_header Host $host;—— 保留原始 Host,供 Squid 的dstdomainACL 使用 -
proxy_set_header X-Real-IP $remote_addr;和X-Forwarded-For—— 支持按源 IP 分流或限速 -
proxy_set_header User-Agent $http_user_agent;—— 若需按 UA 做地区路由(如hdr User-Agent -i NY-PROD) -
proxy_http_version 1.1;+proxy_set_header Connection "";—— 避免连接复用异常
同时,Squid 配置中要启用 forwarded_for on,并确保 http_access allow localnet 或对应 ACL 允许来自 Nginx 的内网 IP(如 acl nginx src 10.0.10.5)。
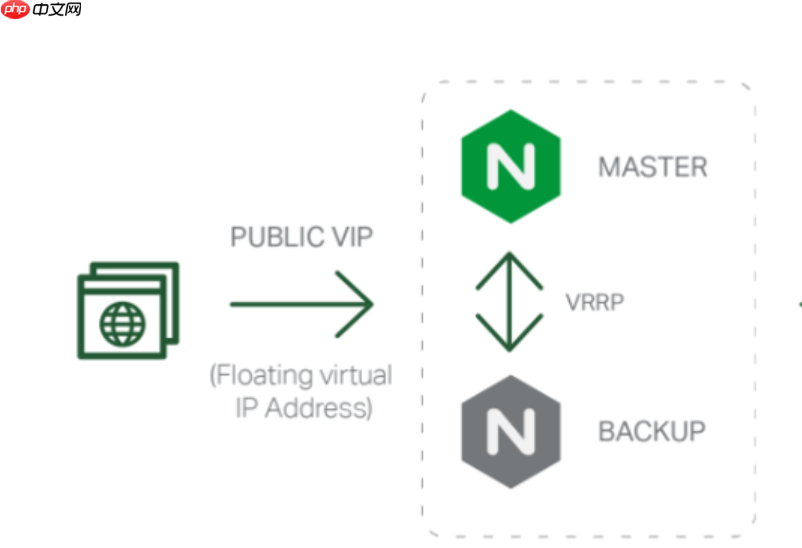
高可用设计:双 Squid + Nginx 主备或负载均衡
单点 Squid 是瓶颈也是风险点。推荐部署至少两个 Squid 实例(如 squid-a:3128、squid-b:3128),由 Nginx 做上游负载:
- 在 Nginx 的
upstream块中定义:
server 10.0.10.10:3128 max_fails=3 fail_timeout=30s;
server 10.0.10.11:3128 max_fails=3 fail_timeout=30s;
keepalive 32;
}
- 搭配
health_check(Nginx Plus)或用脚本定期探测/squid-internal-mgr/cache_object?stats接口实现主动探活 - Squid 自身启用
cache_replacement_policy heap GDSF和异步 I/O(cache_dir ufs ... 16 256 512),提升吞吐稳定性
安全与审计增强:日志联动与访问控制
企业级网关必须可追溯、可管控:
- Nginx 记录接入层日志(含 TLS 版本、证书 CN、客户端 IP),格式中加入
$upstream_http_x_squid_error(需 Squid 在响应头注入错误标识) - Squid 启用详细 access log:
logformat custom %ts.%03tu %6tr %>a %la %un %Sh/%03>Hs %<st>sni</st>,记录 SNI 域名、用户认证名、响应状态 - 通过
auth_param basic program对接 LDAP 或 MySQL 用户库,实现账号级访问控制 - 所有日志统一收集到 ELK 或 Loki,按部门、时间、URL 关键词做审计分析
这种架构下,Nginx 不再是代理主体,而是可控的“第一道门”;Squid 才是真正干活的代理与缓存引擎。两者配合,既满足合规审计要求,又保障了缓存命中率与路由灵活性。














