


Nginx中优雅隐藏特定子目录需精准拦截且不暴露存在性:用^~前缀匹配(如location ^~ /admin/ { return 404; })拦截目录及子路径;用location ~ /\. { deny all; ... }统一屏蔽点开头路径;用location = /.env { return 404; }精确匹配关键文件;返回404而非403,并实测验证。
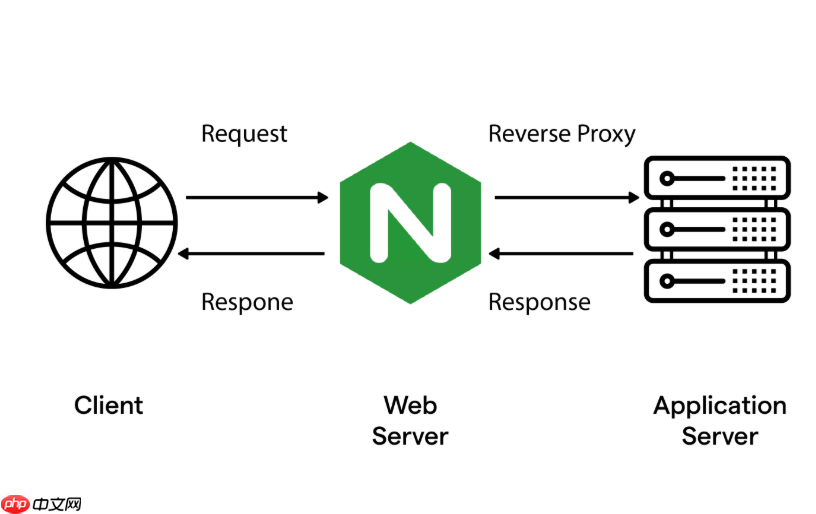
在 Nginx 中“优雅地隐藏特定子目录”,本质不是让目录“不可见”,而是确保它**不被当作 Web 资源响应**——既不返回内容,也不暴露存在性(避免 403 暴露路径),同时不干扰正常服务。关键在于用对匹配方式、放对位置、返回合适状态码。
用前缀匹配 ^~ 精准拦截目录及其所有子路径
这是最推荐的方式,语义明确、优先级高、不参与正则竞争,防大小写绕过(如 /.Git/):
-
location ^~ /admin/ { return 404; }—— 拦截/admin/、/admin/config、/admin/api/v1等全部子路径 -
location ^~ /storage/logs/ { return 404; }—— 适合 Laravel、Lumen 等框架的敏感日志目录 - 结尾加斜杠
/很重要:避免误伤同名文件(如/admin.php不受影响)
统一屏蔽点开头路径,覆盖 .git、.env 等常见隐藏目录
一条规则兜底所有以 . 开头的 URI,包括嵌套路径(如 /api/.git/config):

location ~ /\. { deny all; access_log off; log_not_found off; }- 必须放在
location /和其他通用 location 块之前,否则可能被宽泛规则提前匹配而失效 -
access_log off和log_not_found off可大幅减少扫描日志噪音
补充精确匹配关键单文件,防止正则漏判
对泄露即失守的文件(如 /.env、/wp-config.php),用 = 精确匹配最安全:
-
location = /.env { return 404; }—— 只拦根路径下完整路径,不连带匹配/public/.env.example -
location = /config.php { return 404; }—— 避免写成~ /config\.php$,后者可能被其他 PHP 处理规则覆盖 - 返回
404比403更隐蔽,不向攻击者确认该路径真实存在
验证配置是否真正生效
改完别只跑 nginx -t,要实测响应行为:
- 重载:
nginx -s reload - 测试:
curl -I http://localhost/admin/应返回404 Not Found - 检查错误日志:
tail -f /var/log/nginx/error.log,确认无access forbidden类报错(有说明规则没生效) - 确认响应头不含
Server: nginx(已设server_tokens off;)










