


注意安全风险。
作者:Beosin
封面:Ronin
8 月 6 日,区块链安全审计机构 Beosin Alert 监测到 Ronin Bridge 出现异常的跨链资产提取行为。根据 Beosin 安全团队披露的分析结果,问题的核心出现在合约升级阶段:项目方未正确初始化跨链交易确认所需的 operator 权重,导致合约中的 minimumVoteWeight 参数被置为 0,进而使任意签名都有可能通过跨链验证。
Ronin Bridge 异常提取事件概览
从链上表现来看,这是一笔较为典型的跨链桥异常提取交易。对跨链桥不太熟悉的用户来说,可以把它理解为不同区块链之间转移资产的重要基础设施。一旦验证逻辑、权限控制或阈值配置出现偏差,资产安全就会直接受到影响。
这起事件之所以受到关注,不只是因为发生了异常提取,更重要的是它暴露了跨链桥系统中的几个关键风险点,包括合约升级流程、验证权重配置,以及链上确认机制失效等问题。对于持续关注 Web3 基础设施安全的人来说,这类案例有比较明显的参考意义。
攻击交易记录:
https://etherscan.io/tx/0x2619570088683e6cc3a38d93c3d98899e5783864e15525d5f5810c11189ba6cb
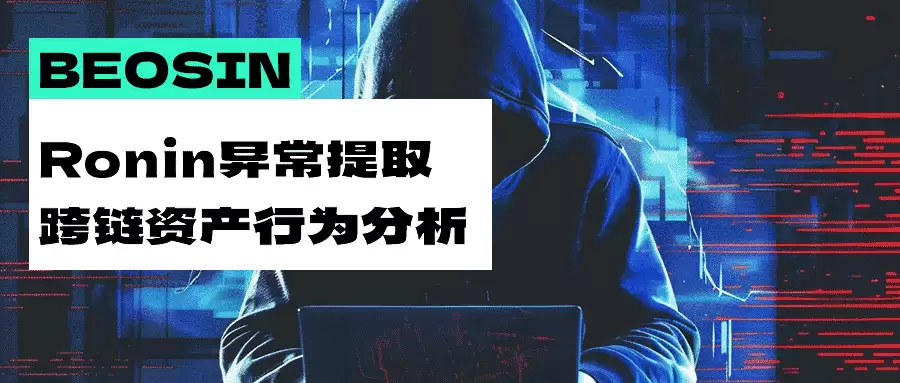
Beosin 表示,目前正与项目方协同处理这一事件。结合链上交易记录和合约数据来看,这笔异常交易主要有两个较为突出的特征:
提取数量接近 Ronin Bridge 的提取限制。根据披露内容,Ronin Bridge 的跨链提取原本设置了额度上限;当提取规模过大时,通常需要进入人工确认流程。本次交易涉及的跨链资产 WETH 限额为 4000,实际提取数量为 3996 个。仅从这一点还不足以单独证明漏洞已经成立,但已经属于非常明显的异常信号。
对应的跨链验证者 Operator 只有一个,且其操作权重为 0。这说明交易确认逻辑已经偏离正常机制。按照 Ronin Bridge 原有设计,用户发起跨链资产提取时,应取得多个 Operator 的签名,并在累计权重达到预设阈值后,交易才会被确认。一旦权重机制失效,整个验证模型的安全性就会显著下降。
Ronin Bridge 异常提取的根本原因分析
事件分析
进一步查看链上合约和相关数据后可以发现,Operator 由对应的 Manager 合约单独管理,而该 Manager 合约本身属于治理合约,主要负责 Ronin Bridge 的管理功能。结合相关交易记录来看,在异常交易发生前,项目方刚完成对 Ronin Bridge 合约的升级,因此问题大概率出在升级流程本身。
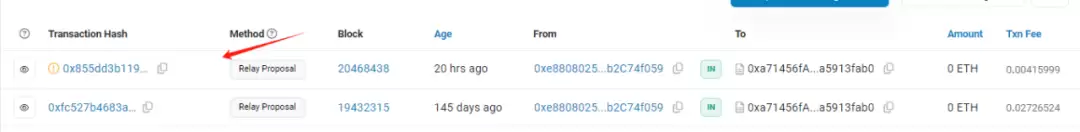
继续对比 Ronin Bridge 升级前后的代码可以看到,事件中的关键参数 _totalOperatorWeight 是这次升级新增的变量,并且需要在升级过程中调用 initializeV3 函数,对 V3 版本新增的 OperatorWeight 完成初始化。
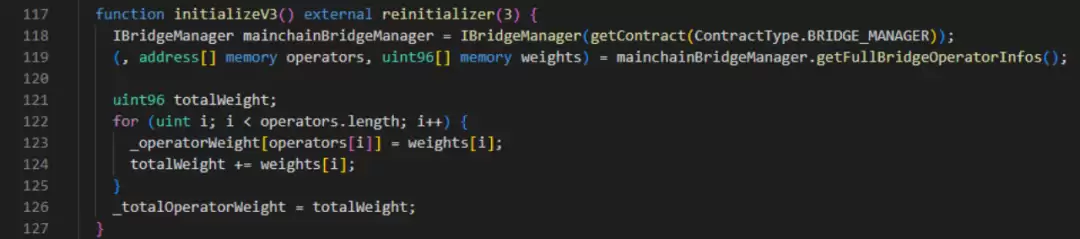
但从实际执行结果来看,升级交易并没有调用 initializeV3,而是错误调用了 initializeV4,也就是说,仅完成了 V4 版本的初始化。
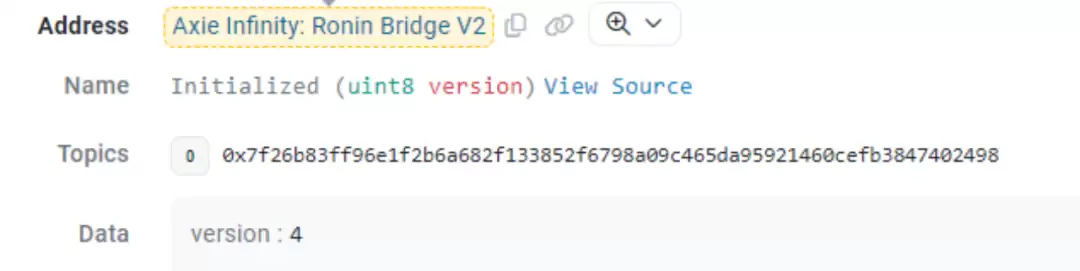
结合这些信息,这次 Ronin Bridge 跨链资产异常提取事件的成因已经比较清楚了。项目方在合约升级过程中,没有正确初始化新增数据,导致关键变量 _totalOperatorWeight 始终为 0,最终使任意用户提交的提取请求都可能通过审核。
截至本文发布前,项目方已确认该问题。项目方表示,此次攻击行为属于白帽操作,相关资产已经退还,未造成过多损失。虽然结果相对可控,但从安全评估角度来看,这依然说明合约升级流程本身是智能合约体系里一个极易出问题的高风险环节。

Ronin Bridge 事件说明了什么:可升级合约的安全风险
可升级合约是 Solidity 开发里非常常见的一种架构设计。简单理解,它允许项目在不更换原有合约地址的前提下更新逻辑。常见实现方式,是将业务逻辑与数据存储拆分,再通过 delegatecall 机制调用逻辑合约。
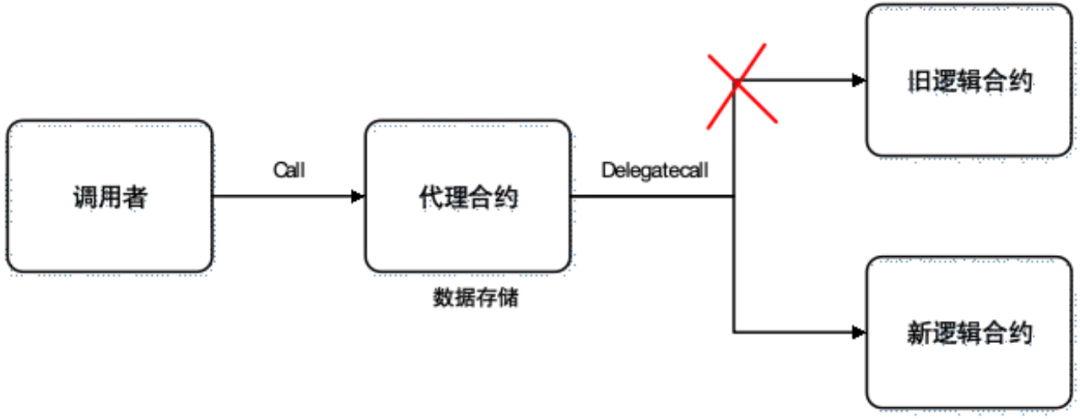
这种模式的优势在于更灵活,也更方便协议持续迭代;但与此同时,它对安全提出了更高要求。代理合约通常是所有用户请求的统一入口,只要代理结构、升级步骤或初始化流程中的某一环出现问题,整体系统就可能受到影响。因此,从项目评测和安全分析的视角来看,代理模式并不只是简单的“功能增强”,它同时意味着更高的实现复杂度和治理门槛。
从常见的代理模式实践来看,以下几个方面尤其值得重点关注:
函数选择器冲突风险
在 EVM 中,每个智能合约函数都有一个唯一标识符,也就是函数选择器。它由函数签名哈希后的前 4 个字节组成,用来确定一次调用最终执行的是哪个函数。
在代理模式下,合约收到调用请求后,会先检查代理合约自身是否存在匹配函数;如果不存在,才会通过 fallback 和 delegatecall 去调用逻辑合约。因此,如果代理合约与逻辑合约恰好存在相同的函数选择器,请求就可能优先命中代理合约,而不是原本预期的逻辑合约,进而产生非预期行为,严重时甚至会演变成安全漏洞。
存储冲突问题
在 EVM 中,合约状态数据保存在固定的存储槽里,每个状态变量都对应特定槽位,并持续保留在链上。
在代理模式中,存储通常由代理合约持有,而逻辑合约是在代理上下文中访问这些存储槽。如果升级后的逻辑合约在新增状态变量时,没有和既有存储布局保持一致,就可能与旧变量槽位发生冲突,导致数据覆盖、状态错乱或逻辑异常。这类问题在可升级合约审计中并不少见,也是代理架构评测时必须重点观察的一部分。
合约初始化配置错误
在代理模式下,代理合约与逻辑合约彼此分离,而每次升级都可能引入新变量或新结构,因此升级后的初始化步骤格外关键,必须确保新增变量被准确设置。
这次 Ronin Bridge 事件,正是因为升级时没有完成关键变量初始化,最终导致验证逻辑失效并被利用。对于关心跨链桥安全性,或者关注升级后合约是否依然可靠的用户来说,这类风险往往比表面上的功能更新更值得留意。
此外,像 initialize 这类初始化函数,通常还需要保证只能执行一次,避免在初始化完成后被重复调用,从而篡改关键配置或权限参数。
delegatecall 调用机制风险
delegatecall 是一种底层调用机制,它允许合约在自身上下文中执行目标合约代码。也就是说,执行时使用的存储、合约地址以及消息发送者上下文保持不变,但业务逻辑来自被调用的目标合约。
这一机制让代理合约具备更强的扩展能力,但同时也提高了实现复杂度和安全风险。比如,当目标合约地址异常或不存在时,delegatecall 会执行失败并返回失败码;如果这类失败没有被及时、准确处理,就可能出现表面上流程似乎已完成、实际上却没有正确执行的情况,进一步引发系统状态不一致或业务异常。
代理合约权限管理
在代理模式中,权限管理同样是核心安全点之一。代理合约与逻辑合约职责分离,虽然有利于升级和维护,但也会让权限边界变得更复杂。
如果升级权限、管理员权限、调用权限等关键角色划分不清,或者相关配置存在偏差,就可能直接影响整个合约系统的安全性与稳定性。因此,完善的权限设计、明确的职责边界,以及严格的升级流程审计,都是代理模式安全治理中的基础要求。
如何看待 Ronin Bridge 这类跨链桥安全事件
从评测分析角度来看,Ronin Bridge 这次异常提取事件,并不是传统意义上依赖复杂攻击路径的案例,而是一次典型的升级配置错误导致验证机制失效。对于跨链桥、DeFi 协议,以及采用代理模式的 Web3 项目而言,这类问题往往隐藏在“版本升级”这类日常运维动作中,表面上不算显眼,实际风险却很高。
跨链桥作为多链资产流转的重要基础设施,本身就承担着高价值资产托管与验证职责,因此其安全性不仅取决于代码逻辑是否严谨,也取决于升级流程、参数初始化、权限控制以及监控机制是否足够稳健。此次事件说明,即便系统原本设计了阈值限制和多签验证,一旦关键参数在升级后没有被正确继承或初始化,原有安全机制也可能失去实际作用。
总结:Ronin Bridge 异常提取事件带来的安全启示
综合来看,这起 Ronin Bridge 异常提取跨链资产事件的关键问题,并不在于复杂的攻击模型,而在于合约升级过程中的初始化配置失误。对于跨链桥、DeFi 协议以及采用可升级架构的链上项目来说,这类风险具有较强的代表性。
无论是跨链资产验证、Operator 权重配置,还是可升级合约的初始化与权限管理,只要某个细节处理不当,都有可能演变成真实的安全事件。对普通用户而言,在参与链上交互、使用跨链桥或管理数字资产时,也应持续关注项目的安全公告、升级动态以及链上异常变化,保持基本的风险意识。
免责声明:作为区块链信息平台,本站所发布文章仅代表作者及嘉宾个人观点,与本站立场无关。文章内信息仅供参考,不构成任何投资建议及要约,请遵守所在国家或地区的相关法律法规,并注意数字资产与链上交互相关风险。













