


网络安全公司卡巴斯基披露,一种新出现的恶意软件框架正将加密货币用户作为重点攻击对象。其常见手法包括借助社交工程诱导用户自行执行操作,以及通过被木马化的 GitHub 应用入侵设备。对长期使用 wallet、浏览器扩展、链上工具和本地开发环境的人来说,这类风险尤其值得警惕。
OkoBot 是什么:面向加密用户的恶意软件框架
根据卡巴斯基公开的信息,这一恶意软件框架被命名为 OkoBot。从已披露的内容来看,它并非依赖单一攻击方式,而是把社交工程、恶意载荷投递和后续控制串联起来,形成了一条较完整的攻击链。
研究人员在周三发布的报告中提到,这类攻击通常不会一开始就直接强行入侵设备,而是先从用户操作习惯入手。例如,攻击者会利用 ClickFix 一类的引导话术,诱使目标手动执行恶意命令;另一种常见路径,则是通过植入木马的 GitHub 应用在设备中建立后门。所谓后门,可以理解为攻击者留在系统里的隐蔽访问入口,便于后续继续控制设备或提取数据。
从功能上看,卡巴斯基表示,OkoBot 能收集加密 wallet 文件、浏览器数据和用户凭证,也可以注入恶意扩展,并捕获 wallet 应用窗口,以便进一步实施资产窃取。该公司称,自 2026 年 1 月以来,已经观察到多起与这一恶意软件家族相关的攻击事件。
OkoBot 攻击链:木马化 GitHub 应用与 SSH 隧道协同使用
报告还提到,这一恶意软件框架可以追溯到 2025 年首次曝光的 TookPS 恶意软件活动。当时,攻击者主要通过假冒软件网站分发木马下载器,这种分发模式也为后续类似攻击提供了思路。
与早期活动相比,这次攻击一个比较突出的特点在于,攻击者通过 SSH 隧道统一协调全部 20 个恶意负载,并将受感染计算机中的数据远程传输到其控制的机器上。可以把 SSH 隧道理解为一条相对隐蔽的远程通信通道,恶意程序借助它分阶段执行任务,同时把收集到的数据回传出去。
从安全角度看,这类攻击链的危险之处在于,它同时具备分阶段投递、远程控制和数据回传能力,普通用户往往很难在第一时间发现异常。如果设备中保存了 wallet 文件、浏览器登录信息,或者存在助记词相关内容,整体风险会进一步上升。
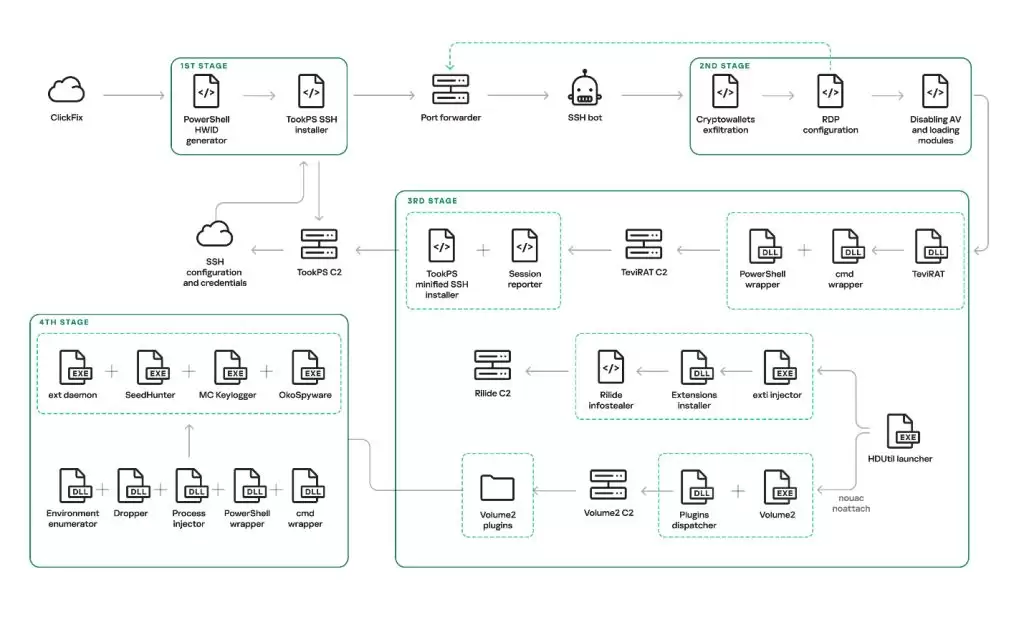
原始 OkoBot 感染链。
假冒 LinkedIn 招聘钓鱼:Web3 开发者成重点目标
除了 OkoBot,SlowMist 还提到,另一场新的恶意软件活动也在持续推进。攻击者试图借助伪造的 LinkedIn 招聘机会,进一步渗透 Web3 开发者的设备。
报道指出,攻击者通常会先在 LinkedIn 上接触区块链开发者,伪装成 Web3 招聘人员,随后发送一个伪造的 GitHub 仓库,并声称其中包含面试前需要体验或调试的最小可行产品。表面上看,这套流程与真实招聘环节十分接近,因此更容易降低目标的警惕。
这类攻击之所以更容易奏效,很大程度上是因为其使用场景本身就贴近开发者的日常工作。拉取代码、安装依赖、运行项目、调试环境,这些在技术面试和协作开发中都很常见。一旦恶意步骤被包装成“正常测试流程”,识别难度自然会明显提高。
Web3 求职钓鱼会窃取什么:项目密钥、云凭证和 wallet 数据
据介绍,这类恶意软件活动的目标,是在受害者设备中部署完整的远程访问木马。一旦感染成功,攻击者就可能进一步窃取项目密钥、云凭证,或者 wallet 扩展中的敏感数据。
从影响范围来看,项目密钥和云凭证通常关系到代码仓库、服务器、云服务或自动化部署权限;wallet 扩展中的敏感数据,则可能直接关联链上账户访问能力。这意味着,一台开发者设备一旦中招,后果未必只停留在个人账户层面,也可能扩展到团队协作、项目基础设施,甚至部署流程本身。
SlowMist 指出,这并不是孤立事件。该机构认为,近期多起案例已经显示,攻击者正越来越多地利用招聘、代码审查、项目协作等日常场景,诱导开发者主动运行恶意仓库。对于 Web3 开发者、链上项目团队以及经常接触测试代码的从业者来说,这类攻击的伪装性和隐蔽性都需要重点留意。
风险观察:助记词、私钥与恢复页面仍是高危环节
在这份报告发布前一天,SlowMist 还曾提醒,另一场针对 macOS 用户的恶意软件活动正在出现。该活动的目标包括窃取用户凭证、劫持 Telegram 会话,并最终诱导投资者通过假冒网站输入 wallet 追回短语。
综合 OkoBot 木马、TookPS 活动以及假冒求职钓鱼攻击来看,在加密资产与 Web3 的实际使用环境中,社交工程、恶意代码仓库和仿冒页面依然是常见攻击路径。这些手法的共同点在于,它们不一定依赖复杂漏洞,更多是利用用户对熟悉流程的信任感。
对普通加密用户而言,wallet、助记词、私钥和浏览器扩展始终是高敏感环节;对区块链开发者而言,项目密钥、云凭证、本地开发环境和测试仓库同样属于高风险入口。尤其是在遇到需要手动执行命令、导入助记词、安装不明扩展、下载未知程序或打开非官方恢复页面的情况时,更应优先确认来源,再决定是否操作,以尽量降低敏感数据泄露和资产受损风险。
- 高风险对象:保存 wallet 文件、浏览器凭证、助记词或开发密钥的设备
- 常见伪装方式:招聘沟通、项目测试、代码审查、软件下载安装
- 主要攻击目标:wallet 数据、账户凭证、项目密钥、云服务权限
- 核心风险点:手动执行命令、运行陌生仓库、安装未知扩展、访问假冒恢复页面
整体来看,这类事件更像是一次面向加密用户和 Web3 从业者的集中安全提醒:只要设备中存放了与账户访问能力相关的数据,任何看似正常的下载、调试、登录和恢复流程,都可能被攻击者拿来利用。保持基本的来源核验意识,很多时候比事后补救更重要。


















