


Token校验失败主因是后端时间不同步,需统一chrony同步国内NTP源、启用makestep大步校准、监控offset并禁用虚拟机时间同步功能。
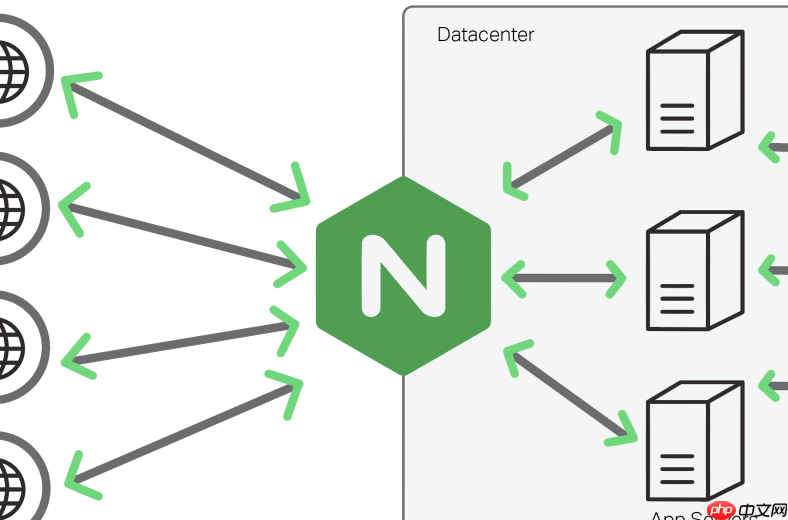
Token 校验失败常因后端服务器系统时间不一致,导致 JWT 或 OAuth2 token 的 exp、iat、nbf 等时间字段被误判为过期或未生效。Nginx 本身不参与 Token 解析,但作为负载均衡器,它会把请求分发到时间不同步的后端,放大校验风险。解决关键不是绕过校验,而是让所有后端节点拥有可信、一致的时间基准。
统一所有后端节点的系统时钟
这是最根本的修复动作。偏差超过 1 分钟就可能触发 token 拒绝(多数框架默认容差 ≤60 秒):
- 停用
systemd-timesyncd,部署chrony(比 ntpd 更适应云环境和虚拟机) - 配置国内低延迟 NTP 源:
server ntp.aliyun.com iburst、server ntp.tencent.com iburst、server time1.cloud.tencent.com iburst - 启用大步校准:
makestep 1.0 -1,确保首次启动或严重偏移时能快速修正 - 每 5 分钟执行
chronyc tracking,监控Last offset和RMS offset;若持续 >10ms,需告警并排查硬件(如 CMOS 电池老化)
避免 Token 时间依赖单点后端时钟
不要让每个后端用自己的本地时间做签发或校验,应引入中心化时间源或放宽策略:

- Token 签发服务(如 Auth Server)应使用高精度时钟(如绑定 chrony 同步后的本地时间),且所有验证节点以该服务时间为参考
- 若使用 JWT,在验证时设置合理容差(如
leeway: 60秒),而非严格等于 0 - 对关键业务,可将 token 中的
exp替换为逻辑有效期(如“距签发起 30 分钟”),由服务端基于自身时间计算,而非直接比对绝对时间戳
通过 Nginx 辅助时间观测与兜底
Nginx 不校验 Token,但可暴露时间偏差信号,帮助定位问题节点:
- 在响应头中透传服务端时间:
add_header X-Server-Time $time_iso8601;(确保后端不覆盖) - 记录日志字段包含时间偏移:
log_format main '$remote_addr [$time_local] $upstream_addr $upstream_http_x_server_time'; - 客户端发起请求时记录
T_start,收到X-Server-Time后计算偏差 Δ;若某后端 Δ 波动剧烈,说明其时钟不稳定,应临时剔除
检查并规避虚拟化/容器环境干扰
云服务器或容器中,时钟漂移更常见:
- Kubernetes 集群中,确保 kubelet 配置了
--clock-skew-correction=true,且节点启用 chrony - Docker 容器默认共享宿主机时钟,但若挂载了
/etc/localtime或设置了TZ环境变量,需确认时区一致(推荐全部设为Asia/Shanghai或统一用 UTC) - 禁用 VMware Tools / Hyper-V Integration Services 中的“时间同步”功能,交由 chrony 全权管理













