


核心是将Nginx配置变为可验证、可中断、可回滚的原子动作:通过Git版本化拆分配置、CI中三步校验(nginx -t、-T快照比对、reload)、嵌入Gixy/SSL扫描等安全审计、灰度探测与指标监控闭环,实现全自动热重载与持续安全治理。
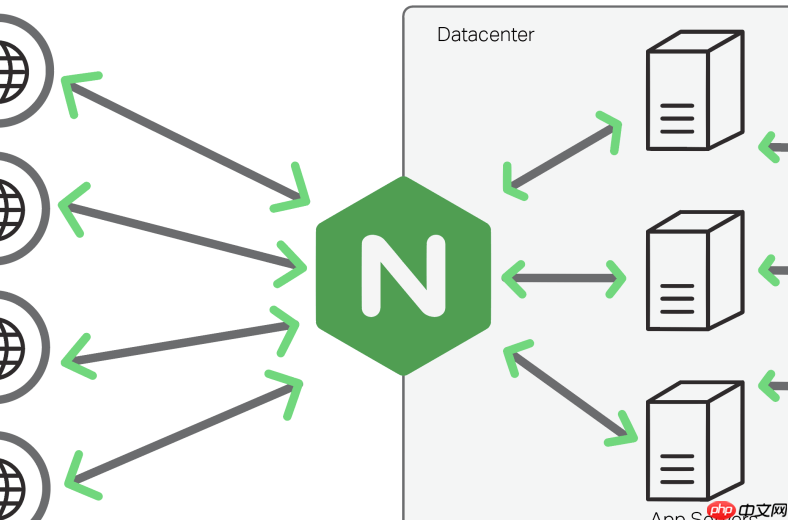
在企业级CI/CD流水线中实现Nginx配置的全自动热重载与安全审计,核心不是“加个reload命令”,而是把配置变更变成一个可验证、可中断、可回滚的原子动作。关键在于让Nginx配置真正成为代码资产的一部分,而非运维黑盒。
配置即代码:结构化拆分与版本受控
所有配置必须纳入Git仓库,采用分层模块化结构,例如:
- nginx.conf:仅保留全局指令(user、worker_processes、events),不写业务逻辑
- h5bp/:标准化片段库(TLS、安全头、压缩等),按功能子目录隔离
- conf.d/:站点级配置,每个文件对应一个服务,命名含环境前缀(如 prod-api.conf)
- custom.d/:环境专属覆盖项(证书路径、日志地址等),通过CI变量注入
每次提交都触发CI校验,确保include路径有效、无重复server_name、无硬编码IP——这一步堵住80%的人为错误。
热重载必须带验证:三步原子化流程
不能直接执行 nginx -s reload。正确流程是:
- 用 nginx -t -c /path/to/nginx.conf 验证语法与包含关系,失败则中断流水线
- 用 nginx -T -c /path/to/nginx.conf 输出完整展开配置,存档快照并比对哈希值,确认无意外覆盖
- 仅当上述全通过,才执行 nginx -s reload;失败时自动回滚至上一版已知可用配置(从Git Tag或对象存储拉取)
这个过程在GitHub Actions或GitLab CI中可封装为单个job,失败不重试、不跳过,强制暴露问题。

Pandas 配置文件报告生成器
下载
使用ydata-profiling(前身为pandas-profiling)生成全面的数据质量报告,包含相关性分析、缺失值模式和基数检测。导出交互式HTML仪表板和JSON摘要。
安全审计不是扫描一次:嵌入流水线的持续检查
静态扫描必须成为CI必过关卡,不止于语法:
- 集成 Gixy 或 Nginxpwner,自动检测危险模式:如 add_header X-Frame-Options "ALLOW-FROM ..."(已被弃用)、proxy_pass http://$host(导致SSRF)、未设 client_max_body_size(DoS风险)
- 对TLS配置调用 ssllabs-scan 或 testssl.sh API,评分低于A-即阻断上线
- 检查HSTS头是否启用且 max-age ≥ 31536000,检查CSP是否含 unsafe-inline 或缺失 report-uri
这些不是报告生成后人工看,而是返回非零码就终止部署,审计结果同步写入制品库元数据,供安全团队追溯。
灰度与可观测性闭环
重载后不能只看进程是否存活:
- 自动发起轻量健康探测(如 curl -I https://test.example.com | grep "200 OK")
- 采集重载前后1分钟的 nginx stub_status 数据,对比 active connections、handled requests波动
- 若5xx错误率突增 > 0.5% 或 TLS握手失败数翻倍,自动触发告警并标记本次发布为可疑
所有指标与日志打上git commit hash和环境标签,便于故障时快速定位是哪次配置变更引入的问题。










