


前端安全治理平台不直接拦截Nginx配置问题,而是通过自动化扫描、运行时告警和动态联动实现风险识别与闭环;Nginx需配置server_tokens off、proxy_next_upstream、proxy_cache_use_stale等8项关键参数以防止降级。
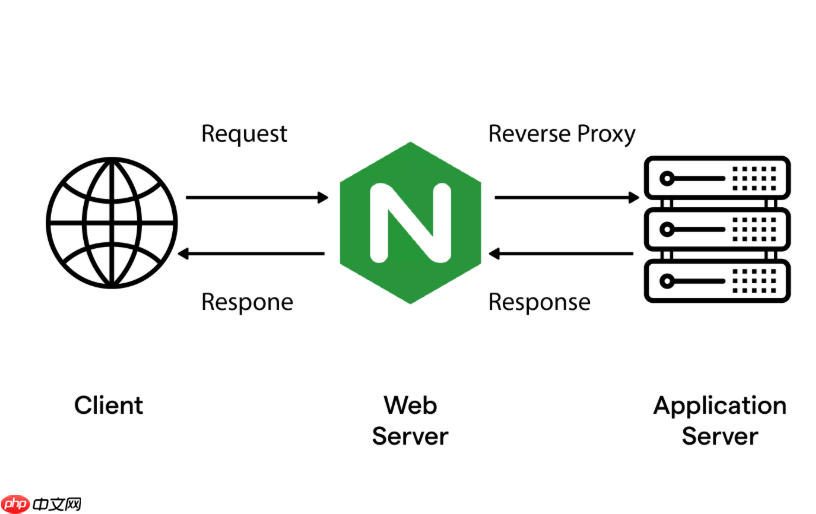
现代前端安全治理平台本身不直接拦截 Nginx 配置问题,它也不运行在 Nginx 层。真正能“拦截因 Nginx 基础参数配置不当导致的降级”的,是 Nginx 自身的配置加固与防御策略——前端安全治理平台的作用,是发现、告警、审计和联动响应,而非替代网关层的执行逻辑。
所以问题本质是:
✅ 如何通过 Nginx 正确配置,防止因基础参数疏漏引发服务降级(如502/503泛滥、缓存失效、限流缺失、版本泄露暴露攻击面等);
✅ 前端安全治理平台如何识别这些风险并推动闭环。
下面分两块讲清楚:
一、Nginx 侧必须堵住的基础降级诱因
很多“服务突然不可用”或“降级失效”,其实源于几个低级但高频的配置缺失:
-
未关闭 server_tokens:暴露 Nginx 版本(如
Server: nginx/1.22.1),攻击者可精准利用 CVE-2024-7347 等已知漏洞发起探测,触发后端异常甚至 RCE,间接导致服务降级。→ 应在http块中强制添加:server_tokens off; -
未设 proxy_next_upstream + max_fails/fail_timeout:当某台后端宕机,Nginx 默认仍会持续转发请求,造成大量 502/504,且不自动剔除故障节点 → 必须配:
proxy_next_upstream error timeout http_500 http_502 http_503 http_504;upstream app { server 10.0.1.10:8080 max_fails=3 fail_timeout=30s; } -
未启用 proxy_cache_use_stale:后端全挂时若无兜底,用户直面 503,体验归零。加上此配置后,即使上游返回 503 或超时,Nginx 仍可返回过期缓存:
proxy_cache_use_stale error timeout http_500 http_502 http_503 http_504 updating;proxy_cache_valid 503 30s; -
未限制请求体与连接数:恶意上传大文件或 CC 攻击可迅速耗尽内存或连接池,引发进程假死或 OOM,连带触发全局降级。需设:
client_max_body_size 4m;limit_conn_zone $binary_remote_addr zone=perip:10m;limit_conn perip 50;
二、前端安全治理平台如何“拦截”这类配置风险
它不发 return 403,而是做三件事:

PigX UI Pro 前端开发指南 - Vue 3 + TypeScript + Element Plus。当用户提到 PigX UI、PigX 前端、lgb-mgui 项目、Vue 3 企业级后台开发、Element Plus 后台开发时使用此技能。
立即学习“前端免费学习笔记(深入)”;
-
自动化配置扫描:对接 CI/CD 或配置仓库(如 GitLab),用规则引擎检测 nginx.conf 是否含
server_tokens on、proxy_next_upstream缺失、limit_conn未启用等。发现即阻断发布流水线。 - 运行时指标关联告警:接入 Nginx 的 stub_status 或 Prometheus Exporter,当出现“502 错误率突增 + upstream 失败计数归零”组合信号,判定为健康检查失效,自动触发工单并推送至运维群。
-
动态开关联动:平台提供 Web 控制台一键开启“全局降级模式”,底层调用 Lua 脚本写 Redis:
set global:degrade "1",Nginx 中 map 变量实时读取并跳转到 fallback location,实现秒级人工兜底 —— 这是对自动降级失效的最终保险。
三、一个最小可行加固示例(可直接复用)
在 http 块顶部加入:
nginx<br># 安全基线<br>server_tokens off;<br>more_clear_headers "Server" "X-Powered-By";<br><br># 降级防护基线<br>proxy_next_upstream error timeout http_500 http_502 http_503 http_504;<br>proxy_next_upstream_tries 3;<br>proxy_next_upstream_timeout 10s;<br><br># 缓存兜底<br>proxy_cache_use_stale error timeout http_500 http_502 http_503 http_504 updating;<br>proxy_cache_valid 503 20s;<br>proxy_cache_lock on;<br><br># 连接防护<br>limit_conn_zone $binary_remote_addr zone=conn_ip:10m;<br>limit_conn conn_ip 60;<br>client_max_body_size 8m;<br>
配置不是越多越好,而是把这 8 项关键参数守牢,就能挡住 90% 因 Nginx 配置失当引发的非计划性降级。











