


上线检查清单需明确安全标准而非完成度,每项输出“是/否”及依据;拆解为原子动作并绑定命令验证;加入反例拦截与失效场景枚举,覆盖环境变量、数据库迁移、日志级别等硬性条件。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
cursor写上线检查清单提示词时,检查结果太粗略、漏掉关键项,比如忽略环境变量配置、数据库迁移状态、日志级别设置等硬性上线条件,导致预发验证通过但线上出问题。明确检查维度与颗粒度
第一步:在提示词开头用三行声明检查目标——不是“是否完成”,而是“是否符合上线安全标准”。【必须写明“禁止模糊判断,每一项需输出‘是/否’+具体依据’”】
第二步:把检查项拆成可验证的原子动作。例如不写“检查配置”,改写为“检查.env文件中NODE_ENV值是否为‘production’→检查.env.production是否存在→检查该文件是否包含DB_HOST且非localhost”。
第三步:对每类风险强制绑定验证方式。比如“权限检查”必须附带命令:“执行ls -l ./scripts/deploy.sh →确认返回结果中包含‘-rwxr-xr-x’”。
注入否定式校验逻辑
方法一:在每条检查项后加“反例拦截句”。例如:“确认API网关路由已生效 → 若curl -I https://api.example.com/health 返回404或超时,则此项为‘否’”。
方法二:要求模型主动枚举失效场景。提示词中加入:“对每个检查项,先写出1个典型失败案例(如‘数据库迁移未执行’对应‘migrate_status表中latest_version
这一步操作起来很简单,直接把失败案例嵌进提示词就行,但漏掉会导致模型默认只找“存在即合格”,不识别“存在但错配”。
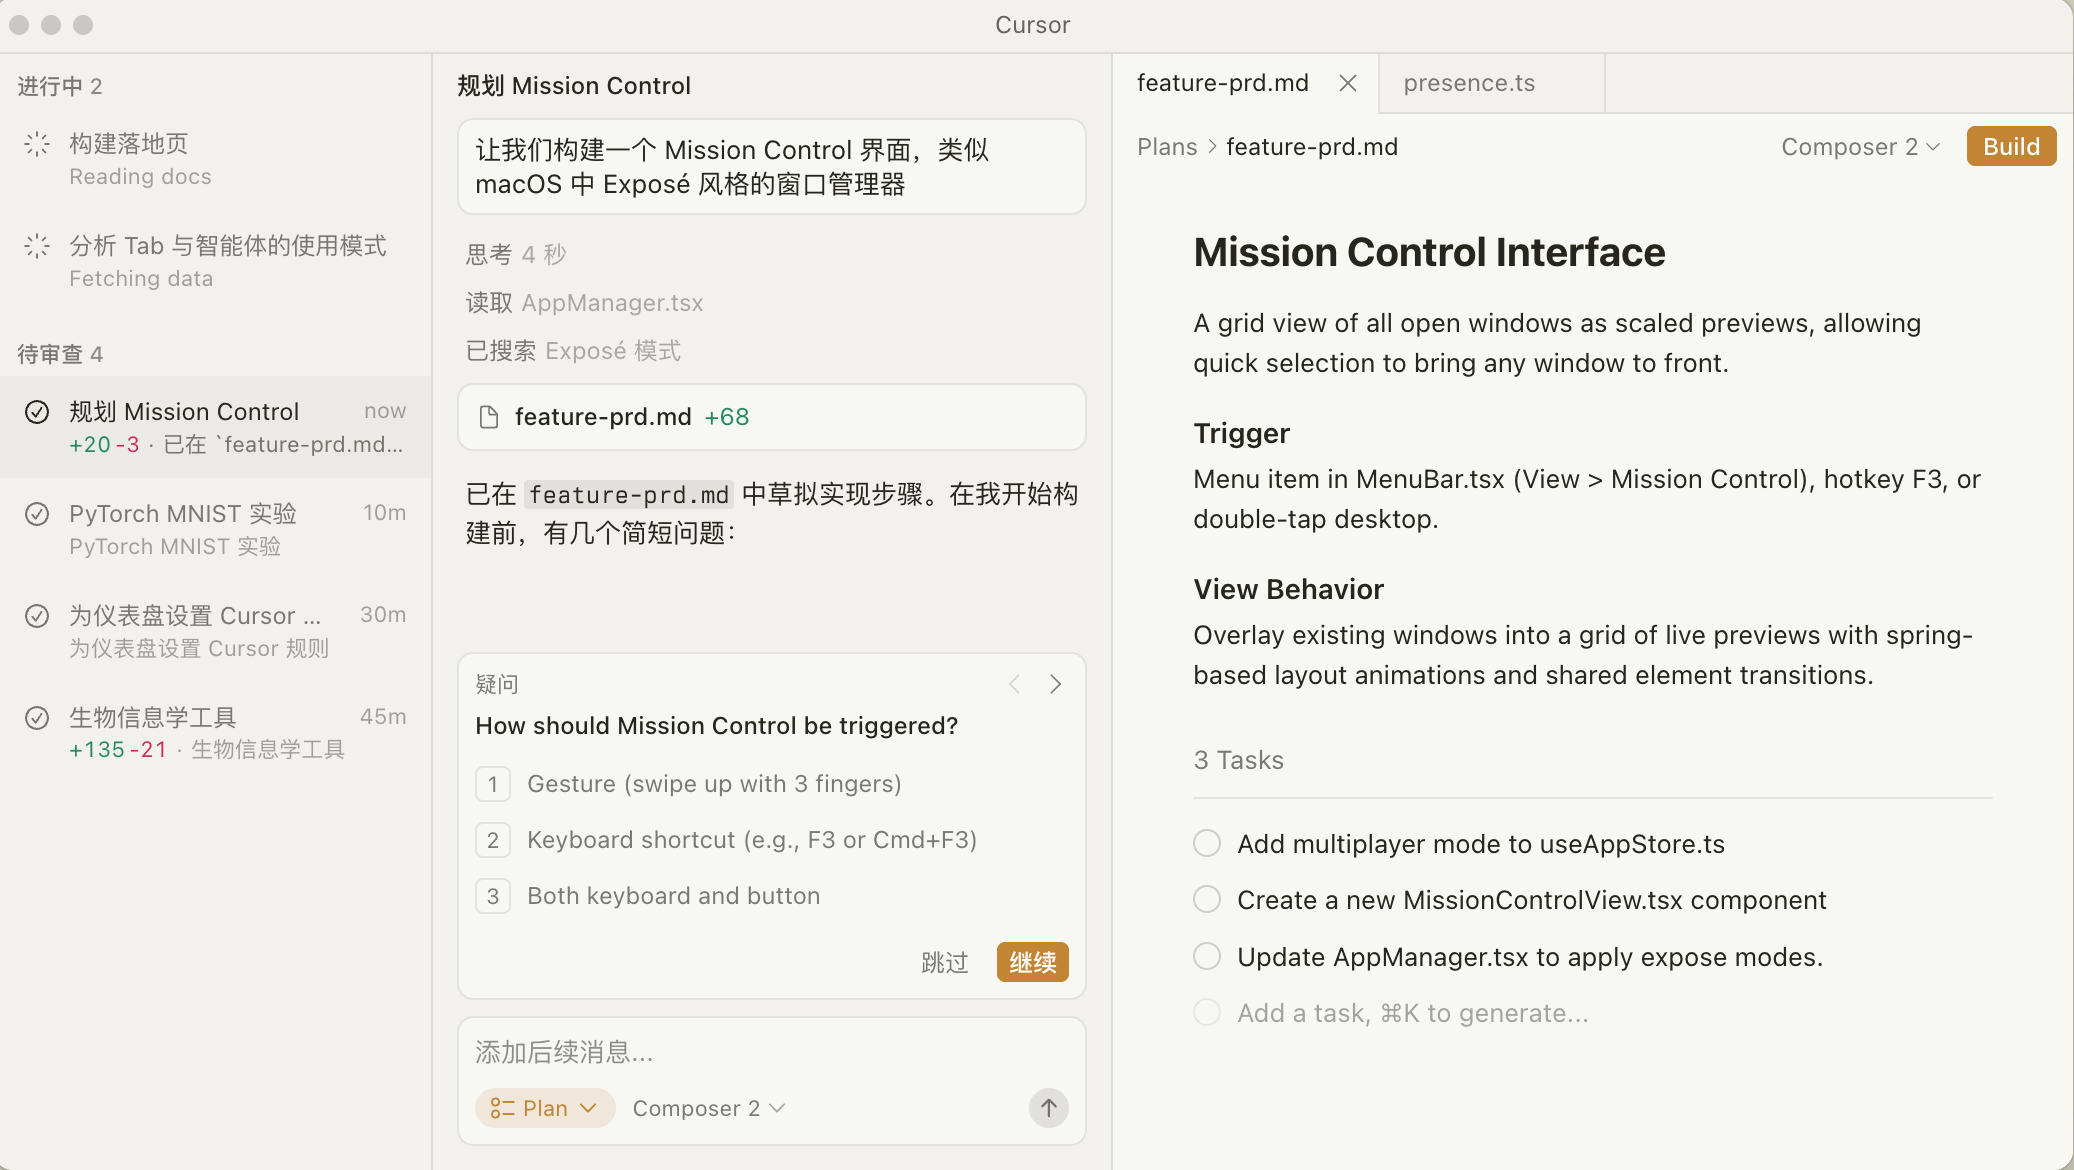
Agents 正在你的整个代码库中处理越来越复杂、运行时间更长的任务。本次版本引入了新的 agent 框架改进,以实现更好的上下文管理,并在编辑器和 CLI 中带来了许多提升使用体验的修复。
绑定上下文快照指令
在提示词末尾追加固定指令:“请先调用以下命令获取当前上下文快照,再逐项比对:git status --porcelain → cat .git/config | grep 'url =' → ls -A config/ | grep -E '^(prod|release)' → docker-compose ps | grep -E '(web|api)' | awk '{print $5}'”。
【若未执行上述快照命令就输出检查结论,视为无效响应】
模型会跳过快照直接回答,所以必须用强约束锁定执行顺序。














