


Nginx实现异构上游服务调用边界隔离的核心是“可控”:通过upstream+proxy_pass划清逻辑边界,stream模块处理四层透传,map注入上下文标识,proxy_buffering和http_version适配协议差异,统一关闭重定向与错误页泄露。
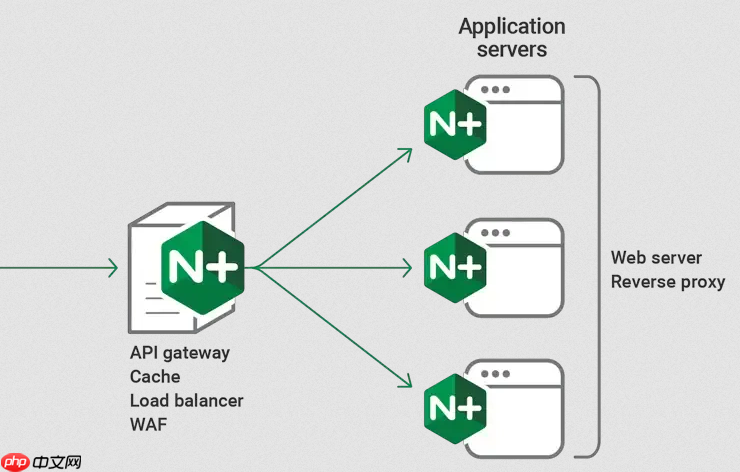
用 Nginx 实现异构上游服务的调用边界隔离,核心不是“完美”,而是“可控”——靠它的事件驱动模型、非阻塞 I/O 和模块化流处理能力,在请求进入、转发、响应阶段插入精确的控制点。关键不在堆功能,而在厘清数据流中哪一层该做什么。
用 upstream + proxy_pass 划清逻辑边界
Nginx 本身不处理业务逻辑,但能强制把不同协议、路径、域名的请求分发到语义明确的 upstream 组。每个 upstream 应代表一个独立的服务域(如 auth-svc、payment-v2、legacy-api),不混用、不复用。
- 为每个异构服务定义专属 upstream,显式指定协议(http/https/fastcgi/grpc)、健康检查和负载策略
- 在 server 或 location 块中用 proxy_pass 指向具体 upstream,禁止硬编码 IP 或拼接 URL
- 对 gRPC 服务用 grpc_pass;对老系统暴露的 CGI 接口用 fastcgi_pass;避免用 rewrite + proxy_pass 模拟路由逻辑
用 stream 模块处理四层透传类异构流量
当上游是 TCP/UDP 协议栈不可穿透的服务(如数据库代理、自研二进制协议网关、TLS 终结前的设备管理端口),HTTP 层的 proxy_pass 失效。此时启用 stream 模块,在连接建立阶段就完成目标转发,完全绕过 HTTP 解析。

- stream 块中定义 upstream,支持 ssl_preread 实现 SNI 路由(区分不同 TLS 域名后端)
- 用 proxy_protocol on 向上游透传真实客户端地址,避免边界模糊
- 禁用 keepalive_timeout 或设为 0,防止长连接跨域复用,造成状态污染
用 map + variables 在流中注入上下文标识
异构服务往往需要识别调用来源、租户、灰度标签等元信息。Nginx 不该生成业务 token,但可安全注入标准化 header 或 query 参数,作为边界契约的一部分。
- 用 map 指令基于 $host、$request_uri、$http_x_forwarded_for 等变量生成 $upstream_tag、$route_id 等只读上下文变量
- 用 proxy_set_header X-Service-Tag $upstream_tag 向上游传递轻量标识,不携带敏感字段
- 对需鉴权的上游,用 auth_request 模块前置校验,将认证结果通过 $auth_resp_xxx 变量注入后续 proxy 请求
用 proxy_buffering 和 proxy_http_version 控制流行为一致性
不同上游对 HTTP 版本、缓冲策略、头处理习惯差异极大。Nginx 若默认行为与上游不匹配,会引发超时、截断、header 丢失等问题,表面是网络问题,实则是流管道两端语义错配。
- 对 HTTP/1.0 老服务:proxy_http_version 1.0;关闭 proxy_buffering;设 proxy_buffer_size 4k 防止粘包
- 对 HTTP/2 gRPC 服务:proxy_http_version 1.1;开启 proxy_buffering off;用 grpc_set_header 设置必要 metadata
- 统一设置 proxy_redirect off 和 proxy_intercept_errors on,避免重定向泄露内部路径或错误页污染边界
边界隔离的本质是承认异构性,不强求统一,而用 Nginx 的流控能力做“翻译器”和“守门人”。只要 upstream 定义清晰、协议适配到位、上下文传递克制、缓冲行为可预期,调用边界自然稳定。










