


权限拦截必须在网关入口完成,由Worker解析请求头后同步执行外置热加载的规则匹配,通过进程隔离实现租户与角色沙箱,并返回带语义的标准化拒绝响应。
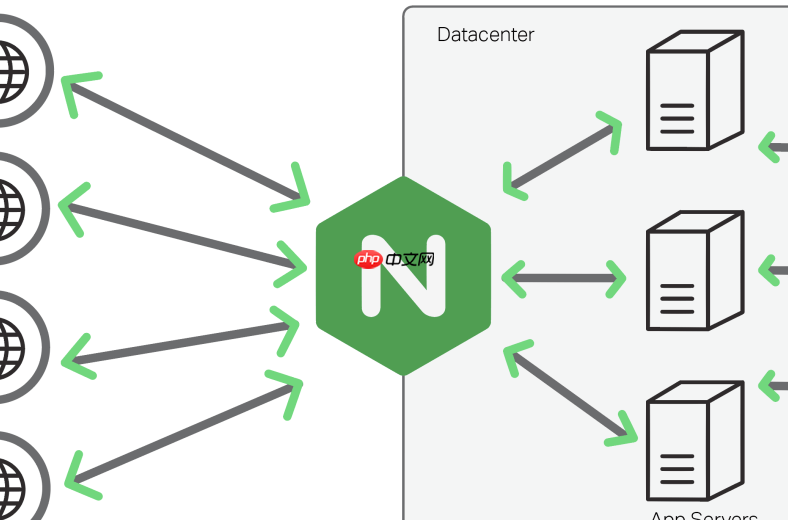
Worker进程本身不直接处理权限拦截,它只是运行时的执行单元。真正实现“基于用户角色的权限拦截行为切换”,关键在于把权限决策逻辑下沉到网关层,并利用Worker的隔离特性保障策略执行环境的安全与独立。
权限拦截必须在网关入口完成
微服务前端网关是所有请求的统一入口,也是鉴权最前置、最有效的环节。不能依赖下游服务二次校验——那会带来越权风险和性能损耗。
- 所有HTTP请求先经过网关Worker实例(如Nginx Worker、Kong Worker或自研Go/Node网关)
- Worker在解析请求头(如Authorization、X-Tenant-ID)后,立即触发权限检查流程
- 检查动作应同步完成,避免异步等待导致上下文丢失或状态不一致
用角色白名单+资源路径规则做实时匹配
不要在Worker里硬编码角色逻辑,而是将权限策略外置为可热加载的规则集,由Worker按需加载并执行。

PigX UI 前端开发
下载
PigX UI Pro 前端开发指南 - Vue 3 + TypeScript + Element Plus。当用户提到 PigX UI、PigX 前端、lgb-mgui 项目、Vue 3 企业级后台开发、Element Plus 后台开发时使用此技能。
- 例如:定义规则
role: admin → allow /api/v1/system/**,role: user → deny /api/v1/config/** - Worker启动时从配置中心(如Nacos、Consul)拉取当前租户的角色-路径映射表
- 每次请求到来时,Worker根据JWT中解析出的role字段,查表判断是否允许访问该path+method组合
通过Worker进程隔离保障策略执行安全
每个Worker是独立内存空间,天然具备隔离性。可借此实现租户级、角色级策略沙箱。
立即学习“前端免费学习笔记(深入)”;
- 不同租户的权限规则加载到不同Worker进程(如按子域名或Header路由分发),避免交叉污染
- 敏感操作(如删除、导出)的拦截逻辑封装为独立模块,在Worker内以只读方式加载,禁止运行时修改
- 配合seccomp或cgroups限制Worker对文件系统、网络端口等系统资源的访问,防止策略引擎被绕过
拒绝响应要带明确语义,不暴露内部结构
拦截不是简单返回403,而应传递清晰、可控的拒绝原因,便于前端统一处理,也防止信息泄露。
- 返回标准错误体:
{"code": 40302, "message": "Insufficient role permission", "required_role": "admin"} - 不返回堆栈、服务名、路径匹配细节等调试信息
- 对高频拒绝请求自动触发限流或告警,识别暴力探测行为











