


Nginx 不是安全扫描引擎,而是通过静态规则与运行时拦截构建高弹性前置过滤网;关键包括 map 预标记危险 URI/参数、Host 头白名单校验、分级限制 POST 大小、多因子 UA/方法拦截、IP 限速封禁及详细安全日志。
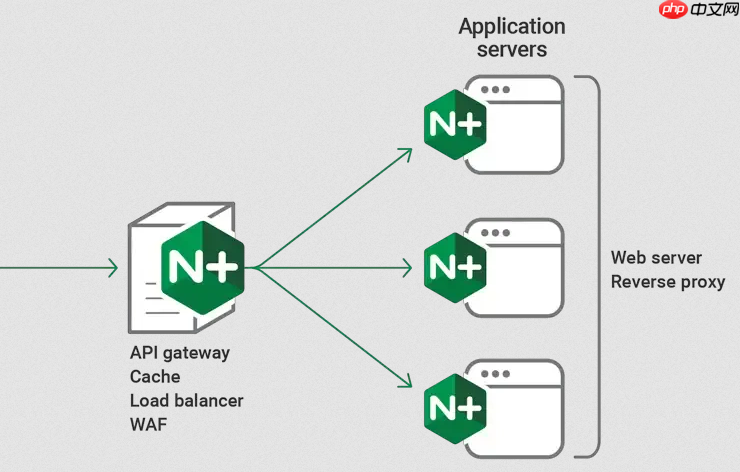
Nginx 本身不是“安全扫描引擎”,也不具备主动扫描能力;它是一个高性能 Web 服务器和反向代理,其安全防护依赖静态规则配置 + 运行时拦截逻辑。所谓“高弹性安全扫描引擎强制拦截针对主进程的恶意注入”,实际是指:在 Nginx 配置层面构建一套可动态响应、分层过滤、低开销且难绕过的请求拦截机制,防止攻击者通过请求载荷(URI、参数、头、Body)向后端或 Nginx 自身注入恶意指令(如命令执行、路径遍历、SQL/XSS 片段等),从而保护 Nginx 主进程及后端服务不被利用或降权。
这不是部署一个外部扫描器,而是把 Nginx 配置成一道智能前置过滤网——轻量、实时、可扩展、不依赖应用层。
以下为关键配置方向与实操要点:

精准识别并拦截高危请求特征
避免在 location 外滥用 if,改用 map 预标记风险,再统一拦截,兼顾性能与覆盖度:
- 在 http 块中定义恶意模式映射:
map $request_uri $is_dangerous_uri {
  default 0;
  ~*"(?i)../|..\|/etc/passwd|/proc/self/environ|/phpmyadmin|/wp-admin" 1;
  ~*"(?i)unions+select|selects+.*s+from|inserts+into|drops+table|execs+sp_" 1;
  ~*"(?i)<script|javascript:|onerror=|onload=|document.cookie|eval(|alert(" 1;
}
map $args $is_dangerous_args { default 0; ~"(?i)(%3c|%3e|<|>|script|alert|prompt|confirm|eval|fetch|xmlhttprequest)" 1; ~"(?i)base64_decode|system(|shell_exec|passthru|exec(|popen(" 1; }
- 在 server 或 location 中统一拦截:
```nginx
if ($is_dangerous_uri = 1) { return 403; }
if ($is_dangerous_args = 1) { return 403; }
严控 Host 头防路由劫持
主机头注入可能让请求误入非预期 server 块,甚至触发内部调试接口或暴露默认配置:
- 显式声明 default_server 并直接拒绝:
server { listen 80 default_server; listen 443 ssl default_server; server_name _; return 444; # 强制关闭连接,不返回任何响应 } - 对业务 server 块做白名单校验:
if ($http_host !~* ^(example.com|www.example.com|192.168.1.100)$) {
  return 403;
}
阻断大体积/慢速 POST 攻击保主进程稳定
恶意 POST 可能耗尽 worker 进程内存或触发缓冲区溢出,间接影响主进程调度:
- 按路径分级限制 body 大小(禁止全局设为 0):
location /api/ { client_max_body_size 5m; } location /upload/ { client_max_body_size 200m; } - 控制缓冲行为与超时:
client_body_buffer_size 4k;           # 小 buffer 减少内存占用
client_body_timeout 10s;             # 超时即断连,防 slowloris 类攻击
client_header_timeout 10s;
large_client_header_buffers 4 8k;
封禁已知攻击指纹与异常行为
结合 UA、Referer、请求方法等维度,实现多因子联动拦截:
- 拒绝空 UA、工具 UA、XSS 特征 UA:
if ($http_user_agent = "") { return 403; } if ($http_user_agent ~* "(curl|wget|sqlmap|nmap|nikto|python-requests)") { return 403; } if ($http_user_agent ~* "(%3C|%3E|<script|onload=|document.cookie)") { return 403; } - 限制非常规 HTTP 方法(若业务无需):
if ($request_method !~ ^(GET|HEAD|POST|OPTIONS)$) { return 405; }
配合限流与日志形成闭环响应
单点拦截易被高频试探绕过,需叠加行为分析:
- 对频繁触发拦截的 IP 实施自动限速或封禁:
geo $bad_ip {
  default 0;
  192.168.1.100 1; # 手动加黑名单
}
map $bad_ip $limit_key { 1 $binary_remote_addr; 0 ""; }
limit_req_zone $limit_key zone=block_attack:10m rate=1r/m;
location / { limit_req zone=block_attack burst=1 nodelay; }
- 开启详细拦截日志便于溯源:
```nginx
log_format security '$remote_addr - $remote_user [$time_local] '
                     '"$request" $status $body_bytes_sent '
                     '"$http_referer" "$http_user_agent" '
                     'host="$http_host" uri="$request_uri" args="$args"';
access_log /var/log/nginx/security.log security if=$is_dangerous_uri;
access_log /var/log/nginx/security.log security if=$is_dangerous_args;
不复杂但容易忽略










