


Nginx灰度发布需依托其请求处理阶段(如access)与扩展机制(Lua/C模块),结合外部可信源(JWT、Header、鉴权服务)动态提取授信上下文并路由;关键在于明确上下文来源与形式,合理选用map静态分流与access_by_lua动态判断,并规避缓存污染与变量复用风险。
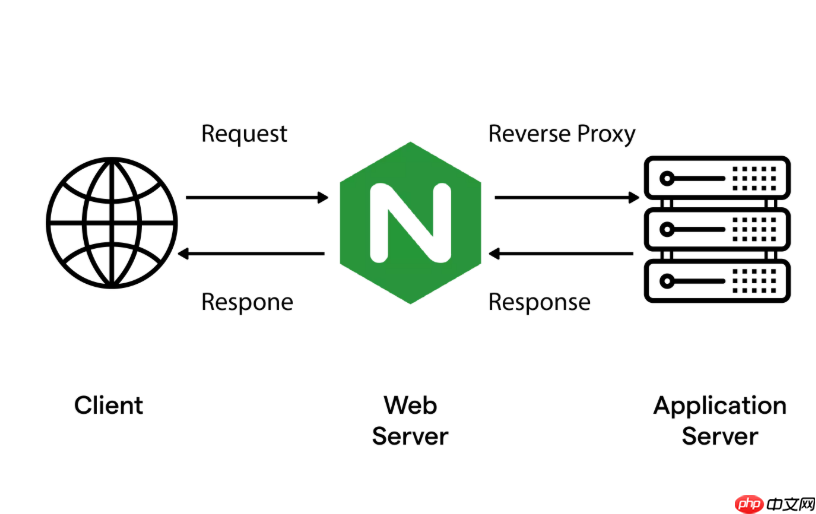
前端灰度发布中,Nginx 本身不直接处理“授信上下文”这类业务语义,它没有内置的“授信检测模块”。所谓“巧用底层模块链”,实质是利用 Nginx 的请求处理阶段(如 rewrite、access、content)和可扩展机制(C 模块或 Lua),结合外部可信源(如 JWT、Session Header、内部鉴权服务),动态提取并决策流量路由。关键不在“模块链”本身,而在如何在恰当阶段注入可信上下文判断逻辑。
明确授信上下文的来源与表达形式
授信上下文通常不是 Nginx 自产,而是来自上游(如网关透传)、客户端(如带签名的 Cookie 或 Authorization Header),或通过子请求实时校验。需先定义清楚:它是以 JWT Token 形式存在?还是由内部服务返回的 JSON 响应字段(如 {"uid":"123","env":"gray","role":"vip"})?不同形式决定接入方式。
- 若为可信 Header(如
X-Auth-Context),可直接在access_by_lua*中解析 JSON 并 set $gray_flag - 若为需要校验的 Token,建议用
auth_request指向内部鉴权 endpoint,由其返回 200(授信)或 403(拒绝),再基于$upstream_status做后续分支 - 避免在
rewrite_by_lua*中做耗时校验,防止阻塞 URI 重写流程;敏感判断应放在access阶段
用 access 阶段 + Lua 做轻量上下文提取与标记
Nginx 的 access_by_lua_block 是最常用且安全的介入点——它在权限检查阶段执行,支持变量赋值、条件跳转,且不影响后续 proxy_pass 路由逻辑。例如:
location /app/ {
    access_by_lua_block {
        local ctx = ngx.var.http_x_auth_context
        if ctx then
            local ok, parsed = pcall(ngx.decode_base64, ctx)
            if ok and type(parsed) == "string" then
                local json_ok, data = pcall(ngx.json.decode, parsed)
                if json_ok and data and data.env == "gray" then
                    ngx.var.upstream_group = "frontend-gray"
                    return
                end
            end
        end
        ngx.var.upstream_group = "frontend-stable"
    }
    proxy_pass http://$upstream_group;
}
这段代码将授信环境标识映射为 upstream 组名,实现无侵入式路由切换。
立即学习“前端免费学习笔记(深入)”;

配合 map 指令实现静态上下文快速分流
对于固定、低频变更的授信规则(如按 UID 号段灰度),优先使用 Nginx 原生 map 指令,性能远高于 Lua。例如:
map $http_x_user_id $upstream_group {
    default "frontend-stable";
    ~^[1-9][0-9]{5,7}$ "frontend-gray";  # 匹配 100000–99999999 的 UID
    ~^gray_.*$ "frontend-gray";
}
再结合 access_by_lua 做动态兜底(如实时查 Redis 白名单),形成“静态快路径 + 动态兜底”的双层策略,兼顾性能与灵活性。
避免常见陷阱:状态不可靠与缓存污染
授信上下文具有时效性和用户粒度,极易因 Nginx 缓存或变量复用出错:
- 禁用
proxy_cache对含授信 Header 的请求,或显式添加proxy_cache_bypass $http_x_auth_context; - 不要复用
$args或$uri等全局变量存储上下文,应始终用ngx.var.xxx显式声明作用域 - 若用共享内存(shm)缓存校验结果,务必设置 TTL,并监听上游鉴权服务的失效通知(如通过 nginx-lua-resty-lock 或 redis pub/sub)
不复杂但容易忽略:授信不是 Nginx 的责任,而是它协同完成的环节。真正可靠的灰度,靠的是清晰的上下文契约、阶段恰当的介入点、以及对 Nginx 变量生命周期的尊重。











