





多层Nginx反向代理中,需用proxy_pass硬编码后端地址,并显式配置proxy_set_header、proxy_http_version、proxy_redirect等指令,严格控制路径处理、请求头透传与协议继承,避免默认行为导致转发失真。
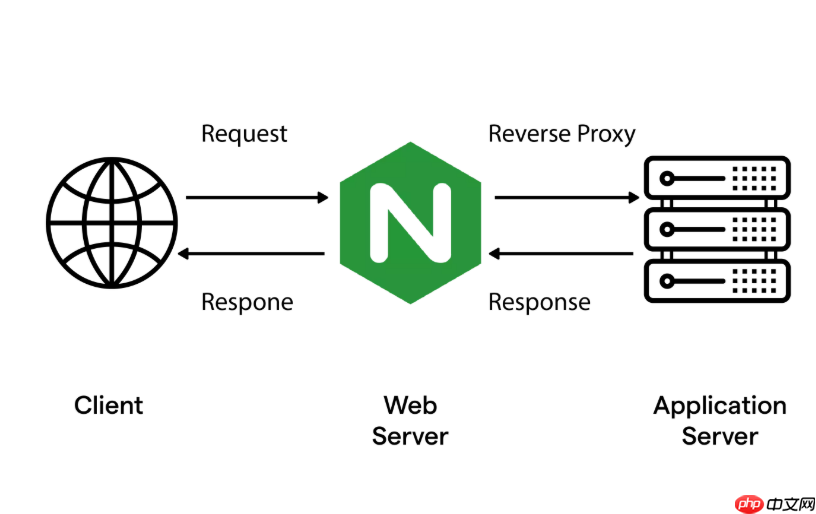
这个问题表述偏学术化,实际想问的是:在多层 Nginx 反向代理(比如 A → B → C)的链式部署中,如何用基础核心模块(http、server、location、proxy_pass 等)准确控制硬编码转发行为,并确保每层的请求头、路径、协议等关键细节不被意外篡改或丢失。
明确“硬编码转发”的真实含义
所谓“硬编码转发”,通常指在 proxy_pass 指令中直接写死后端地址(如 proxy_pass http://10.0.1.5:8080; 或 proxy_pass http://backend/;),而非依赖动态变量或上游组。它的“契约”体现在三方面:
- URI 路径处理规则:location 匹配路径是否带尾斜杠、proxy_pass 地址是否带 URI 路径,会决定最终转发的 URL 形式;
-
请求头透传与覆盖:默认不自动重写
Host、X-Real-IP、X-Forwarded-For等头字段,需显式配置; -
协议与连接上下文继承:HTTPS 请求经 Nginx 代理后,默认以 HTTP 转发给后端,除非显式启用 SSL 代理或配置
proxy_ssl_*系列指令。
多级链中每层必须显式声明的关键指令
从第一级(入口 Nginx)到最后一级(直连应用),每一层都应主动控制转发语义,不能依赖默认行为:

-
proxy_set_header Host $host;—— 防止后端收不到原始域名; -
proxy_set_header X-Real-IP $remote_addr;和proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;—— 逐层追加 IP,避免首层伪造; -
proxy_http_version 1.1;+proxy_set_header Connection "";—— 启用 Keep-Alive,避免连接过早关闭; -
proxy_redirect off;—— 关闭自动重写响应中的 Location 头,防止多级代理下跳转地址错乱; - 若上层是 HTTPS,且下层需知悉协议,则加:
proxy_set_header X-Forwarded-Proto $scheme;。
路径重写与 location 匹配的精确对应关系
这是最容易出错的一环。例如:
-
location /api/ { proxy_pass http://192.168.2.10:3000/; }→/api/user转发为/user(前缀/api/被剥离); -
location /api { proxy_pass http://192.168.2.10:3000; }→/api/user转发为/api/user(无尾斜杠,不剥离); - 若中间某层做了 rewrite,如
rewrite ^/v1/(.*)$ /$1 break;,则必须配合break终止后续匹配,否则可能进入错误 location 块。
验证与可观测性要点
要确认契约是否生效,不能只看返回结果,还需检查:
- 在最终后端服务日志中打印
Host、X-Forwarded-For、X-Forwarded-Proto字段值; - 用
curl -v或浏览器开发者工具查看请求头和响应头,确认Location、Set-Cookie中的 domain/path 是否正确; - 在各级 Nginx 的
access_log中启用自定义日志格式,记录$upstream_http_x_real_ip、$upstream_addr等变量,追踪实际转发路径。











