





核心是利用 nginx -s reload 热重载机制实现零中断TLS连接,结合双证书并存、软链接原子替换、Git版本化配置与前置LB灰度分流,确保HTTPS平滑发布与秒级回滚。
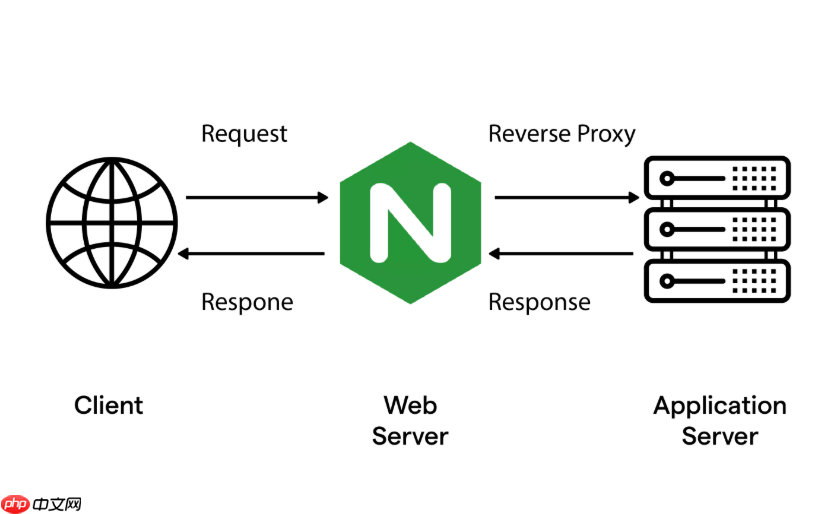
在 Nginx 中实现 HTTPS 服务的平滑发布与回滚,核心在于不中断 TLS 连接、避免证书切换导致的握手失败,并确保配置变更对线上流量零感知。关键不是“重启 Nginx”,而是利用其热重载机制 + 合理的证书/配置管理策略。
使用 nginx -s reload 实现配置热更新
Nginx 支持无中断重载配置,这是平滑发布的基石。它会启动新 worker 进程,用新配置处理新连接;旧 worker 进程继续服务已有连接,直到自然退出(如完成长连接、Keep-Alive 或超时)。
- 确保
nginx.conf中的worker_processes和worker_connections设置合理,避免 reload 时资源争抢 - 每次发布前先执行
nginx -t验证语法和证书路径有效性(例如:检查ssl_certificate文件是否存在、权限是否可读) - 用
nginx -s reload(而非systemctl restart nginx)触发热重载;后者会强制终止旧进程,可能中断 TLS 握手中的连接
HTTPS 证书的灰度切换与双证书共存
发布新证书(如更换 CA、升级 ECC 密钥、切到通配符)时,直接替换文件+reload 可能因证书链不完整或私钥不匹配导致部分客户端握手失败。更稳妥的方式是让新旧证书并存,逐步切流。

- 在 server 块中同时定义多组
ssl_certificate/ssl_certificate_key(Nginx 1.19.0+ 支持ssl_certificate_by_lua_block动态选证;低版本可用map+ssl_certificate变量配合 SNI 或请求头区分) - 若仅需简单轮换,可将新证书部署到独立路径(如
/etc/nginx/ssl/example.com-new.pem),修改配置后 reload,旧证书保留在原路径作为 fallback - 配合 Let’s Encrypt 的 certbot,使用
--deploy-hook自动执行nginx -t && nginx -s reload,避免手动失误
配置版本化 + 回滚快照
平滑回滚的前提是能快速还原上一版生效配置和对应证书,而不是靠记忆或临时拼凑。
- 将
nginx.conf及包含的站点配置(如conf.d/*.conf)纳入 Git 版本控制,每次发布提交带清晰 tag(如v20240520-https-upgrade) - 证书文件也建议软链接管理:建立
/etc/nginx/ssl/current/目录,用符号链接指向实际证书目录(如ln -sf /etc/nginx/ssl/certs-20240520 /etc/nginx/ssl/current),发布时只改链接,reload 即可生效 - 回滚时,只需切回上一个 Git commit + 恢复证书软链 + reload,全程秒级完成,无需停服
借助上游服务或负载均衡器做更细粒度的流量控制
单台 Nginx 节点的 reload 是“全量切换”,若需精确控制灰度比例(如 5% 流量走新证书),可在前置层实现。
- 在 L7 负载均衡器(如 ALB、SLB、Traefik 或另一层 Nginx)上按 Host、Path 或 Header 分流,将部分请求导向配置了新证书的 Nginx 后端集群
- 结合健康检查与权重调整,新集群就绪后再提升流量比例;发现问题立即降权或剔除节点,不影响主站
- 该方式天然支持回滚:只需把流量权重调回 100% 指向稳定集群即可











