


Nginx 不解析 MQTT/CoAP 等二进制协议,而是依托 epoll/kqueue 事件驱动模型,在四层对设备连接做稳控、限流与分流;通过 stream 模块实现无协议感知的连接管理、缓冲控制、健康检查及鉴权联动。
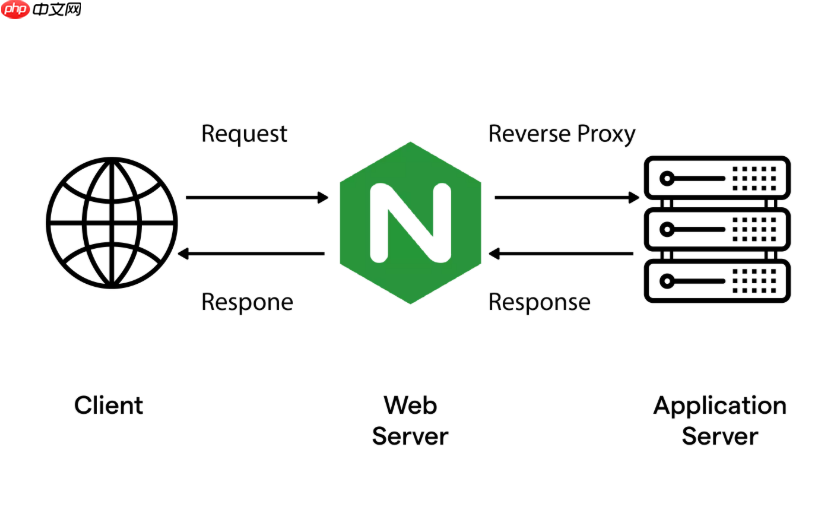
Nginx 本身不解析 MQTT、CoAP 或自定义二进制报文,但它凭借底层的事件环(event loop)机制,能在网关层对高频设备报文流做连接稳控、流量整形、协议中立的平滑规整——关键不是“处理报文内容”,而是“管理报文通道”。
用好 epoll/kqueue 事件驱动模型,守住连接入口
Nginx Worker 进程基于单线程 + 异步非阻塞 I/O(Linux 下默认 epoll),一个 Worker 可稳定维持数万并发 TCP 连接。这对物联网网关至关重要:
- 设备长连接(如 MQTT CONNECT 后心跳保活)不占用线程资源,避免传统同步模型的线程爆炸
- 所有 socket 读写都注册到事件队列,仅在数据就绪时触发回调,CPU 利用率低且响应及时
- 配合
worker_connections和multi_accept on,可快速接纳批量设备上线洪峰
建议配置示例:
events {
    use epoll;                # 显式指定,确保高效
    worker_connections 65535;
    multi_accept on;         # 一次性接受多个新连接,减少惊群
}
基于 stream 模块实现无协议感知的流控与缓冲
Nginx 的 stream 模块工作在 OSI 四层,不拆解应用层协议,但能对原始字节流施加精准控制:
-
proxy_timeout设置为远大于设备 Keep Alive 周期(如3600s),避免误断长连接 -
proxy_buffer_size和proxy_buffers控制每个连接的接收缓冲区,防止小包粘连或突发流量冲垮内存 -
limit_conn+limit_conn_zone按 IP 或设备 ID(若透传 header)限制并发连接数,防恶意打桩
例如按设备客户端 IP 限流:

stream {
    limit_conn_zone $remote_addr zone=perip:10m;

    server {
        listen 1883;
        proxy_pass mqtt_backend;
        proxy_timeout 3600s;
        limit_conn perip 100;  # 单 IP 最多 100 连接
    }
}
利用 upstream 健康检查与动态权重,实现报文流的软性分流
高频报文若集中打向某台后端 Broker,容易造成局部拥塞。Nginx 可通过健康探测+算法调度,让流量“自然摊薄”:
- 启用
health_check(TCP 或自定义 HTTP 探针),实时剔除过载节点 - 使用
least_conn算法,优先将新连接分发给当前连接数最少的 Broker - 结合
slow_start=30s,让刚恢复的服务逐步承接流量,避免雪崩重启
配置片段:
upstream mqtt_backend {
    least_conn;
    slow_start 30s;
    server 192.168.1.10:1883 max_fails=2 fail_timeout=10s;
    server 192.168.1.11:1883 max_fails=2 fail_timeout=10s;
    health_check interval=3 fails=2 passes=2;
}
与轻量级鉴权服务联动,实现连接级准入规整
真正的“规整”,不只是限速限连,还包括连接建立前的合规性筛选。Nginx 可在 stream 块中调用 HTTP 鉴权接口(需配合 auth_http 模块或 Lua):
- 客户端发起 TCP 连接后,Nginx 提取
SNI或proxy_protocol中的 client_id、token 等字段 - 向内部鉴权服务(如 Swoole 写的轻量 API)发起同步 HTTP 请求
- 返回
200才允许proxy_pass,否则直接return 403拒绝握手
这样既不侵入 MQTT 协议栈,又把非法/异常设备挡在网关外,从源头降低无效报文比例。
不复杂但容易忽略











