


必须从链路、字段、行为、响应四层面强化敏感数据传输加密:Nginx需启用端到端TLS(含客户端到Nginx及Nginx到上游HTTPS+证书校验),日志实时脱敏敏感字段与IP,代理层限制请求体、超时及访问范围,响应头精简并强制安全策略。
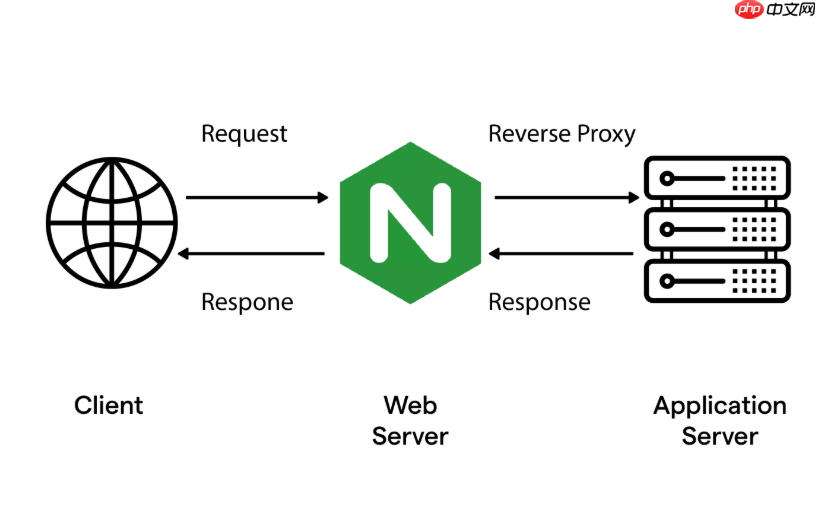
要真正强化敏感数据传输的加密控制,不能只靠“开了 HTTPS”,必须从链路、字段、行为、响应四个层面同步收紧。Nginx 作为流量入口,既是加密通道的终点,也是安全策略的第一道防线。
端到端 TLS 加密不可断档
客户端到 Nginx、Nginx 到上游服务,两个链路都必须启用强 TLS,缺一不可:
- 对外监听必须用
listen 443 ssl http2;,明确启用TLSv1.2和TLSv1.3,禁用TLSv1.0/1.1 - 加密套件聚焦前向保密(PFS),推荐:
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-GCM-SHA384; - 上游通信也必须走 HTTPS:
proxy_pass https://backend.example.com;,并开启证书校验:proxy_ssl_verify on;+proxy_ssl_trusted_certificate指向可信 CA 证书
敏感字段在日志中实时脱敏
明文记录 password、token、手机号等,直接违反最小必要原则。脱敏必须在日志生成源头完成:

- 用
map指令过滤 URL 参数:map $args $sanitized_args { default $args; ~*(password|token|mobile)=([^&\s]+) ""; } - IP 地址不存明文,哈希后截取前 8 位:
map $remote_addr $anonymized_ip { default md5($remote_addr); },再在log_format中写$anonymized_ip:0:8 - 禁用高危日志变量:
$http_cookie、$request_uri、$http_user_agent不应直接进入 access_log
代理层加固防越权与滥用
Nginx 的代理逻辑本身是攻击面,需主动约束行为边界:
- 禁止裸 IP 或未验证域名的
proxy_pass;统一定义upstream并绑定可信域名 - 限制请求体大小:
client_max_body_size 10m;,防止恶意上传耗尽资源 - 设置合理超时:
proxy_connect_timeout 5s;、proxy_read_timeout 30s;,避免慢速攻击 - 按业务实施访问控制,例如管理接口只允内网:
allow 10.0.0.0/8;+deny all;
响应头精简与防护补全
服务器响应是暴露面,既要隐藏指纹,也要主动加防护:
- 关闭版本标识:
server_tokens off; - 清除后端指纹头:
proxy_hide_header X-Powered-By; - 禁止敏感路径访问:
location ~ /\.|\.env$|\.git/ { deny all; } - 强制安全响应头:
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;add_header X-Frame-Options "DENY" always;add_header X-Content-Type-Options "nosniff" always;










