优化Nginx HTTPS配置读取效率的关键是精简结构、收敛SSL指令、统一session缓存、拆分配置并裁剪模块:将通用SSL参数提至http块,server块仅保留证书路径并用include管理;ssl_session_cache须在http块定义一次且命名统一;通过nginxfmt标准化格式,删除冗余注释与正则;禁用未用模块,CI/CD中使用nginx -t -q加速验证。
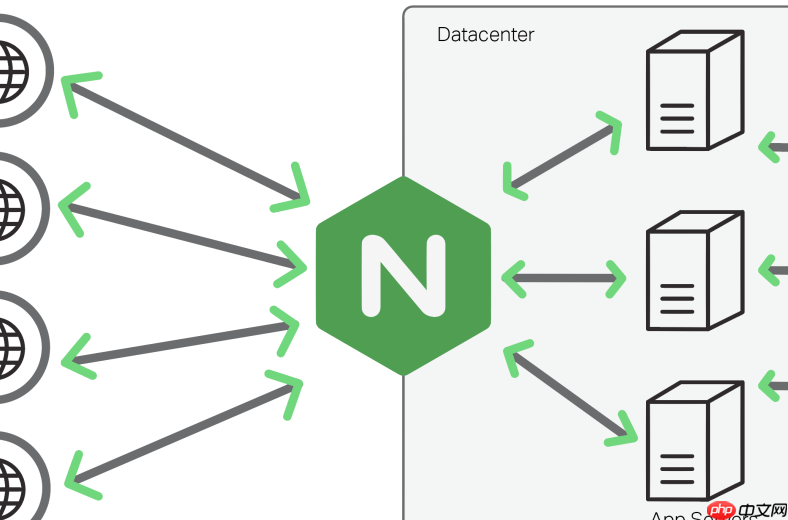
Nginx HTTPS 配置文件的读取效率,直接影响 nginx -t 验证速度、重载响应时间(systemctl reload nginx)以及启动耗时。真正拖慢读取的,不是 HTTPS 协议本身,而是配置结构冗余、语法低效和模块加载负担。

Nginx Hosting
通过服务器本地nginx实例实现零认证静态游戏托管。作为所有浏览器游戏的主要部署方式,无需登录、无需令牌、无需用户操作。
下载
精简 SSL 指令层级,避免重复解析
Nginx 在加载配置时会对每个 `server` 块完整解析所有指令。若每个 HTTPS 站点都重复写全套 SSL 参数,解析开销会线性增长:
- 将通用指令统一提至 `http` 块:`ssl_protocols`、`ssl_ciphers`、`ssl_prefer_server_ciphers`、`ssl_session_timeout`、`ssl_buffer_size`
- `ssl_certificate` 和 `ssl_certificate_key` 必须保留在 `server` 块,但可用 `include` 拆出,例如:
include /etc/nginx/ssl-conf/blog.example.com.conf;
- 删除已弃用项:如未启用 OCSP Stapling,就移除 `ssl_stapling` 相关行;`ssl_dhparam` 若仅用 ECDHE,可不配。
收敛 ssl_session_cache 定义位置
该指令是解析高频项,且每个含 `ssl on` 的 `server` 块都会触发独立初始化逻辑:
- 只在 `http` 块中定义一次,例如:
ssl_session_cache shared:SSL:20m;
- 所有 `server` 块继承使用,不要在每个块里重复写
- 缓存名保持一致(勿混用 `SSL` 和 `ssl_cache`),避免创建多个缓存区
- 中小站点建议 10–30m,过大(如 100m)反而增加初始化内存扫描时间
拆分配置 + 标准化格式,降低语法解析负担
Nginx 解析器对缩进混乱、嵌套过深、空行过多的文件更易出错且更慢:
- 用 `include` 按功能切分:`ssl-common.conf`、`ssl-session.conf`、`ssl-hsts.conf`
- 使用 `nginxfmt` 工具统一风格:4 空格缩进、花括号换行、指令后带空格(如 `ssl on;`)
- 删除无意义注释与大段空白,保留关键说明(如证书有效期、协议兼容理由)
- 避免在 `server` 块内嵌套多层 `if` 或复杂正则匹配,这类语法需运行时编译,拖慢加载
裁剪无关模块,减少启动校验量
Nginx 启动时会逐个加载并校验所有编译模块,哪怕配置中完全未使用:
- 检查当前构建是否含冗余模块:`nginx -V 2>&1 | grep -o 'with-http.*_module'`
- 移除未用模块,如 `ngx_http_perl_module`、`ngx_http_xslt_filter_module`、`http_geoip`(已废弃)
- 若仅作 HTTPS 反向代理,可选用轻量版 Nginx(如 OpenResty 最小构建或自编译裁剪版)
- CI/CD 中验证配置时加 `-q` 参数:`nginx -t -q`,跳过非关键日志输出,提速约 15–20%
















