


Nginx 本身不内置用户认证与角色分级,需依赖上游服务传入可信的用户级别标识(如请求头或 Cookie),再通过 map、if 等指令实现路由、限流与权限控制。
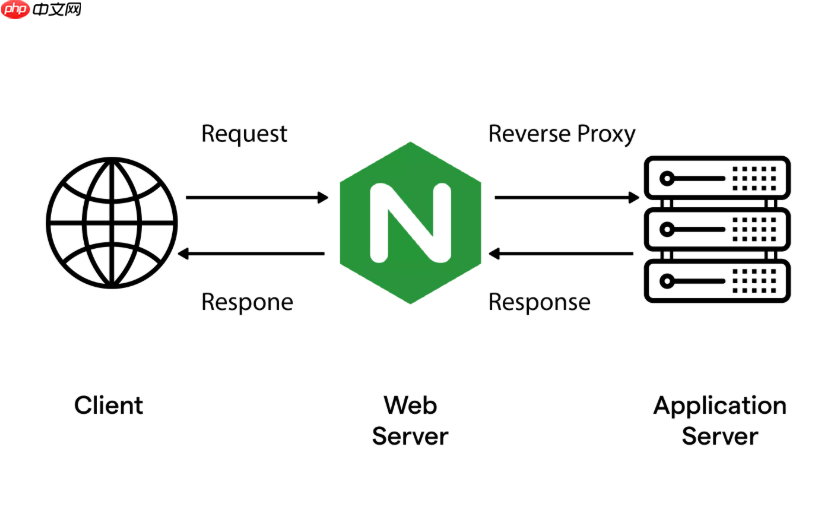
Nginx 本身不内置用户身份认证与角色分级系统,它无法直接识别“登录态”或“用户级别”(如 admin、vip、guest),但可以通过组合外部信号(如请求头、Cookie、Token、IP 属性或上游鉴权结果)来实现不同级别用户的自动分类访问。关键在于把“用户级别”信息以可被 Nginx 解析的方式传递进来,并用 map / if / rewrite / proxy_set_header 等指令做路由、限流或权限控制。
利用请求头或 Cookie 标识用户级别
多数现代架构中,用户身份由上游服务(如 API 网关、OAuth2 服务、SSO 中心)完成鉴权后,将用户角色注入请求头(如 X-User-Role: admin)或写入可信 Cookie(如 role=vip)。Nginx 可据此做轻量级分类。
# 在 http 块中预定义映射(推荐,高效且无 if)
map $http_x_user_role $access_level {
    default   guest;
    "admin"   admin;
    "vip"     vip;
    "staff"   staff;
}

# 或从 Cookie 提取(需先解码或规范格式)
map $cookie_role $access_level {
    ""        guest;
    "admin"   admin;
    "vip"     vip;
}
在 server 或 location 中即可使用 $access_level:
location /api/admin/ {
    if ($access_level != "admin") {
        return 403 "Access denied for non-admin users";
    }
    proxy_pass http://backend-admin;
}

location /dashboard/ {
    proxy_set_header X-Access-Level $access_level;
    proxy_pass http://frontend;
}
⚠️ 注意:Nginx 不解析 JWT 或 session 内容,所有用户级别必须由前置服务明确传入,不可自行解密或校验 Token。
结合 GeoIP 与角色做复合策略(如区域+权限)
例如:仅允许国内 VIP 用户访问某资源,海外用户即使 VIP 也降级:

# 先通过 GeoIP2 获取国家码(需已安装 geoip2 模块)
geoip2 /usr/share/GeoIP/GeoLite2-Country.mmdb {
    $geoip2_data_country_code country iso_code;
}

map "$geoip2_data_country_code:$access_level" $route_policy {
    default                  deny;
    "CN:vip"                 vip-cn;
    "CN:admin"               admin-cn;
    "US:admin"               admin-us;
}

location /premium/ {
    if ($route_policy = "deny") {
        return 403;
    }
    proxy_pass http://premium_backend;
}
基于 IP 段 + 角色的白名单增强
内部员工 IP 固定,可叠加信任层级:
# 定义可信内网段
geo $remote_addr $is_internal {
    default       0;
    192.168.0.0/16 1;
    10.0.0.0/8    1;
}

# 复合判断:内网用户自动升为 staff,不受 Cookie 限制
map "$is_internal:$access_level" $final_role {
    "1:guest"   staff;
    "1:vip"     staff;
    "0:vip"     vip;
    "0:admin"   admin;
    default       guest;
}
这样既保留外部用户角色,又对内网访问自动提权,无需重复登录。
配合 upstream 实现按级别分流
不同用户级别访问不同后端集群(性能隔离、灰度发布):
upstream backend-guest { server 10.0.1.10:8080; }
upstream backend-vip  { server 10.0.1.20:8080; weight=2; }
upstream backend-admin { server 10.0.1.30:8080; }

location /app/ {
    proxy_set_header X-Role $final_role;
    proxy_pass http://backend-$final_role;
}
注意:upstream 名称需与 $final_role 值严格一致(可用 map 映射更安全)。
补充建议:避免常见陷阱
- 不要用
if在 location 外直接写proxy_pass,Nginx 会报错; - Cookie 或 header 传入的角色必须可信——确保上游已校验签名或来自内部可信链路;
- 所有 map 变量应在
http{}块定义,避免重复编译; - 若需动态更新角色(如管理员实时封禁),建议改用 Redis + lua-resty-redis 模块,但会增加复杂度。
不复杂但容易忽略的是:用户级别的“源头可信”比 Nginx 分类逻辑更重要。只要上游把 X-User-Role 传对了,Nginx 的分类就稳而快。











