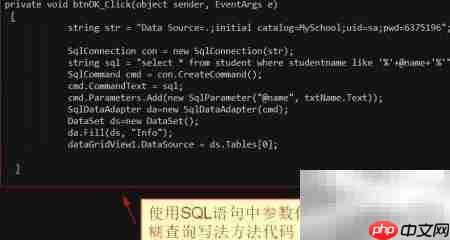
1、 使用参数化查询构建sql语句,尤其在循环拼接场景下,确保每个动态条件均通过参数传递,有效抵御sql注入风险并增强系统安全性。
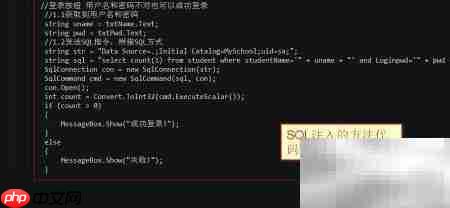
2、 展示典型的SQL注入攻击代码示例——通过字符串拼接直接嵌入用户输入,导致数据库执行非预期命令。
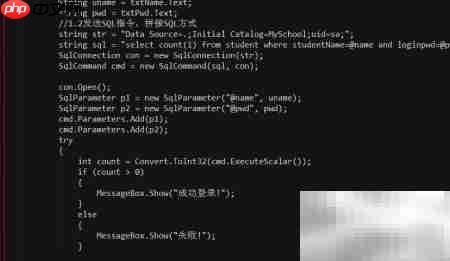
3、 提供安全的参数化实现方案:在循环中为每个条件动态添加SqlParameter,并统一绑定至SqlCommand对象。
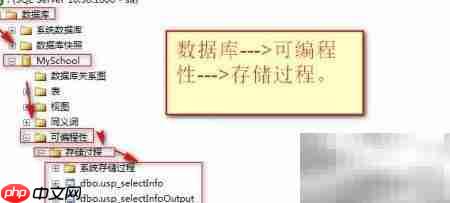
4、 利用C#调用带有输入参数的存储过程,借助数据库层的预编译与权限控制,进一步加固数据访问安全边界。
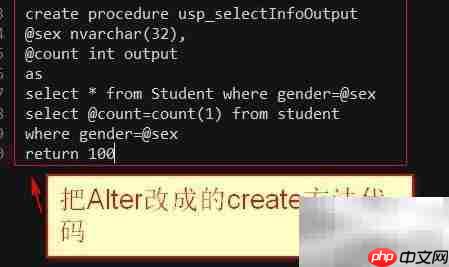
5、 将不安全的ALTER语句替换为CREATE PROCEDURE等声明式定义方式,从源头规避动态SQL带来的隐患。
6、 主窗体中依据性别筛选数据的实现逻辑,所有查询条件均通过SqlParameter传入,杜绝拼接风险。
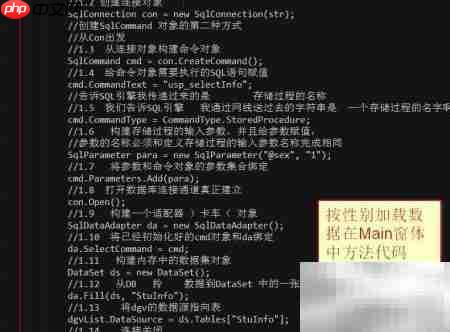
7、 实现对含输出参数及返回值的存储过程的调用封装,确保输入、输出、返回状态全部通过参数机制传递。
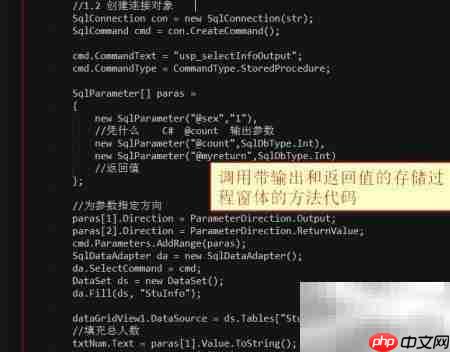
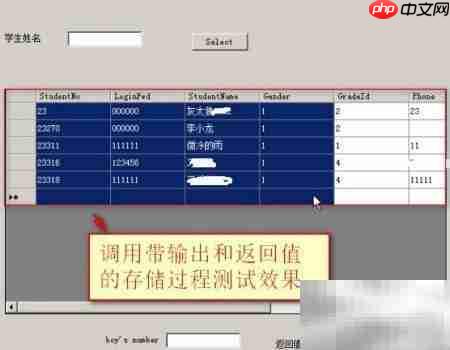
8、 验证含输出参数和返回值的存储过程调用结果,确认各参数正确接收与赋值,保障业务逻辑完整性与安全性。