


优化Nginx HTTPS缓冲区需聚焦降低TTFB、减少TLS分片、提升复用率,关键调ssl_buffer_size(网页/API设1400–1460字节,大文件可4–8KB)、ssl_session_cache共享内存与超时、HTTP/2、精简cipher、OCSP Stapling、TLSv1.2+、proxy_buffers等参数协同优化。
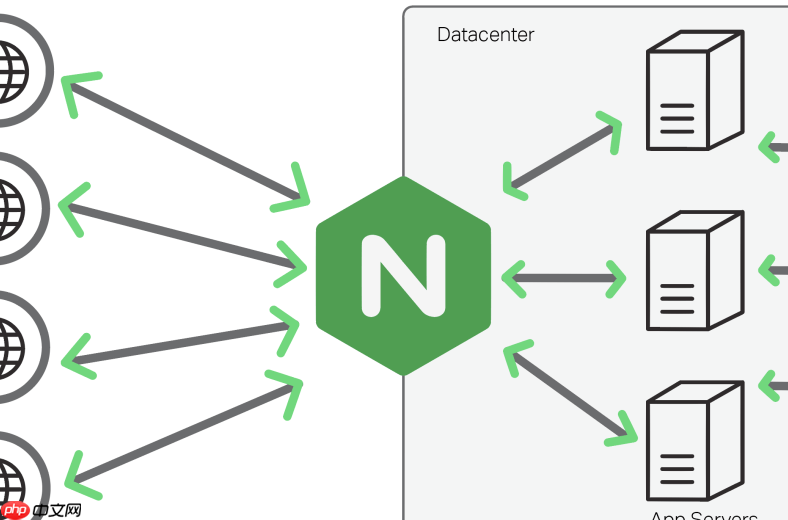
优化 Nginx 处理 HTTPS 数据的缓冲区设置,核心是降低首包延迟(TTFB)、减少 TLS 分片、提升连接复用率,而不是一味增大缓冲区。关键参数集中在 SSL 层和连接生命周期管理上,需结合业务类型(如 API、静态站、大文件传输)差异化调整。
调小 ssl_buffer_size 以加速首包响应
该参数控制 TLS 记录层单个明文 record 的最大长度,默认 16KB 会拖慢首字节到达时间。对网页、API 等首屏敏感场景尤其关键:
- 推荐设为 1400–1460 字节:略小于典型以太网 MTU(1500),避免 TCP 分片和 Nagle 算法延迟确认
- 配合
tcp_nodelay on;使用,确保小包立即发出 - 若服务以大文件下载为主(如视频、安装包),可保持默认或设为 4KB~8KB,兼顾吞吐与延迟平衡
启用并合理配置 SSL 会话缓存
避免每次请求都执行完整 TLS 握手,大幅减少 RTT 和 CPU 开销:

- 在
http块中启用共享内存缓存:ssl_session_cache shared:SSL:10m;(10MB 约支持 4 万个会话) - 设置合理超时:
ssl_session_timeout 10m;——太短复用率低,太长易占满内存且增加泄露风险 - 不建议开启
ssl_session_tickets on;:Nginx 对票证密钥轮换支持有限,存在前向安全性隐患;优先依赖服务端缓存
协同优化 TLS 协商与协议栈
缓冲区效果需依托底层 TLS 行为优化才能充分发挥:
- 强制使用 HTTP/2:
listen 443 ssl http2;,利用多路复用减少建连频次 - 精简 cipher 套件,优先 ECDHE 密钥交换:
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256; - 启用 OCSP Stapling:
ssl_stapling on; ssl_stapling_verify on;,省去客户端证书吊销查询 - 仅启用 TLSv1.2 和 TLSv1.3:
ssl_protocols TLSv1.2 TLSv1.3;,关闭老旧协议减少协商分支
区分后端代理缓冲与 SSL 缓冲
HTTPS 数据流经过两层缓冲:SSL 加密层 + 反向代理层,二者需独立调优:
-
proxy_buffering on;保持开启,但避免过度分配:proxy_buffers 8 4k;(总 32KB)已足够应对多数响应 -
proxy_buffer_size 4k;单独设小,仅存放响应头,无需与 body 缓冲一致 -
proxy_busy_buffers_size建议设为8k(即两个 4k 缓冲区),保障边收边传时的稳定输出 - 禁用磁盘临时文件:
proxy_max_temp_file_size 0;,防止响应过大时写入硬盘拖慢性能












