




核心是确认资源协议是否统一为HTTPS、响应头是否启用upgrade-insecure-requests、路径是否被Nginx正确解析,以及CSP等安全策略是否合理配置,从而避免浏览器拦截混合内容。
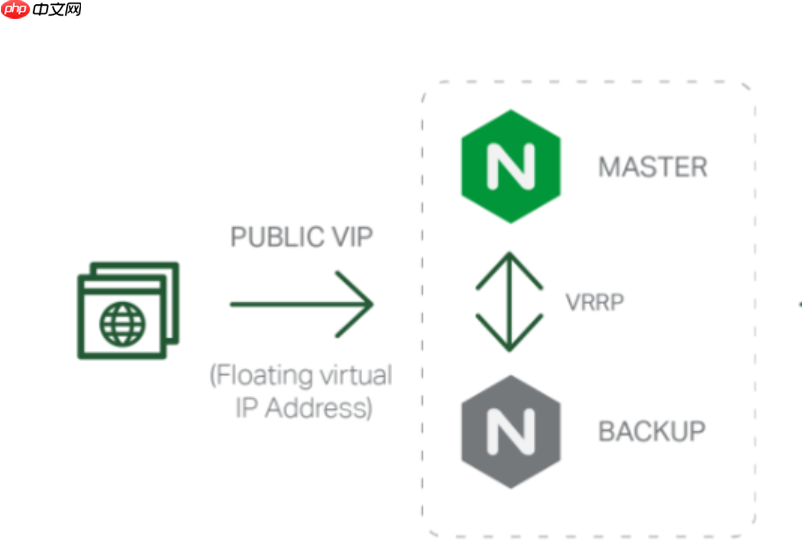
排查 Nginx HTTPS 环境下资源引用的安全问题,核心是确认资源是否被正确加载、是否触发混合内容警告、是否因策略限制而被浏览器拦截。这不是证书本身的问题,而是资源协议、响应头、路径解析与安全策略协同作用的结果。
检查是否出现混合内容(Mixed Content)
浏览器在 HTTPS 页面中加载 HTTP 资源时会主动阻止或降级处理,这是最常见且直观的安全问题。
- 打开浏览器开发者工具(F12),切换到 Console 或 Security 标签页,查找“Mixed Content”警告,例如:
The page at 'https://example.com/' was loaded over HTTPS, but requested an insecure script 'http://cdn.example.com/app.js'. - 逐个检查 HTML 中的
<script>、<link>、<img>、<iframe>等标签的src或href属性,确保全部使用https://协议,或采用协议相对地址(//cdn.example.com/app.js)——但注意:现代实践中更推荐显式写https://,避免在非浏览器环境出错。 - 后端模板或前端构建工具(如 Webpack/Vite)若硬编码 HTTP 地址,需统一替换为环境感知的 baseURL,例如通过
process.env.NODE_ENV === 'production' ? 'https://' : 'http://'控制。
验证资源路径能否被 Nginx 正确解析并返回
403/404 并非安全漏洞,但暴露了配置缺陷,可能间接导致资源加载失败,被误判为安全问题。

- 直接在浏览器访问资源 URL,例如
https://example.com/static/logo.png,观察状态码和响应体;若返回 403,检查文件系统权限(Nginx worker 进程用户能否读取该文件);若返回 404,确认location块是否匹配路径、root或alias指向是否准确(root拼接完整路径,alias替换匹配部分)。 - 特别注意正则
location ~* \.(js|css|png|jpg|gif)$是否被更靠前的通用location /拦截,导致未命中静态文件处理逻辑。 - SELinux 启用时(常见于 CentOS/RHEL),即使权限 644、属主正确,也可能因上下文限制拒绝访问,可用
ausearch -m avc -ts recent | grep nginx查看拒绝日志,临时用setsebool -P httpd_read_user_content 1测试是否为此原因。
审查关键响应头是否启用安全策略
资源虽能加载,但缺少必要头字段可能导致缓存污染、XSS 风险或跨域失效。
-
Content-Security-Policy(CSP):若页面启用了 CSP,但未在
script-src、style-src或img-src中声明 CDN 或内联资源来源,资源会被阻止。用curl -I https://example.com/查看是否含Content-Security-Policy头,并核对值是否覆盖所有实际引用的域名和内联行为。 -
Strict-Transport-Security(HSTS):确保已配置且生效(
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;),防止用户首次访问时被中间人降级到 HTTP,从而绕过 HTTPS 下的其他保护机制。 -
Cache-Control:敏感资源(如含 token 的 JS 配置文件)不应被缓存,应设为
no-store;静态资源可设public, immutable。避免后端设置被 Nginxadd_header覆盖,建议先proxy_hide_header Cache-Control,再按需注入。
确认跨域资源共享(CORS)策略是否合理
当资源被其他 HTTPS 站点以 JS 动态加载(如字体、API、第三方 SDK)时,CORS 头缺失或配置错误会导致静默失败。
- 若资源需被外部 HTTPS 域名调用,必须返回
Access-Control-Allow-Origin明确匹配对方协议+域名+端口(如https://partner.com:8080),不可用*配合credentials。 - 推荐用
map模块动态匹配白名单 Origin,避免硬编码或开放通配符;同时必须单独处理OPTIONS预检请求,返回 204 状态码及对应 CORS 头,不能仅靠add_header。 - 对于纯静态资源(如图片、CSS),通常无需 CORS;若被跨域加载却无响应头,浏览器不会报错但可能不渲染,需结合 Network 面板查看请求是否发出及响应头内容。











