


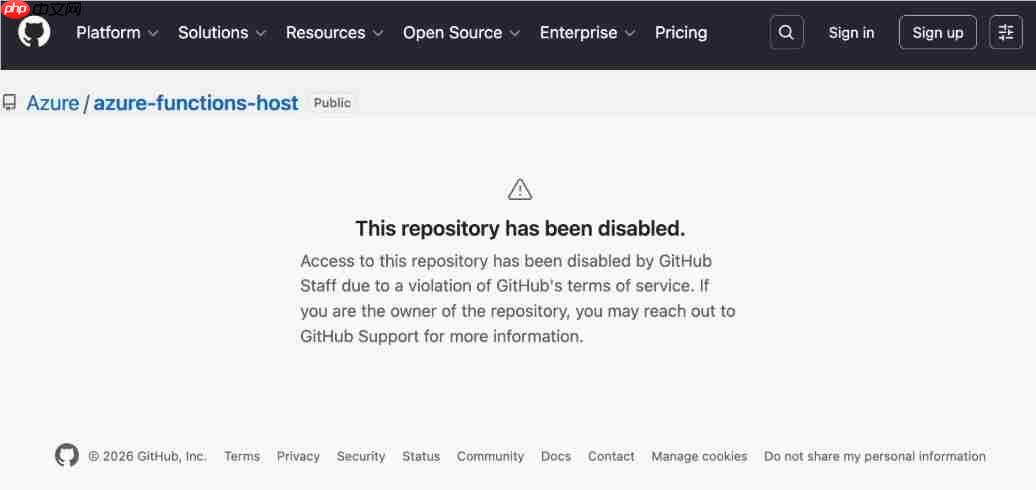
科技巨头微软近期紧急下架了其在github平台上的数十个开源项目仓库。此次事件起因于黑客成功攻陷多个项目,并在其中植入用于窃取用户密码的恶意代码,迅速在开发者社区引发广泛关注与担忧。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
直击AI开发核心链路
最早发现该异常行为的是安全公司Cloudsmith及开源恶意软件监测平台OpenSourceMalware。据其联合发布的分析报告,受波及的项目高度集中于微软Azure云生态及多款主流AI开发工具,涵盖支持Claude Code集成、Gemini命令行工具、VS Code插件等关键AI编程组件。
攻击者通过篡改这些高频使用的开发依赖包,发动典型的“软件供应链攻击”。当开发者在本地环境中调用相关AI编码工具时,嵌入的恶意逻辑便会自动激活,伺机捕获系统凭据、浏览器密码及其他高价值敏感信息。

全面暂停以阻断风险扩散
微软官方随后确认,为最大限度降低潜在威胁,在完成安全审查前已临时下线至少70个存在可疑内容的代码仓库。截至目前,部分经严格审计的仓库已逐步恢复公开访问,而其余仍存疑点的项目则继续处于不可用状态。
调查过程中,微软已定向向一批曾下载或引用过受影响版本的用户发送安全警示。尽管公司在安全防护方面投入巨大,但这已是其近一个月内第二次被曝出开源项目遭入侵,暴露出AI驱动型开发工具链在快速迭代中所面临的深层安全挑战。















