


优化Nginx多协议性能需分层隔离、资源隔离与协议栈精调:HTTP走http块,TCP/UDP走stream块;禁用跨模块干扰;stream单独调优超时与TCP选项;绑定CPU并分离文件描述符限制;启用主动健康检查与连接复用。
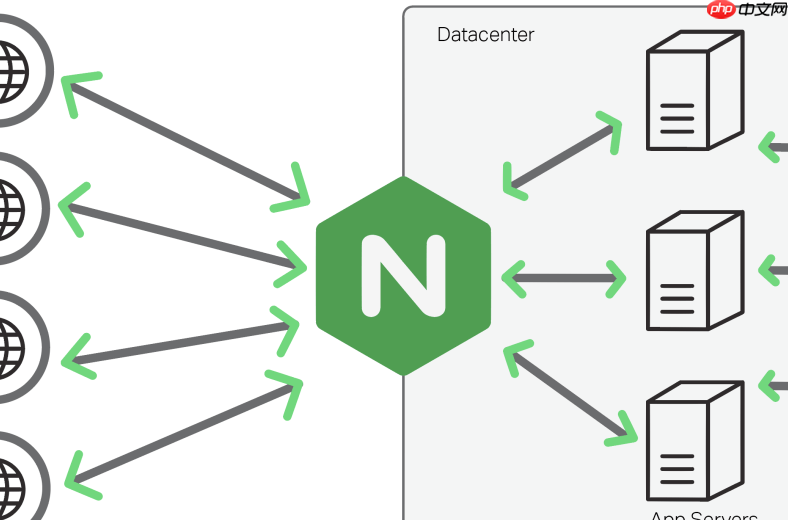
优化 Nginx 处理多协议流量(HTTP/HTTPS、TCP/UDP)时的性能损耗,核心在于分层隔离、资源隔离与协议栈精调。不能简单套用 HTTP 优化配置去压 TCP 流量,也不能让 stream 模块和 http 模块争抢同一组 worker 资源。
区分协议模块,避免混跑干扰
NGINX 的 http 和 stream 模块运行在不同协议层级,共享同一组 worker 进程但处理逻辑完全不同。若未做隔离,高并发 TCP 连接(如数据库代理)会挤占事件队列,拖慢 HTTP 请求响应。
- 明确划分用途:HTTP 流量走
http{...}块;MySQL、Redis、Kafka 等四层流量统一收口到stream{...}块 - 禁用跨模块干扰:不在 stream 块中启用
log_format或access_log(除非必要),避免磁盘 I/O 拖慢连接建立 - 不复用同一 upstream:HTTP 的
upstream不能被 stream 引用,反之亦然;各自定义独立的后端组
为 stream 模块单独调优连接与超时
TCP/UDP 流量以长连接、低频交互为主,其连接生命周期远长于 HTTP 请求,因此默认的 keepalive 和超时参数完全不适用。

- 缩短连接探测周期:
proxy_timeout 30s;(非 600s),避免失效连接长期滞留 - 限制单连接空闲时长:
proxy_responses 1;+proxy_timeout组合控制异常连接快速释放 - 禁用无意义优化:
tcp_nodelay off;(TCP 场景下 Nagle 算法反而利于小包合并);tcp_nopush off;(sendfile 不适用于 stream)
绑定 CPU 与分离文件描述符限制
多协议并发时,worker 进程易成为瓶颈。需从系统层和 NGINX 层双重隔离资源。
- 按协议类型分配 worker:用
worker_cpu_affinity将部分 CPU 核心专供 stream 使用(例如 4 核机器可设0101给 http,1010给 stream) - 提升系统级限制:
worker_rlimit_nofile 200000;并同步调整系统/etc/security/limits.conf中nofile值 - 计算最大连接数时分开估算:
– HTTP 最大连接 ≈worker_processes × worker_connections × 0.75(考虑响应体缓冲开销)
– TCP 最大连接 ≈worker_processes × worker_connections × 0.95(无 header 解析、无缓存压力)
启用健康检查与连接复用策略
多协议场景下后端稳定性差异大(如 Redis 连接易断、MySQL 主从切换频繁),被动等待连接失败再重试会造成明显延迟。
- stream 模块必须开启主动健康检查:
check interval=3 rise=2 fall=3 timeout=1; - 对支持连接池的协议(如 PostgreSQL、MySQL),在 upstream 中启用
queue 100 timeout=5s;防止瞬时洪峰打穿后端 - HTTP 侧保持
keepalive_requests 1000;减少握手;TCP 侧不依赖 keepalive,靠proxy_timeout控制生命周期












