


Nginx防范会话劫持的核心是堵住配置疏漏:强制Cookie安全属性(Secure/HttpOnly/Path/Domain)、阻断污染重定向、启用HSTS防降级、设置X-Frame-Options或CSP防点击劫持。
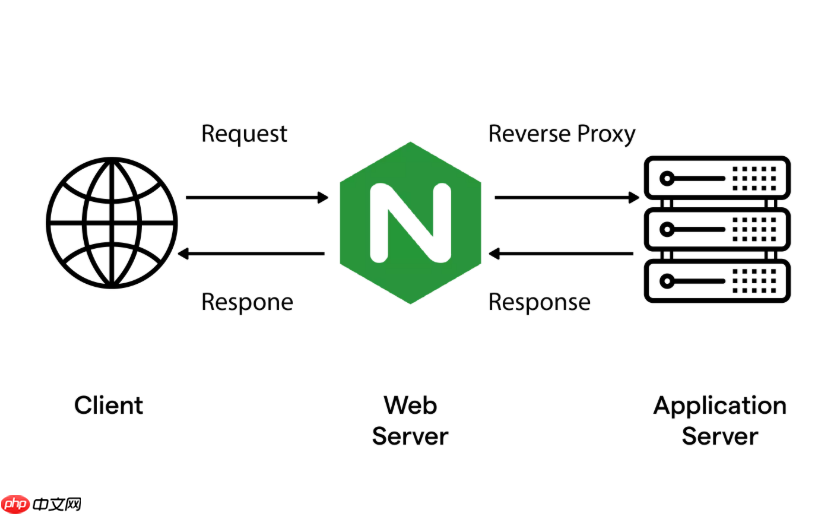
防范 Nginx 环境下的会话劫持,核心不是防止 TLS 层被破解(HTTPS 本身极难被中间人劫持),而是堵住配置疏漏导致的会话状态失控路径。重点在 Cookie 控制、重定向逻辑、协议强制和响应头加固四个层面。
严格管控 Cookie 安全属性
会话 ID 泄露是劫持前提,Nginx 可在代理出口统一注入安全策略:
- 强制启用 Secure:确保 Cookie 仅通过 HTTPS 传输,避免明文泄露;
- 启用 HttpOnly:阻止 JavaScript 读取(防 XSS 窃取);
- 设置合理 Path 和 Domain:用
proxy_cookie_path和proxy_cookie_domain修正后端错误设置,例如将内网域名backend.local映射为可信的.example.com; - 避免在响应头中硬写 Cookie 值,应由后端生成,Nginx 仅做安全增强。
阻断重定向链路中的劫持入口
很多“劫持”实为跳转被污染,而非会话 ID 被窃取:

- HTTP → HTTPS 跳转禁用
$host:改用$server_name或写死域名,防止 Host 头伪造诱导跳转到恶意地址; - 反向代理时拦截后端返回的
Location响应头:用proxy_redirect强制重写为可信 HTTPS 地址; - 对未匹配
server_name的请求设为default_server,直接返回444(关闭连接)或403,不参与任何跳转逻辑。
启用 HSTS 并禁用降级可能
防止用户首次访问被诱导走 HTTP,或证书异常时浏览器自动回退:
- 添加
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains; preload" always;; - 在 SSL 配置中禁用 TLSv1.0/TLSv1.1 及弱密码套件(如 RC4、EXPORT);
- 确保证书由可信 CA 签发,且域名完全匹配(通配符需覆盖实际访问路径)。
防御点击劫持与界面层混淆
会话劫持常与点击劫持协同使用,需从页面嵌入源头设防:
- 关键页面(登录、支付、设置)必须设置
X-Frame-Options "DENY"或"SAMEORIGIN"; - 搭配 CSP 的
frame-ancestors指令提供更细粒度控制(如仅允许特定管理后台嵌入); - 使用
always参数确保 4xx/5xx 错误页也携带该头,不留下绕过缺口。
不复杂但容易忽略。真正危险的不是加密通道被攻破,而是会话状态在应用层流转时被配置漏洞放大。










