


防范DNS劫持需切断攻击链路:禁用resolver动态解析、改用静态IP或可信DNS;启用DoT/DoH加密系统DNS通道;限制上游目标并校验SSL证书;及时升级至Nginx 1.20.2+/1.21.6+修复CVE-2021-23017。
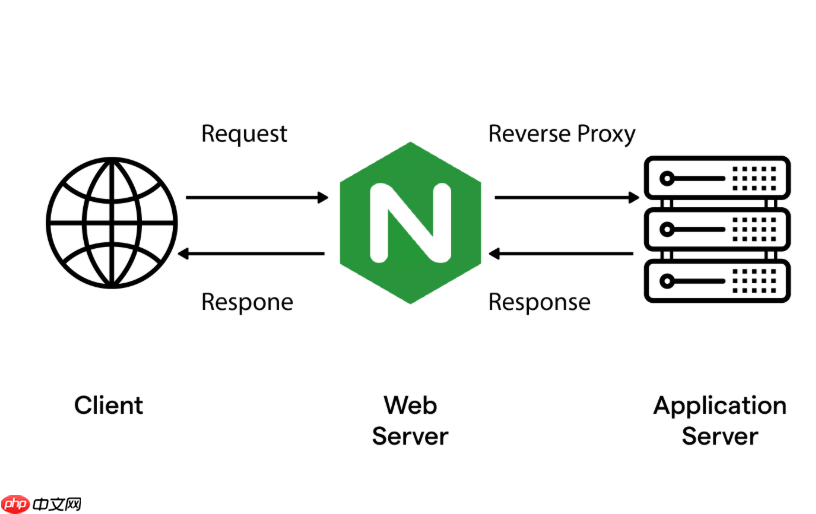
防范基于 DNS 劫持的攻击,不能只靠 Nginx 自身配置,因为 Nginx 本身不参与 DNS 解析决策,但它在反向代理场景中若依赖域名(如 proxy_pass https://api.example.com)进行上游解析,就可能被恶意 DNS 响应影响。关键在于切断攻击链路:防止恶意 DNS 响应生效、避免 Nginx 被诱导连接到错误后端、同时加固整个 DNS 解析链路。
禁用动态域名解析,改用静态 IP 或可信 DNS
Nginx 默认对 proxy_pass 中的域名做一次解析(启动或重载时),但若配置了 resolver 指令并配合变量(如 $upstream_host),就会在运行时发起 DNS 查询——这正是 CVE-2021-23017 等漏洞的触发点。应尽量避免:
- 不用
resolver+ 变量方式做动态代理; - 上游服务使用固定 IP 地址,例如:
proxy_pass http://10.1.2.3:8080;; - 若必须用域名,确保仅在
nginx -t/ reload 阶段解析,并关闭运行时解析(不配resolver); - 确需动态解析时,指定受信的内部 DNS(如 CoreDNS、dnsmasq),并启用 DNSSEC 验证(需 Nginx 1.25.0+ 且编译时启用
--with-http_upstream_dns_module)。
启用 DNS over TLS(DoT)或 DNS over HTTPS(DoH)
若 Nginx 所在系统支持(如通过 systemd-resolved 或 stubby),应将宿主机的 DNS 解析通道加密,阻断中间人篡改 DNS 响应:

- Linux 上配置
/etc/systemd/resolved.conf,启用DNSOverTLS=yes并指定可信 DoT 服务器(如1.1.1.1、9.9.9.9); - 验证生效:
resolvectl status应显示 “DNSSEC validated” 和 “DNS over TLS enabled”; - Nginx 进程会继承系统 DNS 设置,从而让所有上游域名解析走加密通道。
限制上游目标范围,增加连接校验
即使 DNS 被劫持,也要阻止 Nginx 连接到非法地址:
- 用
proxy_ssl_name和proxy_ssl_server_name on强制 SNI 匹配,防止证书域名与目标不一致; - 配置
proxy_ssl_trusted_certificate指向私有 CA 或严格信任链,拒绝无效或自签证书; - 结合
proxy_next_upstream error timeout invalid_header http_500 http_502 http_503 http_504实现故障自动切换,降低单点劫持影响; - 在防火墙层(如
iptables或nftables)限制 Nginx 进程(uid或pid)仅能访问预设的后端 IP 段。
升级与补丁管理不可跳过
CVE-2021-23017 是真实高危漏洞,可导致远程代码执行。防御 DNS 解析类攻击的前提是运行安全版本:
- 确认当前版本:
nginx -v; - Nginx 1.20.2+、1.21.6+ 已修复 CVE-2021-23017;
- 从官方源(nginx.org)或操作系统安全仓库更新,避免使用长期未维护的第三方包;
- 若无法立即升级,临时缓解:禁用
resolver、禁用proxy_pass中含变量的用法、关闭 UDP DNS 查询(仅限内网可控环境)。











