




internal指令用于Nginx内部路径硬隔离,仅允许内部跳转访问(如rewrite last、auth_request、X-Accel-Redirect),外部直连一律404;必须置于具名location块中,不可用于正则、server或http块,且关键路径均需加internal防绕过。
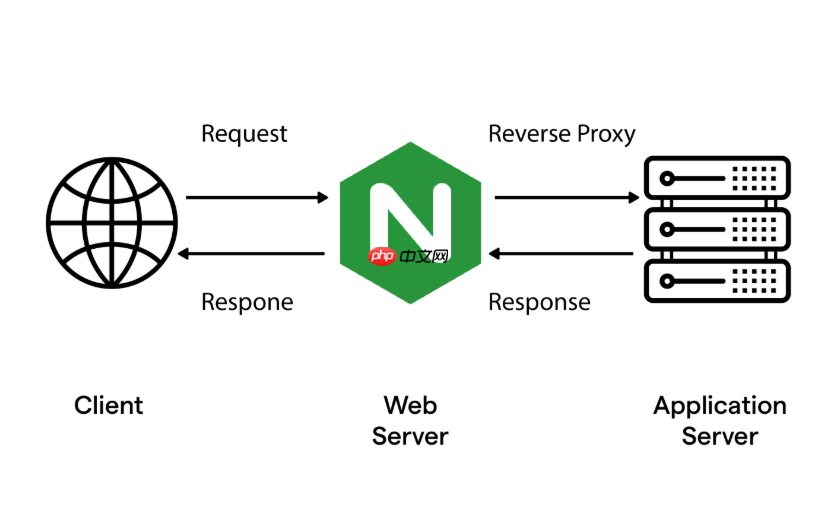
用 internal 指令限制内部路由访问,核心是让该路径“只认 Nginx 自己”,不接受任何浏览器、curl 或扫描器的直接请求——直连一律返回 404,连存在性都不暴露。它不是鉴权机制,而是靠请求来源做硬隔离:只有 Nginx 内部跳转才能进入,外部请求根本匹配不到。
必须放在具名 location 块中
internal 不是全局开关,也不能写在 server 或 http 块里。它只能出现在明确命名、可被跳转匹配的 location 中:
- ✅ 正确:
location ^~ /_internal/ { internal; proxy_pass http://backend; } - ❌ 错误:
location ~ ^/_internal/ { internal; }(正则 location 不支持internal) - ❌ 错误:把
internal;写在server { }里(语法报错) - ❌ 错误:
location / { internal; }(整个站点变 404)
必须由内部跳转触发才生效
internal 本身不提供入口,只是守门员。你需要先定义一个对外入口,并用 Nginx 原生内部机制把它“送进去”:

- 用
rewrite ... last;:外部请求/api/user→ 重写为/_internal/user→ 匹配带internal的块 - 用
auth_request:先调鉴权子服务,成功后自动以内部子请求方式进入/_internal/ - 用
X-Accel-Redirect:后端响应头中返回X-Accel-Redirect: /_internal/data.json,Nginx 自动内部跳转
注意:rewrite redirect(302)或 proxy_pass 到外部地址,都不算内部跳转,不会触发放行。
关键路径都要加 internal 防绕过
攻击者可能跳过主入口,直接打你的鉴权地址或资源路径。所以:
- 鉴权子 location(如
location = /auth)也必须加internal - 资源 location(如
location ^~ /_internal/)必须加internal - 避免把
internal放在宽泛匹配里,比如location /api/,否则可能误拦合法流量
搭配基础加固更稳妥
internal 解决的是“能否命中”,不是“是否合法”。建议叠加:
- 在对外入口 location 中加
auth_request或 token 校验 - 用
proxy_set_header X-Real-IP $remote_addr;透传真实 IP 给后端做风控 - 在
internallocation 中限制方法:limit_except GET POST { deny all; } - 若需允许特定内网调用,改用
allow/deny+satisfy any,此时不应再用internal(二者逻辑冲突)















