





容器中限制Nginx资源需双层控制:容器层设CPU/内存limits和requests(如K8s中requests.cpu=0.5、limits.memory=384Mi),Nginx层适配worker_processes、worker_connections等参数,并选用alpine-slim镜像、非root运行以降低开销。
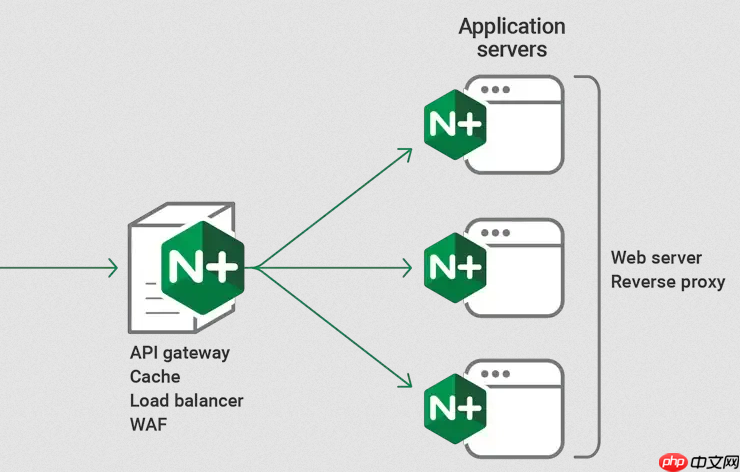
在容器环境中限制 Nginx 的资源占用,核心是“双层控制”:既要通过容器运行时(如 Docker 或 Kubernetes)设定硬性资源边界,也要让 Nginx 自身配置适配这些边界,避免过度争抢或闲置。单纯设 limits 不等于性能可控,必须配合 worker 进程、连接数、缓存等关键参数的协同调优。
一、容器层资源限制(Docker / Kubernetes)
这是第一道防线,防止单个 Nginx 容器吃光宿主机资源。
-
Docker 运行时限制:使用
--memory和--cpus参数启动容器,例如:docker run -d --name nginx-proxy --memory=512m --cpus=1.5 -p 80:80 nginx:alpine-slim
注意:Alpine 镜像体积小、启动快,更适合资源受限场景;生产环境建议用nginx:alpine-slim或nginx:slim,而非 full Debian 版本。 -
Kubernetes Pod 资源配置:在 YAML 中明确设置
resources.requests和resources.limits:
•requests.cpu: 0.5表示调度时至少预留半核 CPU,影响 Pod 被调度到哪个节点
•limits.memory: 384Mi表示内存硬上限,超限会被 OOM Killer 终止
• 建议requests设为limits的 70%~80%,留出缓冲空间,避免频繁触发 cgroup throttling
二、Nginx 进程层主动适配
容器限制只是“天花板”,Nginx 必须知道自己能用多少资源,否则仍可能因默认配置(如 worker_processes auto)创建过多进程,引发争抢或上下文切换开销。

-
worker_processes:不要写
auto。应设为与分配的 CPU 核心数一致,例如容器限制为 1.5 核 → 设worker_processes 1;若限制为 2 核 → 可设2或auto(但需确认容器内nproc可见核数准确) -
worker_connections:根据内存限制反推合理值。每个连接约占用 2KB 内存(含 buffer)。若容器内存上限 384Mi,预留 128Mi 给系统和日志,则可用约 256Mi ≈ 131,072 个连接。设
worker_connections 8192(每 worker),搭配 2 个 worker,总连接能力约 16K,更稳妥。 - client_max_body_size / client_header_timeout:限制上传大小和请求头等待时间,防止慢速攻击耗尽连接资源
三、镜像与运行时加固(减少隐性开销)
越轻量的镜像,越少的干扰进程,Nginx 越能专注处理请求。
- 优先选用官方
nginx:alpine-slim或nginx:slim镜像,体积比 full 版本小 60% 以上,攻击面更小 - 构建时显式切换非 root 用户:
RUN addgroup -g 101 -S nginx && adduser -S nginx -u 101,再USER nginx,降低提权风险,也避免某些工具(如ps)因权限问题产生额外开销 - 禁用不需要的模块(如
ngx_http_autoindex_module),通过自定义编译或选择精简镜像实现
四、验证与可观测性
限制生效后必须验证是否真正落地,而不仅是“没报错”。
- 进容器执行
cat /sys/fs/cgroup/memory/memory.limit_in_bytes和cat /sys/fs/cgroup/cpu/cpu.cfs_quota_us,确认数值与预期一致 - 用
top或htop观察nginx: master和nginx: worker进程的 RES 内存和 %CPU 占用,是否稳定在 limit 范围内 - 压测时关注
docker stats输出的MEM USAGE / LIMIT和CPU %,同时检查 Nginx access log 中 503/502 错误是否突增(可能是 worker 被 cgroup throttle 导致响应延迟)












