


Nginx多租户流量安全隔离需分层控制:前端按域名精准识别租户并校验合法性,中间为各租户配置独立upstream与限流日志策略,后端确保请求不越界;路径或Header识别可作补充但须兜底校验并全链路记录租户ID。
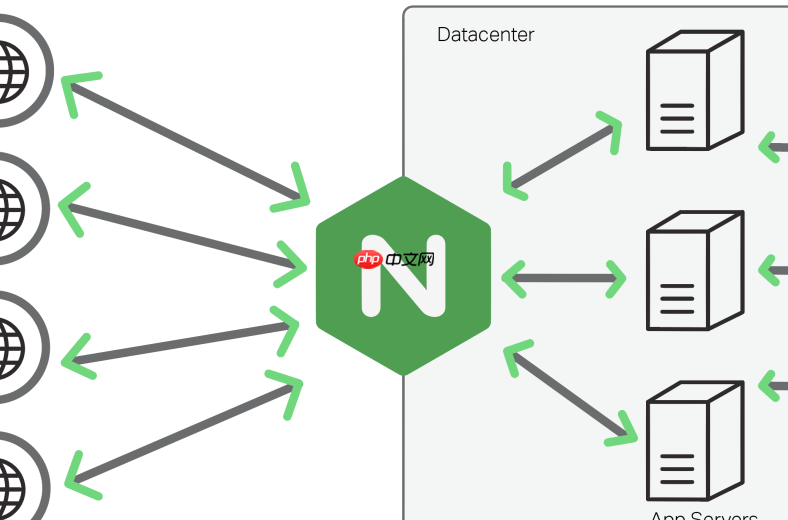
通过 Nginx 实现多租户流量安全隔离,核心不是加一堆插件,而是靠分层控制:前端识别谁是租户、中间约束租户行为、后端确保不越界。三者环环相扣,缺一不可。
按域名精准识别租户并校验合法性
每个租户分配唯一子域名(如 tenant-a.example.com),用正则 server_name 提取租户 ID,并立即拦截非法值:
- 用 server_name ~^(?
[a-z0-9\-]+)\.example\.com$ 捕获租户名 - 配合 map 校验格式:map $tenant $valid { default 0; "~^[a-z0-9\-]{2,16}$" 1; },再用 if ($valid = 0) { return 400; } 拒绝恶意输入(如含点、下划线或超长)
- 透传可信上下文:proxy_set_header X-Tenant-ID $tenant;,供后端鉴权,不依赖客户端传入的 header
为每个租户配置专属 upstream 与调度策略
租户之间不能共用后端节点池,否则资源争抢和故障扩散无法避免:

- 为 tenant-a 单独定义:upstream tenant_a_backend { server 10.0.1.10:8080; server 10.0.1.11:8080; }
- 启用 ip_hash 或 least_conn,保证同一租户请求始终落在其授权节点上
- 设置健康检查:max_fails=2 fail_timeout=30s,故障仅剔除本租户池内节点,不影响其他租户
租户级独立策略:限流、日志、响应头
隔离不只是路由,更是运行时行为的边界划分:
- 限流单独建 zone:limit_req_zone $binary_remote_addr zone=tenant_a:10m rate=50r/m;,再在对应 server 块中调用 limit_req zone=tenant_a burst=20 nodelay;
- 访问日志带租户标识:access_log /var/log/nginx/tenant-a-access.log tenant_log;,log_format 中包含 $http_x_tenant_id
- 响应头注入安全策略:add_header X-Tenant-Name "tenant-a"; add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'unsafe-inline'";
统一入口下的路径/头识别作为补充方案
当无法改域名(如遗留系统),可用路径前缀或自定义 header 辅助识别,但必须兜底校验:
- 路径方式:location ^~ /t/a/ { rewrite ^/t/a/(.*)$ /$1 break; proxy_pass http://tenant_a_backend; }
- Header 方式:用 map $http_x_tenant_id $backend { default default_backend; "a" tenant_a_backend; } 映射后端,非法值不匹配,默认 fallback 到 return 400
- 所有方式都必须记录实际识别出的租户 ID 到日志,便于审计与问题追溯









