


Nginx行为分析需主动标记来源并结构化日志:分层识别IP、X-Source、Referer、Host;扩展log_format含来源字段并脱敏敏感参数;按来源聚合分析频次、路径序列、异常参数;联动追踪ID与SIEM实现闭环。
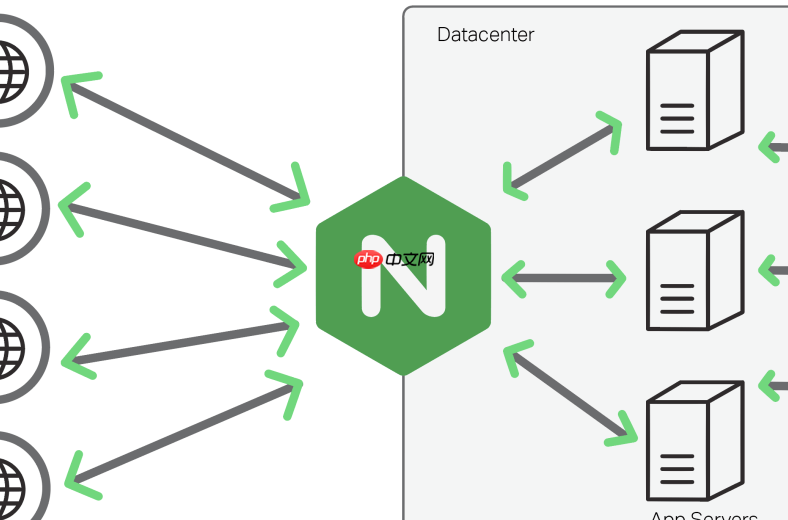
要利用 Nginx 实现特定来源请求的行为分析,核心不是“被动监听所有流量”,而是主动定义“哪些来源值得追踪”、在请求进入时打上可识别标签,并将关键行为字段结构化记录。整个过程依赖于精准的来源识别、可控的日志增强与后续可聚合的分析基础。
明确并标记请求来源类型
来源识别需分层处理,不能只靠 $remote_addr:
- 若请求经 CDN 或负载均衡转发,真实客户端 IP 在
$http_x_forwarded_for中(注意取最右非内网 IP),需配合set_real_ip_from和real_ip_header正确还原 - 业务级来源可通过自定义 Header 区分,例如上游代理统一加
X-Source: mobile-app或X-Source: partner-a,Nginx 中用$http_x_source捕获 - 跳转来源用
$http_referer,但需注意其可被伪造;仅用于辅助判断(如仅允许https://admin.example.com发起的配置页请求) - 域名或 Host 头本身也是来源维度,
$server_name或$host可区分多租户或子站入口
定制日志格式以支撑行为建模
标准日志字段不足以做行为分析,必须扩展关键维度:

- 在
log_format中加入来源标识字段,例如:log_format behavior '$remote_addr|$http_x_source|$http_referer|$host|$request_method|$request_uri|$args|$status|$request_time|$upstream_response_time|$http_user_agent'; - 对敏感参数(如
token=、password=)做实时脱敏,可用log_by_lua_block过滤或正则替换,避免日志泄露 - 为高频行为打标,例如:匹配
/api/v1/login且状态码为401的请求,可在日志中追加login_fail标签
按来源聚类分析典型行为模式
日志写入后,需结合工具做定向聚合:
- 统计某
X-Source的请求频次、平均响应时间、错误率,对比基线发现异常波动 - 对同一
$remote_addr+$http_user_agent组合,分析其访问路径序列(如是否连续请求/user/profile→/user/orders→/user/settings) - 筛选出某来源下高频出现的异常参数(如
id=1%20OR%201=1)、非常规 User-Agent(如含sqlmap或gobuster) - 结合 Referer 分析跨站调用合理性:例如
X-Source: third-party-cms却大量请求/admin/路径,可能为越权试探
联动后端或 SIEM 做闭环验证
单靠 Nginx 日志是静态快照,需打通上下文:
- 在请求头中透传唯一追踪 ID(如
X-Request-ID),使 Nginx 日志、后端应用日志、数据库慢查日志可关联 - 将带来源标签的日志接入 ELK 或 Splunk,建立仪表盘:按
X-Source统计 4xx/5xx 率、TOP 异常 URI、地域分布热力图 - 对高风险来源(如某合作伙伴 IP 段突增 300% 扫描请求),通过
geo模块或外部 API 查威胁情报,自动触发限流或告警











