


Nginx中HTTPS访问流控本质是限流在SSL解密后、路由前执行,需确保启用ngx_http_limit_req_module、在listen 443 ssl的server块内配置limit_req_zone与limit_req,并可结合burst/nodelay及日志变量实现精细化控制。
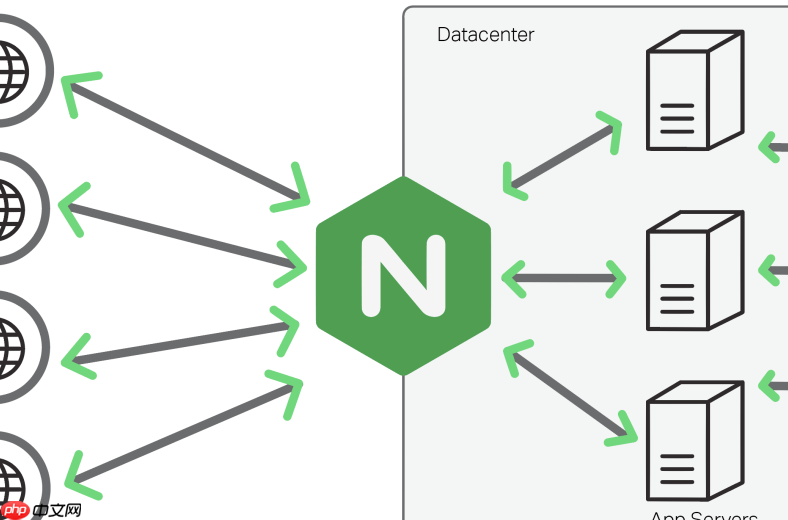
在 Nginx 中实施基于 HTTPS 的访问流控管理,本质是将流量控制(限流)与 HTTPS 协议层解耦处理——限流发生在 SSL/TLS 解密之后、业务路由之前,因此 HTTPS 本身不改变限流逻辑,但需确保配置部署在正确的 server 块和 location 块中,并兼容 SSL 上下文。
一、确认 HTTPS 已正确启用且限流模块可用
限流依赖 ngx_http_limit_req_module,该模块默认编译进大多数发行版 Nginx(含官方包和主流 Linux 发行版)。验证方式:
- 执行
nginx -V 2>&1 | grep -o with-http_limit_req_module,有输出即表示已支持 - HTTPS 配置中必须包含
listen 443 ssl和有效证书路径,否则请求无法建立 TLS 连接,限流无从触发
二、定义限流区域(zone),按客户端 IP 控制速率
在 http{} 块顶层定义,适用于所有 HTTPS server:

limit_req_zone $binary_remote_addr zone=ssl_rate:10m rate=3r/s;
-
$binary_remote_addr:压缩存储客户端 IP,节省内存 -
zone=ssl_rate:10m:分配 10MB 内存用于记录每个 IP 的请求状态 -
rate=3r/s:允许平均不超过每秒 3 个请求(可按需调为10r/m等)
三、在 HTTPS server 或 location 中启用限流
将限流指令写入 server { listen 443 ssl; ... } 内部,例如:
server {
    listen 443 ssl;
    server_name api.example.com;
    ssl_certificate /etc/nginx/ssl/api.crt;
    ssl_certificate_key /etc/nginx/ssl/api.key;

    location /api/ {
        limit_req zone=ssl_rate burst=6 nodelay;
        proxy_pass http://backend;
        proxy_set_header Host $host;
    }
}
-
burst=6:允许突发最多 6 个请求进入队列(超出则直接拒绝) -
nodelay:不延迟排队,超频请求立即返回 503(适合 API 场景);若去掉,则按漏桶平滑转发 - 限流作用于
/api/路径,不影响静态资源或根路径,可精细化控制
四、配合 HTTPS 特性做增强控制(可选)
利用 HTTPS 可信上下文提升流控精度:
-
区分认证用户限流:若后端已通过 JWT 或 client certificate 认证,可在 proxy_pass 前用
auth_request模块校验,并用$upstream_http_x_user_id等变量构造更细粒度 zone(需后端透传) -
屏蔽恶意 TLS 指纹:结合
map指令识别异常 User-Agent 或 TLS 扩展特征,再用deny或limit_req排除(需自定义变量解析) -
日志标记限流行为:在 log_format 中加入
$limit和$limit_rate变量,便于分析被限请求来源是否集中于某类 HTTPS 客户端
HTTPS 不影响限流生效位置,关键在于把 limit_req 放在 SSL 解密后的处理链路中——只要配置在 server 或 location 块内,且 Nginx 能正常响应 443 请求,流控就会对加密流量生效。











