


Nginx可通过auth_request模块实现权限校验,并结合map脱敏、internal限制和X-Accel-Redirect机制完成静态资源的轻量级权限控制与合规审计闭环。
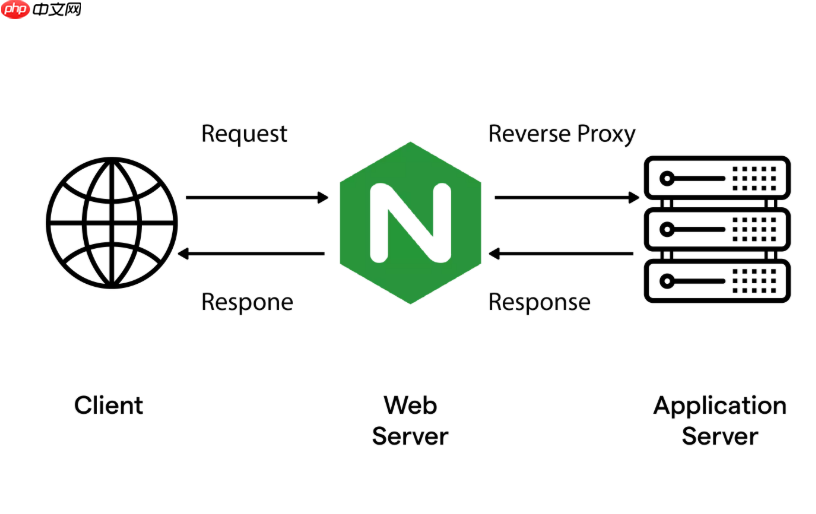
要实现静态资源访问的权限审计,核心是两件事:一是控制谁能访问(权限),二是记录谁在什么时间访问了什么(审计),且日志中不能含敏感信息。Nginx 本身不提供 RBAC 或用户会话管理,但可通过组合模块和策略,在不改后端的前提下完成轻量、实时、合规的权限+审计闭环。
用 auth_request 模块做前置权限校验
Nginx 的 auth_request 指令可将请求转发给一个内部鉴权服务(如 Spring Boot 接口或 OpenResty Lua 脚本),根据其返回状态码(2xx 允许 / 401 或 403 拒绝)决定是否放行。这是最常用、最标准的权限网关方式:
- 在 server 或 location 块中添加
auth_request /auth; - 配置一个内部 location(以
internal标识),例如:location = /auth { proxy_pass http://backend/auth-check; proxy_pass_request_body off; proxy_set_header Content-Length ""; proxy_set_header X-Original-URI $request_uri; } - 后端服务需校验 JWT、Session Cookie 或 URL 参数中的 token,并严格返回 200(通过)或 403(拒绝)
- 注意:该 location 必须为 internal,禁止外部直接访问,避免绕过
对静态资源路径单独启用脱敏审计日志
权限通过后,还需安全地记录访问行为。静态资源(.js/.css/.png 等)常带 UID、token、手机号等参数,直接记入 access_log 违反 GDPR、等保要求。可用 Nginx 的 map + log_format 实现字段级实时脱敏:

- 在 http 块中定义脱敏变量,例如从 URL 提取并掩码手机号:
map $request_uri $masked_phone { ~(?<=/user/)(1[3-9]\d{9})(?=\.) "$1:****"; default "-"; } - 定义专用日志格式,只引用脱敏后变量:
log_format secure_static '$remote_addr [$time_local] "$request" $status "$masked_uid" "$masked_phone" "$http_user_agent"'; - 仅在静态资源 location 中启用该格式:
location ~* \.(js|css|png|jpg|gif|woff2?)$ { access_log /var/log/nginx/static_audit.log secure_static; }
区分公开与私有资源目录,配合 internal 机制
对于身份证照片、合同 PDF 等真正敏感的静态文件,不应依赖“前端隐藏链接”,而应切断直接访问路径。推荐做法是:
- 将私有资源放在 Web 根目录外(如
/data/private/),Nginx 不配置 alias 暴露它 - 设置一个内部重定向 location:
location /private/ { internal; alias /data/private/; } - 后端鉴权通过后,返回响应头
X-Accel-Redirect: /private/abc.jpg,Nginx 自动内部跳转并吐出文件,客户端看不到真实路径,也无法直连 - 此时所有访问都经由后端逻辑,天然支持审计埋点、下载计数、水印打标等扩展能力
补充审计增强项
基础日志之外,还可叠加以下手段提升审计完整性:
- 开启
access_log的 buffer 和 flush 机制,防止高并发下日志丢失 - 用
limit_req限制单 IP 静态资源请求频次,异常高频访问自动触发告警 - 在 log_format 中加入
$request_time和$upstream_response_time,识别慢请求或异常响应 - 定期用 logrotate 归档日志,并同步至 SIEM 系统(如 ELK)做关联分析














