


可通过Nginx auth_request模块配合独立认证服务实现统一身份校验:Nginx将认证请求转发至auth-server,依据其返回的200/401/403状态决定是否代理;需配置/_auth内部location、透传用户头、禁用缓存、设置超时及白名单。
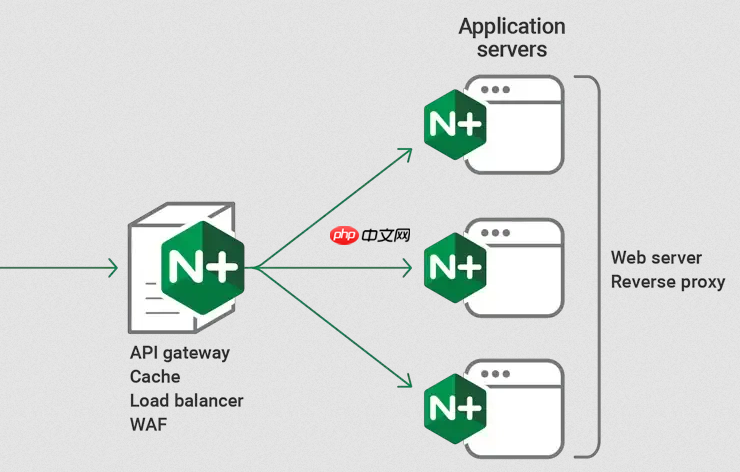
可以通过 Nginx 的 auth_request 模块配合一个独立的认证服务,实现对后端多个内部服务的统一身份校验。核心思路是:Nginx 不直接处理用户凭证,而是将认证请求“转发”给专门的认证服务(如 OAuth2 Proxy、Keycloak Adapter 或自研的 auth-server),由它返回 200(通过)或 401/403(拒绝),Nginx 根据响应结果决定是否代理到目标服务。
配置 auth_request 拦截所有受保护路径
在 location 块中启用 auth_request,指向认证服务的校验接口:
location /api/ {
    auth_request /_auth;
    auth_request_set $auth_status $upstream_status;

    proxy_pass http://backend-service;
    proxy_set_header X-User $upstream_http_x_user;
    proxy_set_header X-Email $upstream_http_x_email;
}
其中 /_auth 是内部 location,用于转发认证请求,不暴露给外部:

location = /_auth {
    internal;
    proxy_pass https://auth-server/validate;
    proxy_pass_request_body off;
    proxy_set_header Content-Length "";
    proxy_set_header X-Original-URI $request_uri;
    proxy_set_header X-Forwarded-For $remote_addr;
}
认证服务需返回标准 HTTP 状态与透传头信息
你的 auth-server 必须满足两点:
- 对合法请求返回 HTTP 200,并在响应头中带上用户标识(如
X-User: alice、X-Email: alice@example.com) - 对非法/过期/无权限请求,返回 401 Unauthorized 或 403 Forbidden,Nginx 会自动拦截并返回对应状态码给客户端
- 建议支持 Bearer Token(从
Authorization: Bearer xxx提取)、Cookie(如 session_id)或 API Key 多种方式解析
支持细粒度权限控制(可选增强)
若需按路径或用户角色控制访问,可在 auth-server 的 /validate 接口中加入逻辑判断,并通过响应头传递权限上下文:
- 例如返回
X-Allowed-Paths: /api/users,/api/orders,Nginx 可用map+if做二次匹配(但慎用 if) - 更推荐由 auth-server 直接返回 403,把权限决策留在认证层,保持 Nginx 配置轻量
- 如需透传 JWT payload 字段,可在认证成功时用
proxy_set_header X-JWT-Claim-Role $upstream_http_x_jwt_claim_role向后端传递
补充安全与可用性要点
实际部署时注意这些细节:
-
禁用缓存:在
/_authlocation 中添加proxy_cache off;和add_header Cache-Control "no-store, no-cache";,防止认证结果被意外缓存 -
超时与重试:设置
proxy_timeout 5s;和proxy_next_upstream error timeout;,避免认证服务故障拖垮整个流量 -
白名单放行:对健康检查、静态资源或登录接口(如
/login、/oauth/callback)跳过auth_request - 日志记录:用
log_format记录$auth_status和$upstream_http_x_user,便于审计追踪











