


Nginx代理实现统一业务逻辑拦截的核心是分层治理:轻量高频拦截(鉴权、限流、灰度等)前置至Nginx,复杂逻辑仍由后端处理;通过OpenResty的Lua脚本在关键阶段动态执行,配合map指令做静态规则映射,proxy_pass实现请求响应改造,并可异步协同外部服务增强决策能力。
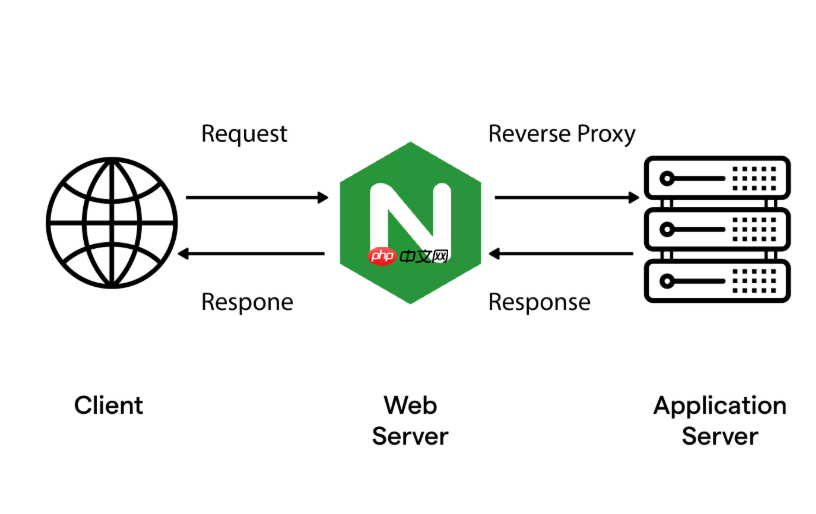
通过 Nginx 代理实现统一的业务逻辑拦截,核心思路是把原本分散在后端服务中的共性处理(如鉴权、限流、灰度路由、请求改写、日志标记等)前置到 Nginx 层,利用其高性能、低延迟和可编程扩展能力集中管控。关键不在于“完全替代后端逻辑”,而在于“合理分层”——Nginx 做轻量、高频、无状态的拦截与转发决策,复杂业务仍交由应用层处理。
用 Lua 脚本扩展 Nginx 实现动态拦截
Nginx 本身不支持复杂逻辑判断,但通过 OpenResty(集成 Lua 和 Lua-nginx-module)可直接在 Nginx 配置中嵌入 Lua 代码,在请求生命周期的关键阶段(如 rewrite_by_lua_block、access_by_lua_block)执行拦截逻辑。
- 鉴权示例:在 access 阶段解析请求头中的 JWT,验证签名和过期时间,非法则返回 401;
- 灰度分流:读取 cookie 或 header 中的 user_id,按哈希值路由到不同 upstream;
- 动态限流:结合 lua-resty-limit-traffic 模块,按用户 ID 或 API 路径做秒级请求数限制;
- 注意:Lua 脚本应尽量避免阻塞操作(如同步 HTTP 请求、文件读写),必要时用 cosocket 异步调用后端校验服务。
利用 map 指令实现静态规则映射
对于无需实时计算、变化频率低的拦截策略(如黑白名单 IP、固定路径权限控制),可用 Nginx 原生 map 指令构建键值映射,配合 if 或 error_page 实现快速拦截。

- 定义 $blocked_ip 变量,将黑名单 IP 映射为 1,其余为 0;
- 在 server 块中用 if ($blocked_ip) { return 403; } 拦截;
- map 支持正则、前缀匹配和嵌套,也可基于 $http_user_agent 实现爬虫屏蔽;
- 优势是零依赖、零性能损耗,适合高并发下的基础过滤。
结合 proxy_pass 前置处理请求与响应
在反向代理链路中,Nginx 可对发往后端的请求头、请求体,以及后端返回的响应头、响应体进行修改,实现透明的业务逻辑干预。
- 用 proxy_set_header 注入统一 trace_id、client_ip、region 等上下文字段;
- 用 proxy_hide_header 屏蔽后端敏感响应头(如 Server、X-Powered-By);
- 用 sub_filter 替换响应体中的占位符(如前端 JS 中的 API 地址),实现环境隔离;
- 若需修改请求体(如添加 JSON 字段),需启用 proxy_buffering off 并搭配 Lua 的 body_filter_by_lua_block,但要注意内存与性能开销。
与外部服务协同增强拦截能力
当拦截规则需要动态下发或依赖外部状态(如实时风控结果、配置中心开关),Nginx 可通过 Lua 的 http 库异步调用内部服务,将决策权交给专用中间件。
- 例如:access 阶段发起一个非阻塞 HTTP 请求到 auth-service,传入 token 和 path,获取 allow/deny 决策;
- 为防外部服务故障,应设置超时(50ms 内)、降级策略(默认放行或拒绝)及本地缓存(如 shared_dict);
- 也可对接 Consul/Etcd,定期拉取规则配置,避免每次请求都查外部系统。












