


要让Nginx反向代理扛住高并发,必须逐层打通系统FD限制:先调大file-max和ulimit -n,再通过systemd和limits.conf为nginx设LimitNOFILE,最后在nginx.conf中配置worker_rlimit_nofile和worker_connections,并优化keepalive与上游连接。
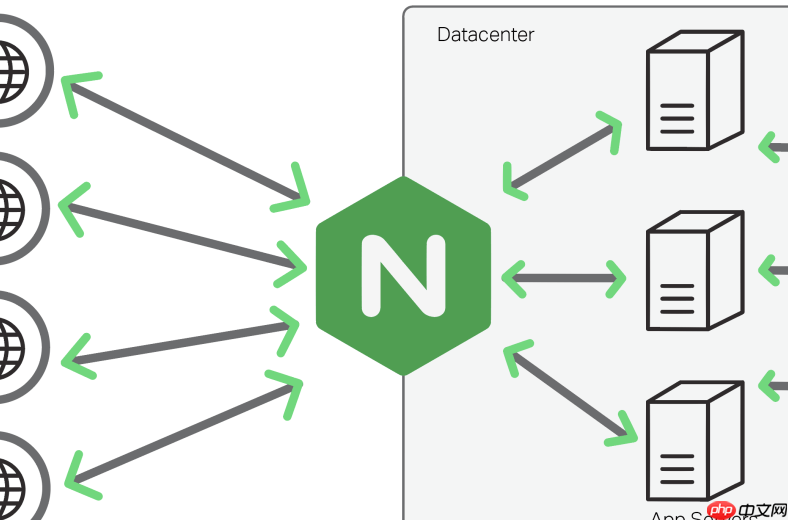
要让 Nginx 反向代理扛住高并发,文件描述符(FD)限制必须从系统底层到 Nginx 配置逐层打通。单改某一层,比如只调 worker_connections,几乎没用——进程拿不到足够 FD,连接照样被拒。
确认真实瓶颈在哪一层
别凭感觉调参,先查清楚当前限制实际生效的是哪一级:
- 看系统全局上限:
cat /proc/sys/fs/file-max,建议 ≥ 2000000 - 看当前用户限制:
ulimit -n,若仍是 1024,说明基础没铺好 - 查正在运行的 worker 进程实际值:
cat /proc/$(pgrep nginx | head -1)/limits | grep "Max open files",这才是 Nginx 真正在用的数字
系统级与服务级同步放开
Linux 下 Nginx 多数由 systemd 启动,仅改 /etc/security/limits.conf 不够,systemd 会忽略它:
- 为 Nginx 服务单独设限:
sudo systemctl edit nginx,写入:
[Service]
LimitNOFILE=65535 - 同时补全用户级限制(尤其用于手动启停或调试时):
在/etc/security/limits.conf中添加:
nginx soft nofile 65535
nginx hard nofile 65535 - 重启服务:
sudo systemctl daemon-reload && sudo systemctl restart nginx
Nginx 配置层必须显式声明
即使系统给了 65535,Nginx 默认也不会全用。必须在 nginx.conf 全局块中加:
-
worker_rlimit_nofile 65535;—— 告诉每个 worker 最多能打开多少 FD -
events { worker_connections 16384; }—— 建议设为系统 FD 限制的 70%~90%,留余量给日志、upstream、SSL 握手等额外开销 - HTTPS 场景特别注意:一个连接实际占 3~5 个 FD,
worker_connections要比目标并发数更保守
避免空闲连接长期占槽
反向代理常因长连接堆积导致 FD 耗尽,尤其后端响应慢时:
- 调低
keepalive_timeout,HTTP/1.1 建议 15~30 秒;HTTP/2 可结合http2_max_requests控制复用寿命 - 上游连接也需节制:
proxy_http_version 1.1;+proxy_set_header Connection '';+ 合理配置proxy_socket_keepalive on; - 用
ss -s | grep 'timewait'观察 TIME-WAIT 数量,持续高位说明连接回收不及时











