


$request_length 可直接估算Nginx层入向数据压力,它统计客户端发送的完整原始字节数(含请求行、头、体),数值稳定不可绕过,适合识别流量突增与攻击;但不等于真实网络带宽,仅适用于趋势监控。
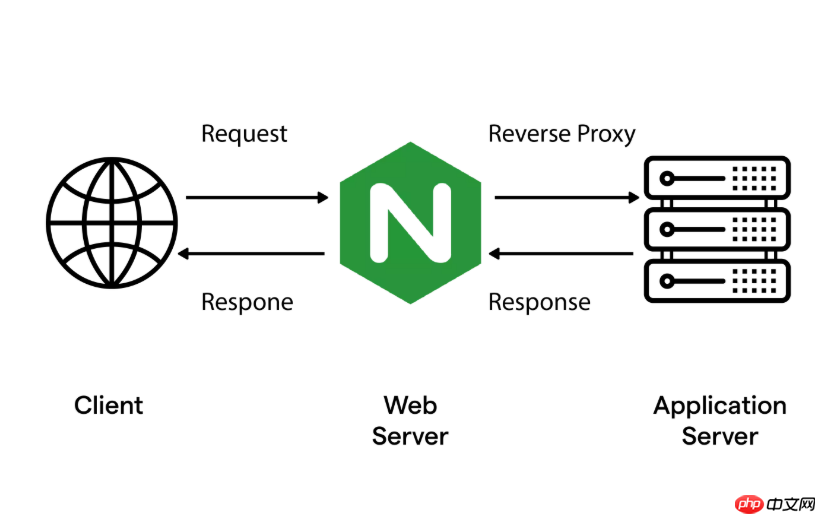
直接用 $request_length 估算实时带宽,本质是把每秒所有请求的原始入向字节数加总——它不等于实际网络吞吐,但能真实反映 Nginx 层面单位时间接收的原始数据压力,是判断入口带宽瓶颈、识别流量突增或攻击行为最直接的指标。
为什么 $request_length 适合做带宽估算基础
它统计的是客户端发来的完整原始字节数:含请求行、全部请求头(如超长 Cookie、伪造 UA)、以及整个请求体(无论是否 gzip 压缩)。这个值在 Nginx 完全接收完毕后即固定,不依赖后端响应、不解包、不校验内容,因此:
- 数值稳定、不可绕过,比 Content-Length 更可信
- 能捕获“Header 填充型”攻击(如 1MB Cookie + 空 Body),这类请求常被 client_max_body_size 漏掉
- 对 Slow Body、Gzip 炸弹等延迟型攻击,只要包最终收完,就会计入,不会漏报
如何按秒聚合估算入向带宽
关键不是单条日志,而是时间窗口内的累计和。推荐两种轻量方式:

-
用 awk 实时滚动计算:假设日志中 $request_length 是第 12 列,按秒切分并求和
zcat /var/log/nginx/access.log.*.gz /var/log/nginx/access.log | awk -F' ' '{ gsub(/\[|:/," ",$4); ts = substr($4,1,16); sum[ts] += $12 } END { for (t in sum) print t, sum[t] }' | sort | tail -20 - 用 logrotate + 脚本定时汇总:每天切割日志后,运行脚本提取当日每分钟 request_length 总和,生成 CSV 供 Grafana 可视化
注意区分“估算带宽”和“真实网络带宽”
$request_length 只代表 Nginx 接收侧的原始字节数,不能直接等同于网卡入向流量。真实带宽还包含:
- TCP/IP 协议头开销(通常占 2–5%,可忽略)
- 重复请求、重试包、Keep-Alive 空闲帧(这些不产生 request_length)
- HTTPS 加密层额外字节(TLS record header 等,一般增加 10–40 字节/请求)
所以它更适合做相对趋势监控:比如某分钟 request_length 总和从 50MB 飙到 500MB,基本可判定有异常流量涌入;而不是用于精确核算带宽费用。
结合其他字段提升判断精度
单看 request_length 总和容易误判,建议同步关注:
- $request_time:若总和飙升但平均 $request_time 很低(如 < 0.05s),说明是短连接高频小包;若普遍 > 2s,则更可能是大 Body 慢速上传
- $request_method 和 $uri:确认高 request_length 是否集中在非上传路径(如 /login、/api/search),这大概率是攻击
- $status:若大量 413 或 400 伴随高 request_length,说明攻击已触发 Nginx 自身限制,属于有效拦截










