


单纯靠iptables无法解密或深度识别加密流量,但配合TCP代理(如HAProxy、Nginx或socat)后,可在代理层终止TLS/HTTP连接、解析SNI、Host头、URI路径等应用层信息,并将结构化元数据传递给iptables实现精准拦截与管控。
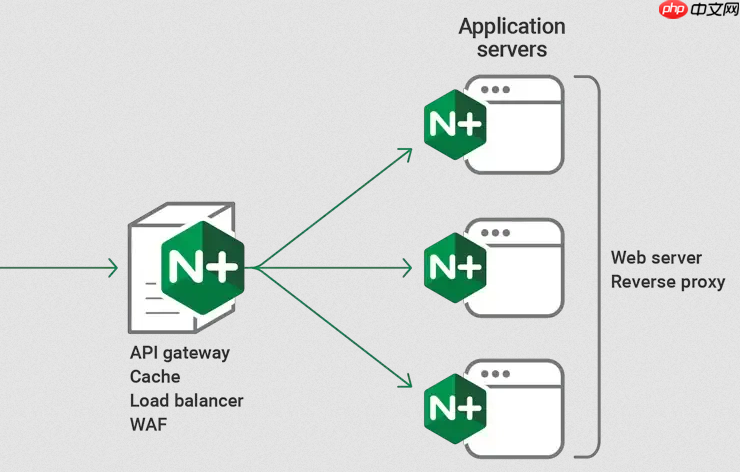
单纯靠iptables无法解密或深度识别加密流量,但配合TCP代理(如haproxy、nginx或socat)后,可在代理层完成协议解析、会话卸载与特征提取,再将结构化元数据(如目标域名、URI路径、TLS SNI、HTTP方法)传递给iptables做精准拦截——这相当于把应用层决策“下沉”到网络层执行。
为什么需要TCP代理参与
TCP代理位于客户端与真实服务之间,能终止原始连接并重建新连接。它可完成iptables做不到的事:
- 解析TLS握手中的SNI字段,区分访问的是api.example.com还是c2.bad.io
- 读取HTTP请求行和Host头,识别Webshell管理接口(如 /wp-admin/admin-ajax.php?action=shell_exec)
- 对明文协议(如Redis、Memcached、FTP)提取命令关键词(CONFIG SET、GET shell.php)
- 统一出口IP和端口,便于iptables在OUTPUT链集中管控
典型部署结构
常见组合方式有两类:

- 前置代理模式:所有入站流量先经haproxy → 根据规则分发或阻断 → 再转给后端服务。iptables仅需放行代理端口(如80/443),封禁直连服务端口(如8080、6379)
- 出站代理模式:服务器所有外联走squid或tinyproxy → 代理记录目标域名/IP/端口 → iptables通过OUTPUT链+ipset动态封禁异常目的地址
iptables与代理协同的关键技巧
代理本身不改变iptables能力边界,但能极大提升其可用性:
- 用ipset管理动态黑名单:代理日志发现高频访问185.108.224.55:4444,自动执行 ipset add c2_blacklist 185.108.224.55 && iptables -A OUTPUT -m set --match-set c2_blacklist dst -j DROP
- 限制代理进程的出站行为:iptables -A OUTPUT -m owner --pid-owner $(pgrep haproxy) -p tcp --dport ! 443,80,53 -j DROP,防止代理被劫持反连
- 标记代理转发流量:在PREROUTING链用CONNMARK标记来自代理IP的包,后续在OUTPUT链按标记限速或记录
- 拒绝非代理入口:iptables -A INPUT -p tcp --dport 8080 -m state --state NEW -j REJECT --reject-with tcp-reset,确保所有HTTP流量必须经过代理
注意事项与边界
这种组合不是万能的:
- TLS 1.3早期数据(0-RTT)和ESNI可能绕过SNI识别
- UDP协议(如DNS隧道、QUIC)无法被典型TCP代理处理,需单独用iptables -p udp --dport 53 -m string --string "evil." --algo bm -j DROP等手段补充
- 代理自身成为单点故障和性能瓶颈,须配置健康检查与超时策略
- 所有代理日志必须写入受保护目录并启用auditd监控,防篡改










