





必须独立挂载缓存分区并启用配额:新建SSD/NVMe挂载至/data/cache,fstab配置usrquota,edquota限制www-data等用户空间与inode,Nginx/Redis配置指向新路径且禁用temp_path,配合df监控与自动reload/清理熔断。
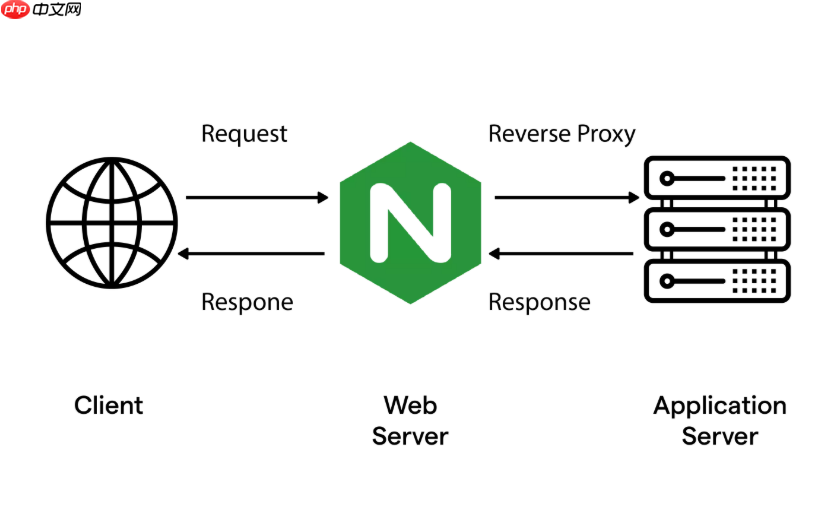
单独配置缓存磁盘分区防写满,核心不是“加一块硬盘就完事”,而是让缓存路径脱离系统主分区、具备独立容量边界和主动干预能力。Nginx、Redis、应用临时文件等一旦共用根分区,缓存增长会直接挤压系统日志、SSH 会话、内核日志等关键空间,最终触发 no space left on device,导致网关进程静默拒绝新连接或 reload 失败——这不是服务崩溃,而是“挂起”。
一、必须独立挂载缓存目录所在分区
不能仅靠 proxy_cache_path max_size=2g 或 dir /var/cache/nginx 就认为安全。关键动作是:把缓存目录所在的整个挂载点,从根分区中剥离出来。
- 新建一块 SSD(推荐 NVMe)或逻辑卷,格式化为 ext4/xfs,例如
/dev/nvme0n1p1 - 创建专用挂载点:
mkdir -p /data/cache - 编辑
/etc/fstab,添加一行:/dev/nvme0n1p1 /data/cache ext4 defaults,noatime,nodiratime,commit=60 0 2 - 执行
mount -a并确认:df -h /data/cache显示独立挂载且有明确容量
二、在该分区上启用磁盘配额作为硬闸
仅靠挂载隔离还不够——如果某个服务用户(如 www-data 或 nginx)持续写入异常大文件,仍可能填满整个 /data/cache。需叠加配额限制写入主体:

- 修改 fstab 挂载选项,追加
usrquota(如:defaults,noatime,usrquota) - 重挂载:
mount -o remount /data/cache - 初始化数据库:
sudo quotacheck -cugm /data/cache - 启用配额:
sudo quotaon /data/cache - 给 Nginx 运行用户设硬限(例如限制 8GB 空间 + 5000 个文件):
sudo edquota -u www-data→ 编辑 blocks 行为0 8388608 0 8388608(单位 KB),inodes 行为0 5000 0 5000
三、服务配置同步适配独立路径与保护参数
挂载和配额生效后,服务本身必须指向新路径,并关闭可能绕过控制的行为:
- Nginx:
–proxy_cache_path /data/cache/nginx levels=1:2 keys_zone=mycache:10m max_size=6g inactive=1h use_temp_path=off;
– 必须设use_temp_path=off,避免响应先写入/var/cache/nginx/temp再搬运,造成双倍占用 - Redis:
–dir /data/cache/redis(确保该路径属 redis 用户且权限正确)
–stop-writes-on-bgsave-error yes+auto-aof-rewrite-min-size 128mb防止小文件频繁刷盘 - 通用防护:
– 在/data/cache下所有子目录统一属主(如chown -R www-data:www-data /data/cache/nginx)
– 设置proxy_max_temp_file_size 10m,拦截超大响应绕过缓存直写临时区
四、必须配套的监控与熔断机制
配额和挂载是静态防线,但真实风险来自突发写入潮。需运行轻量级守护脚本实现动态干预:
- 每 30 秒检测:
df --output=pcent /data/cache | tail -1 | tr -d ' %' - 当使用率 ≥ 85% 时:
– 自动触发nginx -s reload(清空旧缓存引用,促使其释放 inactive 文件)
– 发送企业微信告警,附带du -sh /data/cache/nginx/* | sort -hr | head -5热点目录 - 当使用率 ≥ 95% 时:
– 执行rm -rf /data/cache/nginx/*(注意保留目录结构和权限)
– 记录事件并暂停非关键缓存策略(如临时关闭 proxy_cache_bypass 规则)











