


核心症结是Nginx默认对含Via头的代理请求禁用压缩,必须显式配置gzip_proxied expired no-cache no-store private auth;并配合proxy_hide_header Content-Encoding和gzip_vary on规避双重压缩与缓存错乱。
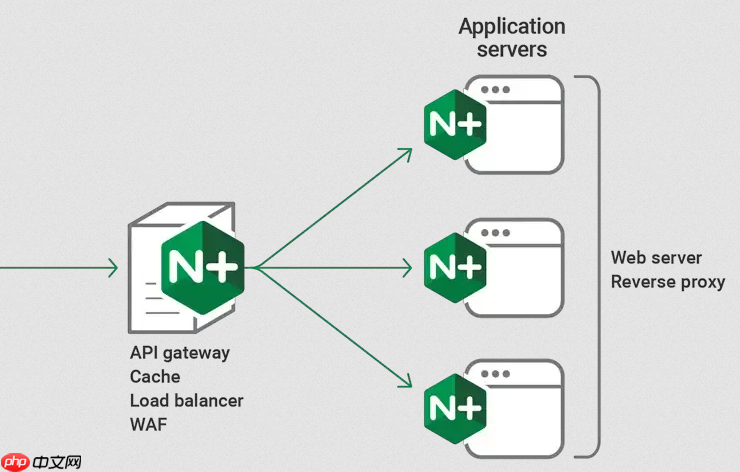
多级代理(如 CDN → Nginx → 后端服务)下 Gzip 压缩失效,核心症结不在 gzip 是否开启,而在于 Nginx 对“代理请求”的默认压缩策略过于保守——它一见到 Via 请求头,就直接跳过压缩,除非你明确告诉它“哪些代理响应值得压”。
关键配置:精准控制代理场景下的压缩开关
gzip_proxied 是唯一能解决该问题的指令。它只在请求含 Via 头时触发,不看上游是否已压缩,只根据响应头中的缓存与认证语义做判断:
-
必须显式配置,不能依赖默认值(默认为
off,即代理请求一律不压) - 避免用
any(虽能临时生效,但会误压图片/视频等已压缩资源,引发乱码或体积反弹) - 推荐组合:
gzip_proxied expired no-cache no-store private auth; - 含义清晰:
–expired:响应带过期的Expires,适合 CDN 回源刷新场景
–no-cache/no-store/private:表明不可被中间缓存,多见于用户私有接口
–auth:请求含Authorization,说明是鉴权后动态内容,压缩安全
防御双重压缩与头污染
上游服务(如 Node.js 或 Java 应用)若错误返回 Content-Encoding: gzip 但 body 并未真正压缩,Nginx 再次压缩将导致响应损坏。需主动拦截:

前端设计优化skill
下载
前端设计与 UI/UX 全方位优化专家。覆盖视觉层次、排版系统、色彩理论、响应式布局、交互体验、动画动效、无障碍访问、性能优化八大维度,帮助开发者将普通页面升级为高品质产品级界面。前端设计与 UI/UX 全方位优化专家。覆盖视觉层次、排版系统、色彩理论、响应式布局、交互体验、动画动效、无障碍访问、性能优化八大维度,帮助开发者将普通页面升级为高品质产品级界面。
- 在
location或server块中添加:proxy_hide_header Content-Encoding; - 确保后端不自行设置
Content-Encoding,除非它真的执行了压缩 - 启用
gzip_vary on;,让 CDN 和浏览器知道该响应依赖Accept-Encoding,避免缓存错乱
补充兜底:兼容 HTTP/1.0 代理与低版本客户端
部分反向代理或老旧网关可能以 HTTP/1.0 发起回源请求,而 Nginx 默认仅对 HTTP/1.1 启用 gzip:
立即学习“前端免费学习笔记(深入)”;
- 显式放宽协议限制:
gzip_http_version 1.0 1.1; - 配合
gzip_min_length 1024;避免小文件压缩开销过大 - 确认
gzip_types覆盖常见前端资源:application/json text/css application/javascript text/xml image/svg+xml
验证与定位是否真生效
别只信配置文件,用真实链路验证:
- Chrome DevTools → Network → 查看任意 JS/CSS 响应头:
✅ 有Content-Encoding: gzip且Vary: Accept-Encoding
❌ 仅有Content-Length,说明仍走未压缩路径 - 用 curl 模拟回源请求:
curl -I -H "Via: 1.1 varnish" -H "Accept-Encoding: gzip" https://your-api.com/data.json
观察响应头是否含Content-Encoding: gzip - 检查 Nginx error log,搜索
gzip相关警告,确认无模块缺失或语法错误









