结合windows server平台与nat123网络穿透技术,系统分析远程桌面连接的部署路径。
1、依托Windows Server操作系统与NAT123网络辅助工具,全面解析远程桌面接入的技术实现逻辑。
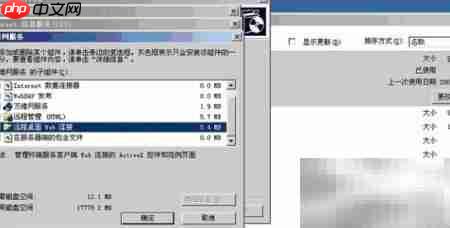
2、测试环境基于Windows Server 2003操作系统,Web服务由IIS 6.0承载。
3、安装界面如下:
4、依据实际组网情况,灵活选择内网直连或公网穿透模式;如遇端口占用问题,可自定义非80端口,并同步在系统防火墙中开放对应端口访问权限。
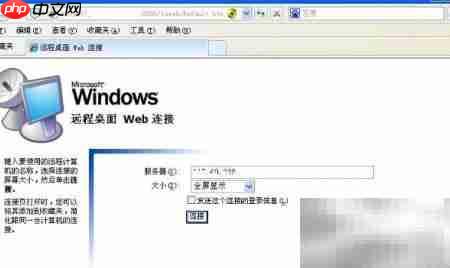
5、连接验证环节:
6、借助NAT123网络穿透工具,即可达成跨网络远程桌面访问目标,详细操作流程如下:
7、确保内网远程桌面服务(RDP)已启用且运行稳定,同时确认本地网络通路正常、目标地址可达。
8、为提升安全性,建议将远程桌面默认端口3389更改为其他非常用端口,有效降低被恶意扫描及非法入侵的风险。
9、在部署远程桌面服务的局域网主机上安装并启动NAT123客户端程序,登录成功后进入主控界面,进入“端口映射”管理页,点击“新增映射”按钮,即可完成全端口映射配置。
10、填写映射参数时,映射类型需选择“全端口映射”。其中P2P直连模式为免费功能,而“转发P2P”为高级服务,仅限VIP用户使用。内网IP填写远程桌面服务器的实际局域网地址,外网访问域名支持绑定自有域名或选用平台提供的免费二级域名;各输入框均配有悬浮提示,便于操作指引。
11、外部访问终端同样需安装NAT123客户端,以建立稳定穿透通道。
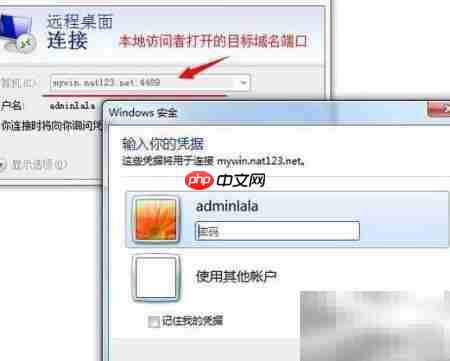
12、访问者通过映射生成的域名及指定端口即可发起远程桌面连接;若在配置过程中勾选“允许局域网内访问”,则同一内网下的所有设备均可直连该远程桌面服务。
13、本地设备连接远程桌面时,目标地址即为所配置的外网域名加映射端口号。