




单靠 proxy_hide_header Server 无法真正隐藏 Server 头防版本探测,它仅屏蔽后端返回的 Server 头(如 Tomcat/9.0.83),对 Nginx 自身的 Server: nginx/1.24.0 无效,也拦不住错误页中硬编码的版本信息;必须三处同步堵漏:一是在 location 中 proxy_pass 后正确配置 proxy_hide_header Server;二是全局启用 server_tokens off 关闭 Nginx 自身版本标识;三是通过 proxy_set_header Server "" 清空残留,并配置自定义错误页阻断 HTML 内泄露。
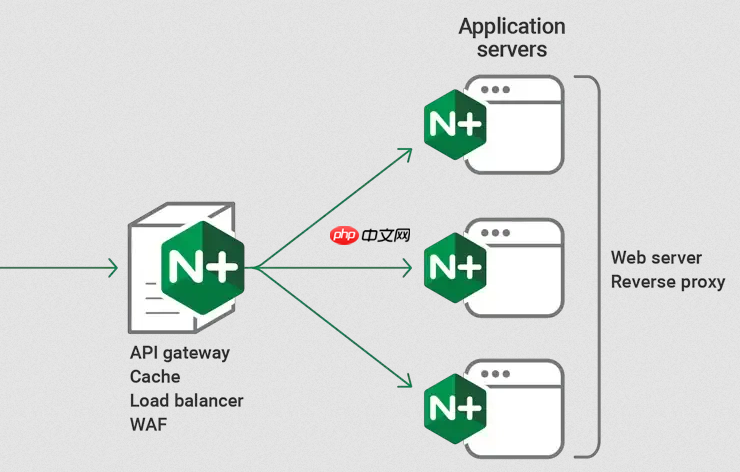
单靠 proxy_hide_header Server 无法真正隐藏 Server 头来防版本探测——它只处理后端返回的响应头,对 Nginx 自己加的 Server: nginx/1.24.0 完全无效,也拦不住错误页里硬编码的版本信息。必须分层清理,三处同步堵漏。
只屏蔽后端 Server 头:必须写对位置
该指令仅在启用反向代理的 location 块中生效,且必须放在 proxy_pass 之后:
- ✅ 正确示例:
location /api/ {<br> proxy_pass http://127.0.0.1:8080;<br> proxy_hide_header Server;<br> } - ❌ 常见错误:写在
proxy_pass前、放在http块顶层、用逗号合并多个头(如proxy_hide_header Server, X-Powered-By) - 它会移除 Tomcat/9.0.83、Apache-Coyote/1.1、Kestrel/7.0.12 等后端自带的 Server 值,但不会动 Nginx 自己的
关闭 Nginx 自身 Server 版本标识
proxy_hide_header 对 Nginx 自产的 Server 头毫无作用。要让它不暴露版本号,必须配置:
- 在
http、server或对应location块中添加:server_tokens off; - 效果:响应头从
Server: nginx/1.24.0变为Server: nginx,错误页(如 502)也不再显示版本 - 这是全局性控制,建议统一写在
http块中
清除残留与错误页兜底
即使前两步做完,仍可能因以下原因泄露 Server 信息:

aperture: the L402 aware reverse proxy
下载
安装并运行 Aperture(Lightning Labs 的 L402 闪电反向代理),用于创建 L402 付费墙、配置付费 API 端点、为其他代理托管付费内容或测试 L402 认证流程。
- 后端在 500 页面 HTML 中直接输出
<!-- Server: Apache/2.4.52 -->类注释 - Nginx 错误页模板未替换,或后端调试模式开启(如 Spring Boot Whitelabel 页面)
- 某些 Nginx 版本中,
proxy_hide_header不覆盖已存在的值,需主动清空:proxy_set_header Server "";(写在proxy_pass后)
建议同步配置:
proxy_intercept_errors on;<br>
error_page 500 502 503 504 /50x.html;
并确保
/50x.html 是纯静态、无任何技术栈痕迹的页面。
还要一并隐藏的关联敏感头
攻击者常交叉比对多个头确认技术栈。除了 Server,这些也应逐行屏蔽:
-
proxy_hide_header X-Powered-By;(PHP/8.2、Express、Spring Boot) -
proxy_hide_header X-AspNet-Version;(.NET Framework/Core) -
proxy_hide_header X-Application-Context;(Spring Boot 的application:prod) -
proxy_hide_header X-Runtime;(Rails/Spring Boot 请求耗时,辅助识别)
每行一个,大小写不敏感,但推荐标准命名以利维护。
验证是否真生效:用 curl -I https://yoursite.com/api/test 检查正常接口;再用 curl -I https://yoursite.com/invalid-path 测试错误路径。两个场景都看不到目标头,才算闭环完成。














