


必须设use_temp_path=off并把缓存路径直接落在目标挂载点根目录下,以绕过跨设备rename限制、明确数据落盘路径、匹配SSD/HDD硬件特性,实现IO负载隔离。
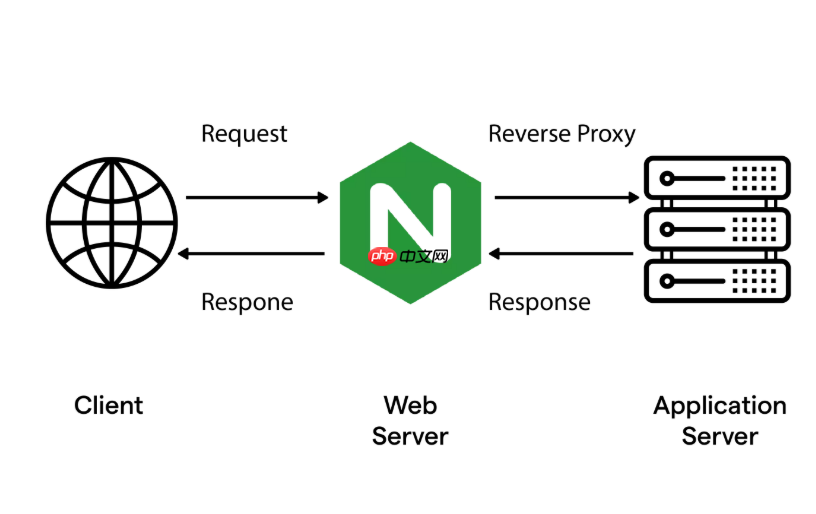
要让 proxy_cache_path 在企业级多挂载点磁盘阵列(如 SSD+HDD 混合部署、多 RAID 卷、或跨物理盘逻辑卷)中稳定高效运行,核心不是“兼容”阵列本身,而是绕过文件系统限制、明确数据落盘路径、并匹配硬件特性。关键配置只有两处:显式关闭 use_temp_path,并把缓存路径直接落在目标挂载点根目录下。
必须设 use_temp_path=off,禁用跨设备 rename
Nginx 默认行为是先写临时目录(如 /var/tmp/nginx_temp),再用 rename() 移入缓存目录。但该系统调用在 Linux 下严禁跨挂载点——若你的 SSD 挂载在 /ssd、HDD 挂载在 /hdd,而临时目录在系统盘 /,就会持续报错:
rename() "/var/tmp/xxx" to "/ssd/cache/xxx" failed (18: Invalid cross-device link)-
X-Proxy-Cache长期显示BYPASS或MISS -
/var/tmp下堆积大量未清理的.tmp文件,SSD 上却几乎无缓存写入
解决方式很简单:在每条 proxy_cache_path 中强制添加 use_temp_path=off,让 Nginx 直接向目标路径写入,跳过中间环节。
缓存路径必须指向实际挂载点,而非子目录嵌套
不能把所有缓存都塞进一个大分区再靠子目录区分。企业级阵列的优势在于按 IO 特性分流,所以应为不同用途单独挂载、独立配置:

FastAPI Flask Proxy
下载
FastAPI + Flask 混合部署最佳实践,解决路由定义、API 代理等常见问题,适用于同时运行 FastAPI API 与 Flask 前端的场景。
- 高频小对象(图标、JS/CSS、API 响应)→ 单独挂载 NVMe SSD,路径如
/nvme/nginx/cache - 低频大文件(视频切片、日志归档、备份包)→ 单独挂载大容量 HDD RAID6,路径如
/raid6/nginx/video_cache - 不建议使用 LVM 逻辑卷或 overlayfs 封装后再挂载——部分底层驱动不保证原子写入,易触发缓存写入失败
每个路径需提前创建,并确保属主为 nginx 用户,权限为 700 或 755(取决于是否启用 cache manager 清理)。
配合挂载选项与文件系统调优
即使路径和参数正确,若底层挂载选项不当,仍会拖慢性能或引发异常:
- SSD 挂载推荐加
noatime,nobarrier(XFS)或noatime,commit=60(ext4),减少元数据刷盘开销 - HDD 挂载可加
relatime和data=ordered,兼顾安全与吞吐 - 避免在 NFS、APFS 加密卷、或早期 Docker volume 上启用
use_temp_path=off;这些场景 rename 虽失败,但直接写入可能不支持原子性,建议统一挂载点或保留on并将proxy_temp_path显式设到同分区
按业务绑定 keys_zone 与物理路径,拒绝“软分流”
不要幻想靠 proxy_temp_path 或 location 内部逻辑做动态磁盘调度。真正可控的方式是静态绑定:
- 定义多个
proxy_cache_path,每个对应一块物理盘 + 独立keys_zone名称 - 用
split_clients或map按 URI 后缀、请求头或 Host 分流,例如:
map $request_uri $cache_name {
~\.(jpg|png|css|js)$ "ssd_cache";
~^/video/ "hdd_cache";
default "ssd_cache";
} - 在对应 location 中指定
proxy_cache $cache_name,确保流量精准落到目标磁盘
这样既规避了跨设备风险,又实现了真正的 IO 负载隔离,比任何运行时判断都可靠。











