




proxy_bind指令用于强制Nginx回源时使用指定本地IP作为源地址,仅作用于upstream连接,需确保IP已配置且路由、防火墙、rp_filter等系统层面配合生效。
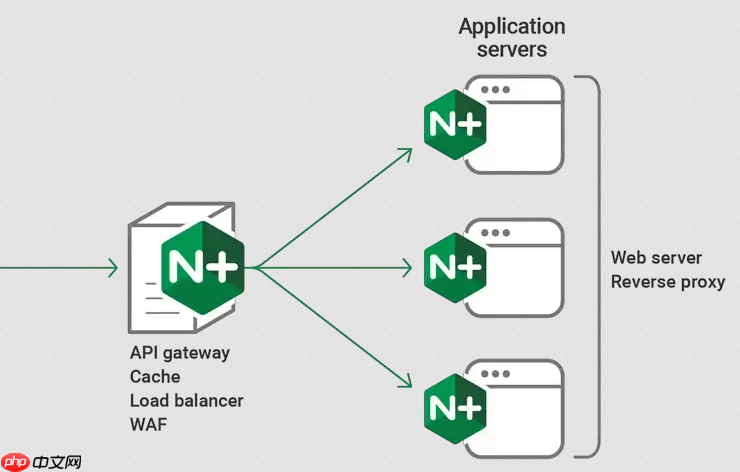
直接在 location 或 upstream 块中写 proxy_bind,指定本机已启用的 IP 地址即可生效。它不改变请求内容,只控制 Nginx 主动连接后端时使用的源地址。
确认并选择可用的本地 IP
运行 ip addr show,找出处于 UP 状态的网卡及其 IPv4 地址(例如 192.168.10.5 或 203.0.113.50)。该地址必须是本机真实配置、未被禁用的 IP。虚拟网卡(如 eth0:1)、Docker 网桥(如 docker0)或别名接口上的 IP,只要显示为 UP,同样可用。
基础配置写法
将 proxy_bind 放在需要控制出站路径的块内:

aperture: the L402 aware reverse proxy
下载
安装并运行 Aperture(Lightning Labs 的 L402 闪电反向代理),用于创建 L402 付费墙、配置付费 API 端点、为其他代理托管付费内容或测试 L402 认证流程。
- 在
location中绑定特定路径的流量:location /api/pay/ {<br> proxy_pass https://backend.example.com;<br> proxy_bind 203.0.113.50;<br>} - 在
upstream中统一管理(Nginx ≥ 1.19.10):upstream telecom_api {<br> proxy_bind 203.0.113.50;<br> server 172.16.10.20:443;<br>} - 显式指定端口可避免冲突(推荐):
proxy_bind 192.168.10.5:0; - 支持 IPv6(注意方括号):
proxy_bind [2001:db8::1];
确保系统层面配合生效
仅写 proxy_bind 不足以保证数据包从目标网卡物理发出,还需验证以下三点:
- 路由匹配:系统需有对应源 IP 的可达路由。常用方式是策略路由,例如:
ip rule add from 192.168.10.5 table 100<br>ip route add default via 192.168.10.1 dev eth0 table 100
- 反向路径校验(rp_filter):若后端响应回包路径与入包不一致,可能被丢弃。临时设为宽松模式:
sysctl -w net.ipv4.conf.eth0.rp_filter=2 - 权限与内核参数:绑定非主 IP 通常需 root 启动 Nginx;部分场景需开启
net.ipv4.ip_nonlocal_bind=1
验证是否真正生效
最可靠的方式是抓包观察 SYN 包源 IP:
- 在目标网卡上执行:
tcpdump -i eth0 host backend.example.com and port 443 -nn - 发起请求,检查 TCP 握手时的源 IP 是否为你设置的地址
- 也可在后端服务日志中查看
remote_addr字段(注意中间若有 NAT 或 LB 可能覆盖) - 若返回 502 或超时,优先排查:IP 是否可达、防火墙是否放行该 IP 出向、路由表是否完整














