





WebSocket边缘鉴权必须在代理层HTTP Upgrade阶段完成,因握手后协议切换为二进制帧、不再携带认证信息;否则非法连接已占用资源,易引发广播攻击或内存耗尽。
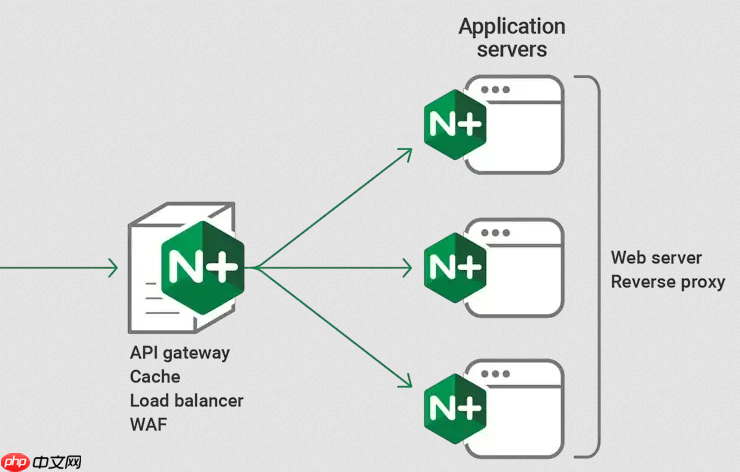
WebSocket代理配合Token机制实现边缘鉴权,核心是把身份校验从应用服务器前移到网关或反向代理层,在连接升级前就完成验证,避免未授权连接进入业务系统。这种方式能减轻后端压力、统一安全策略,并适配微服务或边缘计算架构。
为什么必须在代理层做鉴权
WebSocket协议在HTTP Upgrade阶段完成握手,之后即切换为二进制帧通信,不再携带Cookie或标准认证头。如果等连接建立后再由业务服务校验Token,非法连接已占用资源,可能被用于广播攻击、内存耗尽或中间人探测。边缘鉴权要求校验动作发生在TCP连接升级为WebSocket之前,由代理层拦截并决策是否放行。
主流代理方案与Token传递方式
代理层无法直接读取前端JavaScript中构造的new WebSocket(url)里的URL参数或自定义header(浏览器限制),因此需结合前端配合与代理配置:

WebSocket 8.18.2
下载
WebSocket 8.18.2 是该协议规范的一个重要迭代版本,主要优化了连接稳定性与数据传输效率。它通过全双工通信机制,允许客户端与服务器在单一长连接上实时交换数据,大幅降低传统 HTTP 轮询的开销。该版本增强了心跳保活、自动重连及二进制帧传输能力,适用于即时通讯、在线游戏及金融行情推送等低延迟场景,为开发者提供更可靠的实时网络交互基础。
-
URL参数透传(推荐初用):前端连接时将短期Token拼入路径或查询参数,例如
wss://api.example.com/ws?token=eyJhbGciOi...;Nginx或Envoy通过$arg_token或正则提取,调用外部鉴权服务(如JWT校验接口)同步验证签名、exp、jti是否在黑名单;验证失败直接返回401或403,不执行upgrade。 -
Header注入(生产优选):前端仍用URL传Token,但代理层(如Nginx)将其提取并重写为可信内部Header,例如
proxy_set_header X-WS-Auth $arg_token;;后端服务(如Spring WebSocket)通过HandshakeInterceptor读取该Header完成校验,避免Token暴露在访问日志或浏览器地址栏。 -
动态Token前置获取(高安全场景):前端不直接暴露登录态Token,而是先请求
/api/v1/ws-token(该接口受HTTPS+CSRF+Cookie保护),获取一个15分钟有效期、单次绑定用户设备指纹的一次性WebSocket Token;再用此Token发起WS连接。代理层可缓存该Token的吊销状态(如Redis查ws:token:{hash}),实现毫秒级失效响应。
代理层关键配置要点
以Nginx为例,需确保以下配置生效:
- 启用WebSocket支持:
proxy_http_version 1.1;+proxy_set_header Upgrade $http_upgrade;+proxy_set_header Connection "upgrade"; - 禁止未鉴权透传:
if ($arg_token = "") { return 400; }或更严谨地调用auth_request模块对接鉴权服务 - 限制Token生命周期:在代理层或下游服务校验JWT的
exp字段,拒绝过期请求;同时设置proxy_cache_valid 401 2s;避免错误响应被缓存 - 防止重放:要求Token含
jti(唯一ID)和nbf(生效时间),代理层可记录最近1分钟内已接受的jti,重复即拒
Token失效与状态同步
边缘鉴权不是“一锤子买卖”。用户登出、密码修改或风控触发时,需让所有边缘节点感知Token失效:
- 服务端生成Token时,将其哈希值写入Redis,设置与Token exp一致的TTL;代理层鉴权前先查
EXISTS ws:token:{hash},不存在即拒绝 - 登出操作调用
DEL ws:token:{hash},立即生效;若使用集群,通过Redis Pub/Sub通知各边缘节点清空本地缓存 - 对低延迟敏感场景,可在代理层加一层本地LRU缓存(如Nginx lua_shared_dict),减少Redis往返,但需配合TTL自动淘汰
不复杂但容易忽略的是:代理层鉴权成功后,必须把原始Token或用户标识安全透传给后端(如通过X-User-ID Header),供业务逻辑做细粒度权限控制,而不是只做“连得上”和“连不上”的粗筛。











